#iptables
1. Eliminar todas las reglas existentes iptables -F 2. Establecer políticas por defecto iptables -P INPUT DROP iptables -P FORWARD DROP iptables -P OUTPUT DROP 3. Bloquear una dirección IP específica #BLOCK_THIS_IP="x.x.x.x" iptables -A INPUT -s "$BLOCK_THIS_IP" -j DROP 4. Permitir conexiones entran…

Berkeley Internet Name Domain (BIND) es una implementación del protocolo Domain Name System o DNS (en español: sistema de nombres de dominio), ampliamente usado para resolver nombres y números IP en Internet. Es un sistema de nomenclatura jerárquica para computadoras, servicios o cualquier recurso c…
Este material se puede considerar una guía, donde explico como instalé un servidor gentoo en una AMD 64. En la web de gentoo esta la guía oficial donde enseña como instalar en todo tipo de hardware. http://www.gentoo.org/doc/es/handbook/ La guía que yo use es esta: http://www.gentoo.org/doc/es/handb…
Gufw es una interfaz gráfica de software libre para ufw (Uncomplicated FireWall). Con gufw se puede prescindir de la consola, usando el motor de ufw. Es más sencillo activar/desactivar el cortafuegos, añadir reglas que nieguen/permitan/limiten puertos/ips o borrar conjuntos de reglas creadas. Permit…

Cuando hablamos de filtrado tipo firewall, especialmente si estamos hablando de filtrado en ordenadores personales, normalmente hacemos énfasis en el filtrado entrante, asegurándonos que nadie pueda acceder desde fuera y "colarse" en nuestro equipo. Sin embargo, en un alarmantemente alto porcentaje …
iptables, una herramienta de cortafuegos que permite no solamente filtrar paquetes, sino también realizar traducción de direcciones de red (NAT) para IPv4 o mantener registros de log. iptables es el nombre de la herramienta de espacio de usuario mediante la cual el administrador puede definir políti…
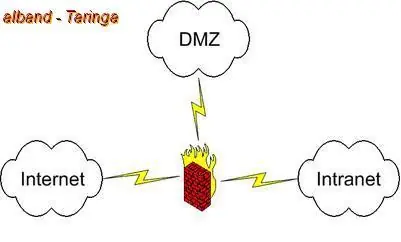
Arquitectura DMZ Cuando ciertas máquinas de la red interna tienen que ser accesibles desde el exterior (servidor web, un servidor de mensajería, un servidor FTP público, etc.), normalmente es necesario crear una nueva política para una nueva red, accesible tanto desde la red interna como desde el e…
Ejemplos de reglas entrantes y salientes (SSH y HTTP) para servidores expuestos a internet. Permitir conexiones entrantes Cuando la política por defecto es DROP para las cadenas de entrada (INPUT) y salida (OUTPUT), por cada regla de firewall de salida (OUTPUT), es necesario especificar las siguie…
SSH son las siglas de Secure SHell. Lo que te ofrece es una consola en un ordenador remoto con los privilegios que tenga la cuenta con la que conectes. Es decir, si en tu PC tienes varias cuentas, puedes conectar desde otro ordenador al tuyo con cualquiera de esas cuentas y sus respectivos privilegi…
Si estamos en el gran quilombo (como yo) de necesitar entender un fw de la p**a madre, con 18k lineas (sin comentarios ni lineas en blanco), un diagrama de flujo (flow chart) con la estructura de las reglas, puede ser muy util. Para eso, estoy utilizano la herramienta iptables-map de wodny que encon…
Ingredientes 1 Debian GNU/Linux 1 Iptables 1 squid 1 p3scan 1 clamav 1 spamassassin Comencemos a cocinar El objetivo del documento es conseguir instalar un servidor que haga las veces de enrutador, cortafuegos, pasarela y proxy transparente de web y POP3, entre una red local (LAN) e Internet. Es dec…
Un firewall es un dispositivo, ya sea software o hardware, que filtra todo el tráfico de red. El sistema operativo Linux dispone de un firewall llamado IPtables. Iptables es un firewall incluido en el kernel de Linux desde la versión 2.4 que está incluido en el sistema operativo. Es un firewall basa…

Servidor Firewall Etiquetas: firewall iptables ÍNDICE SEGURIDAD Tabla de Contenidos [-+] * 1 Que es un Firewall? * 1.1 DMZ. * 1.2 Firewall GNU/Linux. * 2 Conceptos Iptables. * 2.1 Tablas * 2.1.1 NAT * 2.1.2 MANGLE * 2.1.3 FILTER * 2.2 Estados * 2.3 Protocol…
En este post quiero compartir con ustedes varios script para distintas funciones espero les pueda ser de utilidad (Aclarando que la información en este post fueron recabados desde la web y traducidos asi que sepan entender algunos errores de traducción) script que monitorea si el servidor FTP esta a…
Si sos fiaca para la lectura este no es tu post netfilter es un conjunto de hooks dentro del kernel de Linux que permite a los módulos del núcleo registrar las funciones de devolución de llamadas con la pila de red. Una función de devolución de llamadas registradas entonces se llamó de nuevo para ca…
TCP Wrappers (Envoltorio de TCP) es un sistema de red ACL que trabaja en terminales y que se utiliza para filtrar el acceso de red a servicios de protocolos de internet que corren en sistemas Unix o sus variantes Linux. Permite que las direcciones IP, los nombres de terminales y/o subredes sean usad…
Amigos de T!, Seguridad, Iptables, Firewall, si estas palabras son de uso diario este gran manual les sera de gran ayuda, Aca en este manual se explicara fondo el modo de proceso y funcionamiento de una regla, es buenísimo, como siempre la descarga se hace desde mi Skydrive ya que alli no se borra n…

Aclaro que encontre esta información buscando algo al respecto y me pareció muy importante para poder compartirlo con ustedes ya que seguramente a mas de uno le va a interesar y le servirá en algun u otro momento..Bueno primeramente partamos de que es...Qué es iptables?iptables es un conjunto de her…
Fuente: El siguiente artículo se va a centrar en cómo configurar un firewall iptables de forma segura y en cómo evitar que, ante un escaneo de puertos, se obtenga información diversa acerca del Sistema Operativo instalado en el servidor escaneado que pueda ayudar a descubrir vulnerabilidades. No tod…
Fuente: http://www.esdebian.org/wiki/archivos-configuracion-bash http://www.rolandovera.com/2008/03/22/debian-como-hacer-un-script-que-arranque-automaticamente-durante-el-arranque-del-sistema/ Debian, Como hacer un script que arranque automaticamente durante el arranque del sistema. Cada vez que uno…