que es un Ataque DDoS (SYN Flood) con Hping3?
HPing es una herramienta en linea de comandos que nos permite crear y analizar paquetes TCP/IP, y como tal tiene un muchas utilidades: hacer testing de firewalls, escaneo de puertos, redes y como no… también tiene la capacidad de provocar un SYN Flood Attack (DD0S).
El objetivo de un ataque de este tipo es el envío de peticiones de conexión TCP más rápido de lo que una máquina puede procesar, al fin de saturar los recursos y evitar que la máquina pueda aceptar más conexiones.
+info de Hping3
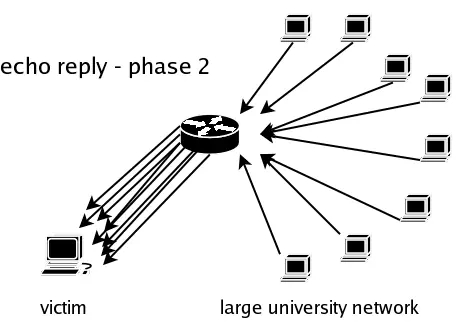

y ya conoces toda la historia:
Como protegernos de este tipo de ataques?
algunas recomendaciones son:
SynAttackProtect esta situada en:
*HKEY_LOCAL_MACHINESystemCurrentControlSetServic esTcpipParameters
Puede establecer SynAttackProtect en 0 para deshabilitar la protección contra los ataques SYN y en 1 para habilitarla. Si no lo encuentra lo crea.
En TUNEUP2009 esta la opcion para solucionar el problema.
Hablando con mas detalles seria algo asi:
Algunas versiones de Microsoft Windows parecen propensas a ser afectadas por una vulnerabilidad del tipo denegación de servicio (DoS), que puede ser explotada de forma remota.
La vulnerabilidad surge debido a un error de diseño en la función responsable del manejo de la "hash table" cuando es usada por el parámetro "SynAttackProtect".
La "hash table" (o tabla de dispersión) se utiliza para rearmar los trozos en que se dividen los paquetes al ser transmitidos por una red. "SynAttackProtect" es un parámetro para proteger el equipo de ataques SYN-Flood (inundación de paquetes SYN).
Cada vez que se intenta crear una conexión con alguna máquina remota, comienza una negociación que consiste en el envío de paquetes SYN (petición de conexión). La máquina remota reserva recursos para la conexión por cada paquete SYN recibido. Si no se controla, el envío de miles de paquetes SYN puede agotar los recursos del equipo afectado. Ello es lo que hace el parámetro "SynAttackProtect" en el registro.
Los reportes de esta vulnerabilidad, indican que la función afectada, usada por la pila TCP/IP, puede crear valores predecibles en la tabla hash, permitiendo a un atacante el envío de un gran número de paquetes SYN, todos con un valor idéntico. Un ataque exitoso puede provocar una denegación de servicio.
¿Como Protegernos?
Para Crearlo Automaticamente Deben Tener Ultima Version De TuneUp
DESCARGAR TUNEUP - VER PRUEBA
Creado Manual:
SynAttackProtect esta situada en:
HKEY_LOCAL_MACHINESystemCurrentControlSetServicesTcpipParameters
Guia Como Crearlo:
Inicio > Ejecutar > Escribimos: regedit y le damos enter.
En Regedit Vamos a: HKEY_LOCAL_MACHINE > Luego Vamos a: System > Luego Vamos a: CurrentControlSet > Luego Vamos a: Services > Luego Vamos a: Tcpip > Y Por Ultimo Parameters.
Atencion: Si Lo Creaste Con TuneUp Solo Revisa Que Este El Siguiente DWORD: SynAttackProtect si no lo encuentras pues hay que crearlo.
En Parameters Click Derecho y : Nuevo DWORD, le colocamos de nombre: SynAttackProtect una vez creado le editamos el valor 0 por 1 guardan reinician la pc " recomiendo hacerlo "
Con eso ya tienes un ANTI-DDOS !
Aclaro Algo: No hace falta usar programas anti-ddos como Kiwi Guard, etc. En mi caso llevo meses con este anti-ddos del sistema y nunca me pueden tirar el server. De echo si estan en duda le puede decir a alguien que los ataque con DDOS a ver si les funciona en caso que no funcione respondan el tema que los ayudare.
Estuve Meses, Dias, Horas buscando esto.
Yo me encargue de hacer la guia y explicarlo bien, esta informacion la saque de un post que me ayudo a llegar a un verdadero Anti-Ddos. POR FAVOR NO LO QUIERO VER EN OTROS FOROS !
Saludos CP.
PD: Este anti-ddos sirve para todas las verciones de windows desde windows xp sp2 hasta windows 7
La compañía Radware ha elaborado una pequeña guía para ayudar a organizaciones de todo tipo a protegerse contra este tipo de ataques.
1. Comprobar y delimitar el perímetro para la mitigación de un ataque.
• Las empresas deben prepararse para los ataques mediante una estrategia de seguridad anti-DDoS que alerte y mitigue el tráfico de los ataques y, esencialmente, los elimine.
• Tienen que asegurarse de que la solución que emplean tiene capacidades específicas para reconocer el perímetro y detectar anomalías; reconocer las actividades de los intrusos en tiempo real; repeler todos los ataques a los niveles de aplicaciones; discriminar entre el tráfico legítimo y el ilegítimo; y contar con un registro que recoja los datos detallados de cada ataque y rápidamente informe de la situación.
2. La necesidad de emplear tecnologías de seguridad complementarias
• Además de utilizar sistemas de cortafuegos y de prevención de intrusiones, las empresas deben contar con soluciones de seguridad que certifiquen con éxito la mitigación de ataques conocidos y desconocidos, incluyendo:
- Herramientas anti ataques DDoS para prevenir ataques de inundación de red.
- Herramientas de análisis de comportamiento de red, que puedan detectar sistemas de firmas en tiempo real para defenderse ante ataques por mal uso de las aplicaciones y ataques en tiempo real.
- Sistemas de prevención de intrusión contra vulnerabilidades conocidas de aplicaciones.
- Mecanismos de defensa activos para niveles de aplicaciones.
- Estrategias de emergencias activas contraataques, con capacidades en alerta.
3. Estar preparado para contraataques, con un sistema proactivo de defensa y a la vez ofensivo.
• Diseñar un plan sólido para integrar técnicos especializados en tiempo real que aseguren que las herramientas, alertas, correlación y mitigación se manejan adecuadamente.
• Asegurarse de que el equipo está preparado para proporcionar asistencia de forma inmediata y mitigación activa; o contraatacar las acciones de defensa tan pronto como el sistema se encuentre bajo un ataque.
• La defensa activa equivale a un contraataque proporcional que acabe con los últimos vestigios de los ataques DDoS y que acabe con el incidente de forma definitiva.
*En un dispositivo WIFI actualizar el firmware de su hardware a la ultima version disponible
-activar firewall
HPing es una herramienta en linea de comandos que nos permite crear y analizar paquetes TCP/IP, y como tal tiene un muchas utilidades: hacer testing de firewalls, escaneo de puertos, redes y como no… también tiene la capacidad de provocar un SYN Flood Attack (DD0S).
El objetivo de un ataque de este tipo es el envío de peticiones de conexión TCP más rápido de lo que una máquina puede procesar, al fin de saturar los recursos y evitar que la máquina pueda aceptar más conexiones.
+info de Hping3
y ya conoces toda la historia:
Como protegernos de este tipo de ataques?
algunas recomendaciones son:
ATAQUES POR DENEGACION DE SERVICIOS
SynAttackProtect esta situada en:
*HKEY_LOCAL_MACHINESystemCurrentControlSetServic esTcpipParameters
Puede establecer SynAttackProtect en 0 para deshabilitar la protección contra los ataques SYN y en 1 para habilitarla. Si no lo encuentra lo crea.
En TUNEUP2009 esta la opcion para solucionar el problema.
Hablando con mas detalles seria algo asi:
Algunas versiones de Microsoft Windows parecen propensas a ser afectadas por una vulnerabilidad del tipo denegación de servicio (DoS), que puede ser explotada de forma remota.
La vulnerabilidad surge debido a un error de diseño en la función responsable del manejo de la "hash table" cuando es usada por el parámetro "SynAttackProtect".
La "hash table" (o tabla de dispersión) se utiliza para rearmar los trozos en que se dividen los paquetes al ser transmitidos por una red. "SynAttackProtect" es un parámetro para proteger el equipo de ataques SYN-Flood (inundación de paquetes SYN).
Cada vez que se intenta crear una conexión con alguna máquina remota, comienza una negociación que consiste en el envío de paquetes SYN (petición de conexión). La máquina remota reserva recursos para la conexión por cada paquete SYN recibido. Si no se controla, el envío de miles de paquetes SYN puede agotar los recursos del equipo afectado. Ello es lo que hace el parámetro "SynAttackProtect" en el registro.
Los reportes de esta vulnerabilidad, indican que la función afectada, usada por la pila TCP/IP, puede crear valores predecibles en la tabla hash, permitiendo a un atacante el envío de un gran número de paquetes SYN, todos con un valor idéntico. Un ataque exitoso puede provocar una denegación de servicio.
¿Como Protegernos?
Para Crearlo Automaticamente Deben Tener Ultima Version De TuneUp
DESCARGAR TUNEUP - VER PRUEBA
Creado Manual:
SynAttackProtect esta situada en:
HKEY_LOCAL_MACHINESystemCurrentControlSetServicesTcpipParameters
Guia Como Crearlo:
Inicio > Ejecutar > Escribimos: regedit y le damos enter.
En Regedit Vamos a: HKEY_LOCAL_MACHINE > Luego Vamos a: System > Luego Vamos a: CurrentControlSet > Luego Vamos a: Services > Luego Vamos a: Tcpip > Y Por Ultimo Parameters.
Atencion: Si Lo Creaste Con TuneUp Solo Revisa Que Este El Siguiente DWORD: SynAttackProtect si no lo encuentras pues hay que crearlo.
En Parameters Click Derecho y : Nuevo DWORD, le colocamos de nombre: SynAttackProtect una vez creado le editamos el valor 0 por 1 guardan reinician la pc " recomiendo hacerlo "
Con eso ya tienes un ANTI-DDOS !
Aclaro Algo: No hace falta usar programas anti-ddos como Kiwi Guard, etc. En mi caso llevo meses con este anti-ddos del sistema y nunca me pueden tirar el server. De echo si estan en duda le puede decir a alguien que los ataque con DDOS a ver si les funciona en caso que no funcione respondan el tema que los ayudare.
Estuve Meses, Dias, Horas buscando esto.
Yo me encargue de hacer la guia y explicarlo bien, esta informacion la saque de un post que me ayudo a llegar a un verdadero Anti-Ddos. POR FAVOR NO LO QUIERO VER EN OTROS FOROS !
Saludos CP.
PD: Este anti-ddos sirve para todas las verciones de windows desde windows xp sp2 hasta windows 7
___________________________________________________________________________________
La compañía Radware ha elaborado una pequeña guía para ayudar a organizaciones de todo tipo a protegerse contra este tipo de ataques.
1. Comprobar y delimitar el perímetro para la mitigación de un ataque.
• Las empresas deben prepararse para los ataques mediante una estrategia de seguridad anti-DDoS que alerte y mitigue el tráfico de los ataques y, esencialmente, los elimine.
• Tienen que asegurarse de que la solución que emplean tiene capacidades específicas para reconocer el perímetro y detectar anomalías; reconocer las actividades de los intrusos en tiempo real; repeler todos los ataques a los niveles de aplicaciones; discriminar entre el tráfico legítimo y el ilegítimo; y contar con un registro que recoja los datos detallados de cada ataque y rápidamente informe de la situación.
2. La necesidad de emplear tecnologías de seguridad complementarias
• Además de utilizar sistemas de cortafuegos y de prevención de intrusiones, las empresas deben contar con soluciones de seguridad que certifiquen con éxito la mitigación de ataques conocidos y desconocidos, incluyendo:
- Herramientas anti ataques DDoS para prevenir ataques de inundación de red.
- Herramientas de análisis de comportamiento de red, que puedan detectar sistemas de firmas en tiempo real para defenderse ante ataques por mal uso de las aplicaciones y ataques en tiempo real.
- Sistemas de prevención de intrusión contra vulnerabilidades conocidas de aplicaciones.
- Mecanismos de defensa activos para niveles de aplicaciones.
- Estrategias de emergencias activas contraataques, con capacidades en alerta.
3. Estar preparado para contraataques, con un sistema proactivo de defensa y a la vez ofensivo.
• Diseñar un plan sólido para integrar técnicos especializados en tiempo real que aseguren que las herramientas, alertas, correlación y mitigación se manejan adecuadamente.
• Asegurarse de que el equipo está preparado para proporcionar asistencia de forma inmediata y mitigación activa; o contraatacar las acciones de defensa tan pronto como el sistema se encuentre bajo un ataque.
• La defensa activa equivale a un contraataque proporcional que acabe con los últimos vestigios de los ataques DDoS y que acabe con el incidente de forma definitiva.
*En un dispositivo WIFI actualizar el firmware de su hardware a la ultima version disponible
-activar firewall