Auditoria de redes con wifislax (Parte 1)
desde CDroom
(hago este tutorial por peticion de un compañero de www.infomaniakos.com)
La auditoria de redes, es una manera elegante de decir, robar cables wifi de los router, vale?
una auditoria, es una manera de testear la seguridad de una red, en nuestro caso, una red wifi.
Bien, en este tutorial, voy a explicar como conseguir la clave de acceso de un ruter wifi para poder tener internet.
No me hago responsable del uso que hagan los lectores con esta informacion de aqui.
Yo pago mi propio ADSL desde hace muchos años a pesar de saber estas cosas.
creo que estas cosas solo se deben de hacer en casos de urgencia, solo para cosas simples, urgentes y/o de necesidad.
Como bien sabemos, los ruter que emiten wifi, la mayoria tienen claves de acceso, y estas, estan encriptadas para que no puedan ser robadas. (encriptaciones WEP ,WPA, WPA2)
Hoy en dia, hay aplicaciones para moviles (con android y otros) que hacen esto mismo de manera automatica y muy facil.
Con cualquier PC portatil que tenga lectora de DVD tambien podemos hacerlo, o aunque sea una tablet, tambien, siempre que tengamos un puerto USB libre, y tengamos nuestra distro preparada para iniciar desde USB.
Por supuesto, necesitamos varias cosas.
- un PC
- puerto USB libre o un CDRoom vacio
- una tarjeta de red wifi con chipset Broadcom o ralink. (con estos 2 chipset, te aseguras la compatibilidad de wifislax con tu tarjeta de red,,,, wifislax no es compatible con algunos otros chipsets)
- Un pendrive o un CD/DVD con la ultima version de wifiSlax instalada.
En este manual, lo vamos a hacer desde un DVD o CD, pero que sepais, que estas distros linux, se pueden ejecutar o instalar, en disco duro, interno, externo
o pendrives, sin problemas. (osea que puedes ejecutar dichos programas desde un pendrive sin problema)
NOTA:
las claves de acceso, suelen estar encriptadas,, dependiendo de la encriptacion, puede que consigamos la clave, o puede que no.
- si la clave esta encriptada en WEP, 100% de posibilidades de que consigamos la clave, hay 2 modos, los explicare.
- si la clave, esta encriptada en WPA o WPA2, solo la podremos conseguir, si el dueño del router, no ha cambiado la clave que trae por defecto el router, si
el dueño, ha cambiado la clave de manera manual, con un pc potente y mucho tiempo, tambien los conseguiríamos, pero es realmente dificil,,,,, si en cambio, ha dejado
la clave por defecto, aunque tambien es dificil, a base de fuerza bruta y diccionarios, tambien se puede conseguir.
En este tutorial, vamos a conseguir la clave de un ruter con clave encriptada en WEP.
Nos vamos a la pagina oficial de wifislax y nos descargamos la ultima version ISO disponible que es la 4.3.
descarga:
http://www.downloadwireless.net/isos/wifislax-4-3-final.iso
Bien, ahora que hacemos con esta imagen ISO?? la grabamos adecuadamente en un CD o DVD o un Pendrive. si quieres grabarla en un
pendrive, busca la informacion en google, es muy facil, pero quiero resumir el tutorial, asi que os dire como grabarlo en un DVD con Nero burnig Room.
Abrimos "Nero burnig room" y lo primero que vamos a hacer, es cancelar el asistente que sale.
Bien, luego nos vamos a la pestaña "Grabador/grabar imagen"

En el navegador de archivos, nos vamos al directorio en el cual tenemos nuestra imagen ISO, la seleccionamos y la grabamos.
en mi caso, he guardado la imagen de wifislax en mi escritorio y la velocidad de grabacion siempre selecciono la minima que permite el CD o DVD.
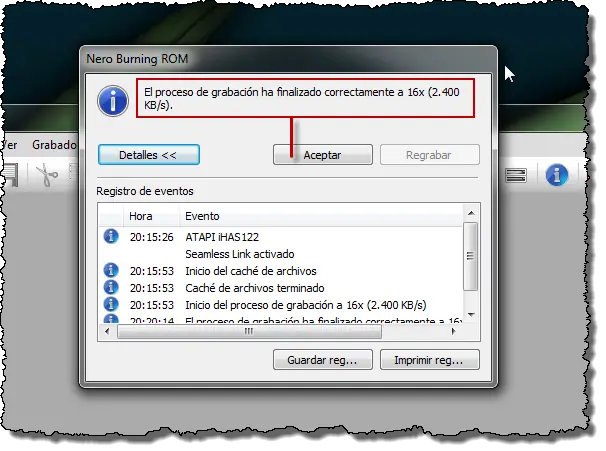
Bien, ya tenemos nuestro CD/DVD preparado con wifislax 4.3, ahora toca encender nuestro portatil con el DVD de wifislax dentro de la lectora.
antes de nada, tenemos que configurar la BIOS de nuestro PC para poder arrancar desde CDrom, ok? para ello, os aconsejo que useis google tambien.
configurar una BIOS no es dificil, pero hay que tener cuidado,,, si teneis un amigo medio informatico, pedirle ayuda.
Por lo tanto, una vez configurada la BIOS, por fin, iniciamos Wifislax desde DVD en nuestro PC, y lo primero que veries, es esto:
Iniciamos wifislax en modo: arrancar con kernel normal.
y siguiente ventana modo grafico auto.
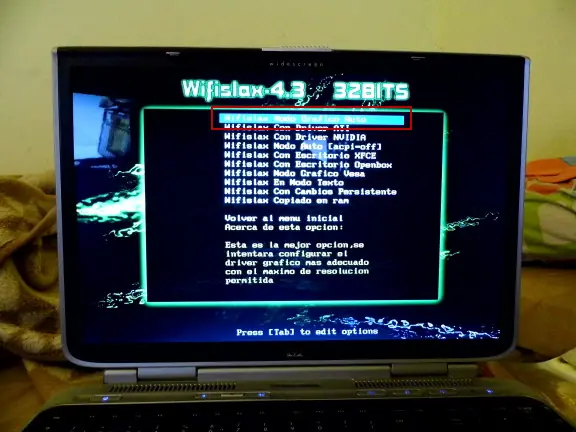
Ahora solo tenemos que espera un ratito, hasta que arranque el escritorio de wifislax.
una vez echo eso, como os he dicho antes, hay 2 maneras de sacar dichas claves.
Modo 1. el modo 1, es la manera habitual de hacerlo, y solo funciona si hay trafico en el router.
Modo 2. el modo 2 se usa en casos, en los que los routers, no halla trafico, se usa fuerza bruta y diccionarios.
tener o no tener trafico, significa que el dueño del router, esta en casa, y esta usando el router para navegar,
descargar o lo que sea, osea que si esta navegando o descargando, hay trafico. si en cambio, no esta en casa, o esta dormido y tiene su PC apagado,
en el router, no hay trafico por lo tanto, tendremos que usar el modo 2 para sacar la clave.
-------------------------------------------------------------------------------------------------
MODO 1 (con trafico en la red)
Estamos en el escritorio de wifislax, y vamos a sacar la clave de un ruter, de una manera normal, suponiendo que este router, hay trafico.
para ellos, nos vamos a "INICIO/wifislax/suite aircrack-ng/airoscrpt wifislax"
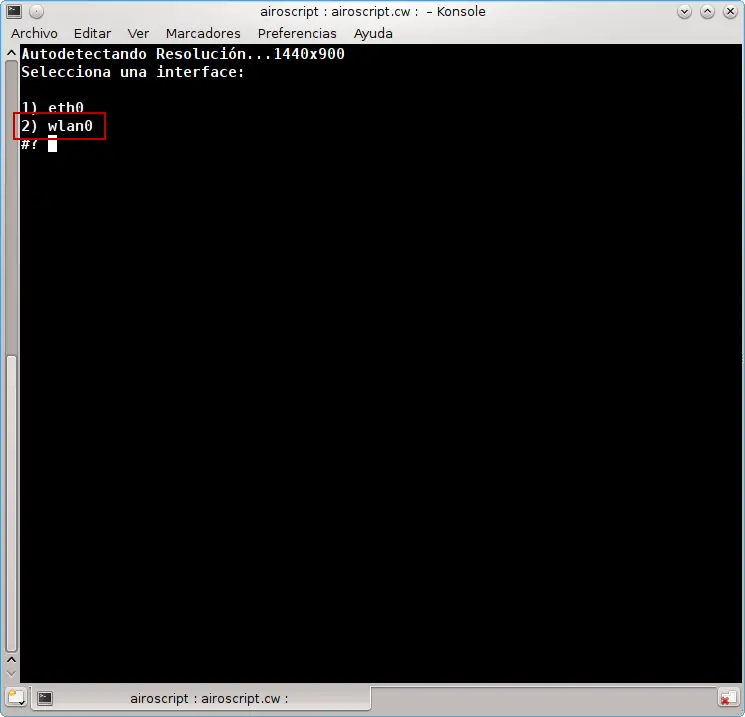
nos saldra una ventana negra con letras blancas, en la cual nos obliga a seleccionar nuestra tarjeta de red.
como veis en mi portatil, tengo 2,,, una de ellas, es la tarjeta de red interna, que va por cable (RJ45),,, y la segunda opcion es
la "Wlan0" que es mi tarjeta de red wifi, verdad?? tengo que seleccionar la wifi, eso esta claro,, asi que escribo 2 y le doy a enter.
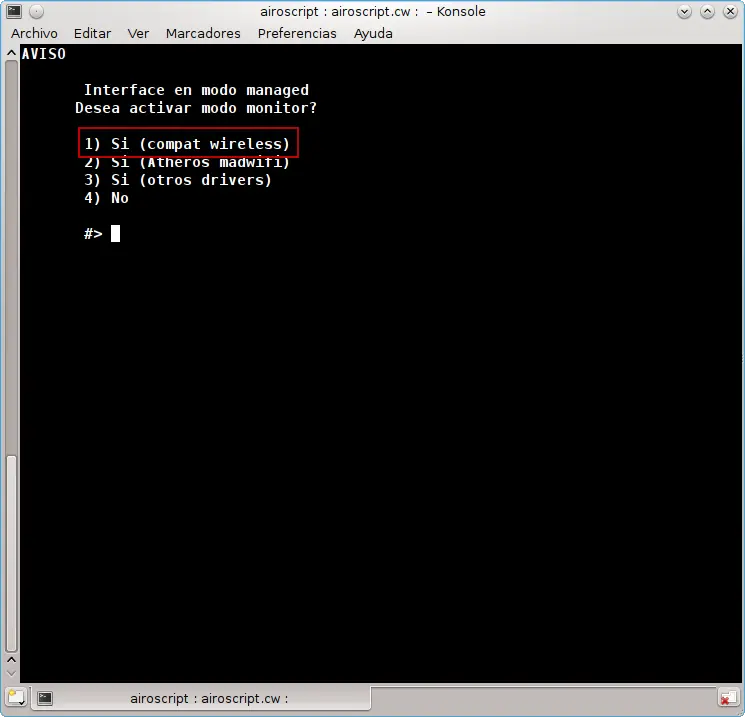
La siguiente pregunta, nos dice si deseamos activar el modo monitor,,, seleccionamos la opcion 1 "si compat wireless":
Ya hemos iniciado la suite, aqui en la lista que tenemos delante, lo primero que tenemos que hacer , es Opcion 1 escanear,para saber que cantidad de redes
hay disponibles,,,, así que 1 y le damos a enter.
En el siguiente paso, nos da la posibilidad de usar algun filtro, en mi caso, como solo me interesa buscar redes con encriptacion WEP,
seleccionare la opcion 3 wep y le dare a enter.
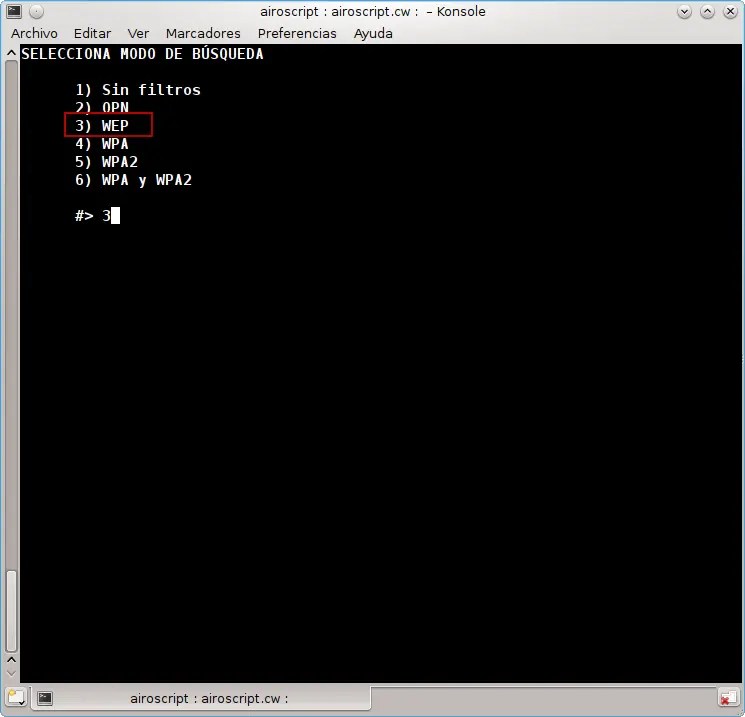
En la siguiente opcion, seleccionaremos la opcion 1 para indicarle, todos los canales.
Ahora nos saldra una nueva ventana, en la cual empezaran a salir todas las redes con encriptacion WEP disponibles.
dejar el escaneo por lo menos 2 minutos, y luego ya podeis cerrar la ventana, ok???
Como veis en mi captura, tengo unas cuantas disponibles, bien??? asi que ya `puedo cerrar la ventana del escaneo, y vuelvo a la pantalla principal
con el menu se seleccion:
Bien, ahora tenemos que seleccionar la opcion 2 que es seleccionar objetivo,,, escribe 2 y dale a enter.
Como veis en mi lista, tengo a mi alrededor, 6 redes con encriptacion WEP disponibles,,, asi que comenzare por la primera, presiono 1
y le doy a enter (nombre de red WLAN_D6).
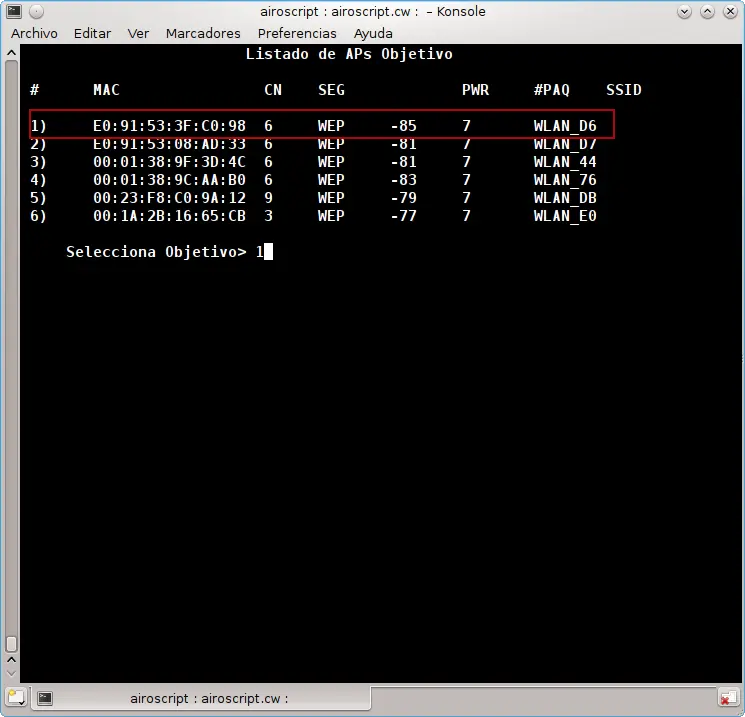
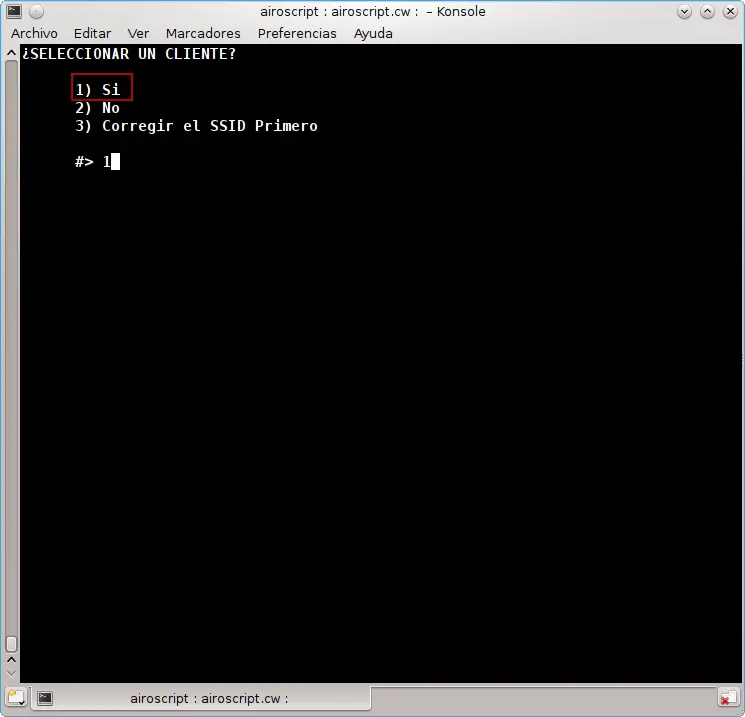
En la siguiente pregunta, si deseamos seleccionar un cliente, le damos a la opcion 1, que es que SI:
En la siguiente pregunta, nos pide que seleccionemos el cliente,,,, le daremos a 1 y enter (clientes detectados del AP objetivo)
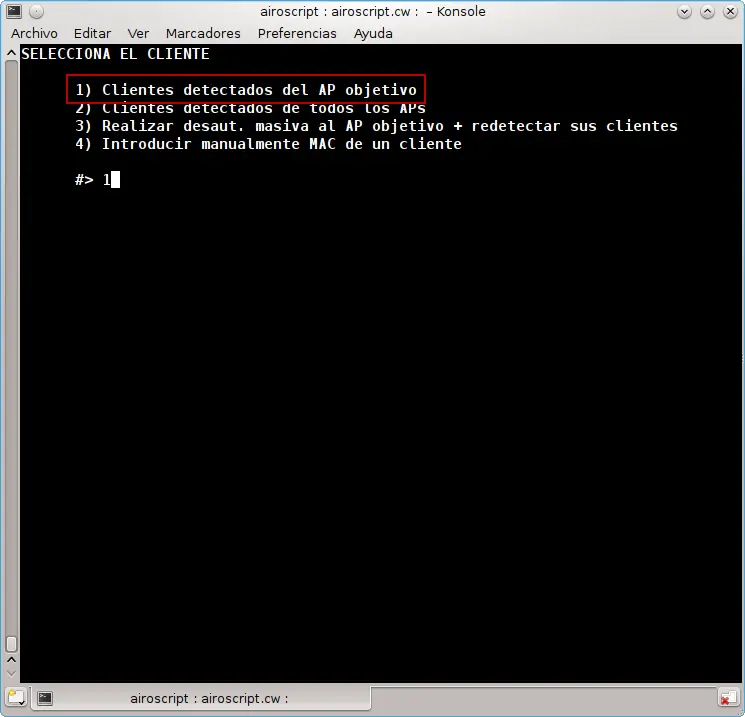
Ya hemos seleccionado nuestro objetivo, asi que volvemos al menu principal.
Siguiente paso, nos vamos a la opcion 3 ataques, entramos y vemos esto:
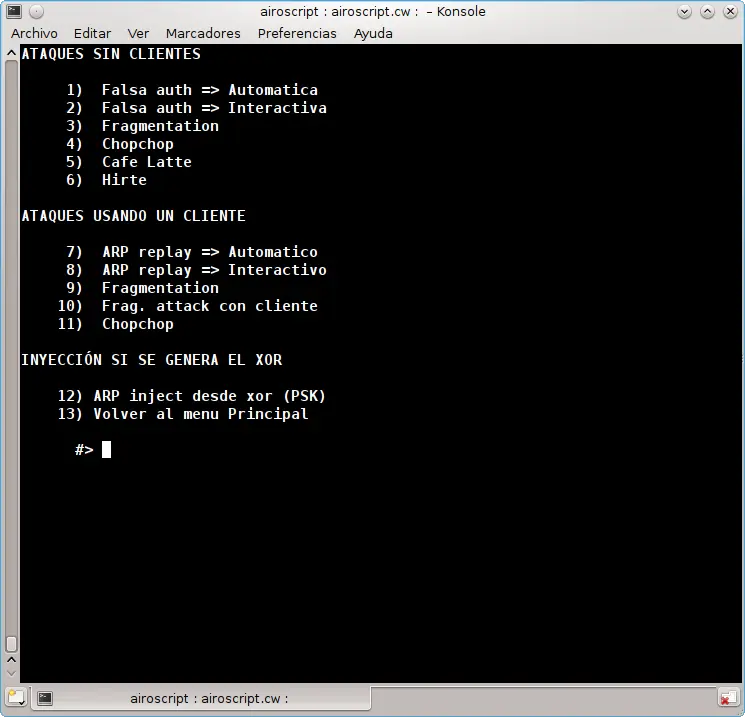
Bien, como veis, tenemos hasta 11 tipos de ataques para hacer,,, visto esto, no voy a explicar las diferencias entre unos y otros
por que sinceramente, no las se, ok??? asi que lo mejor es que valláis probando unos y otros, hasta que uno de ellos, te de la clave.
bien, yo por usar uno al azar, voy a usar el ataque 4 que es el chopchop.
asi que le doy a 4 y enter.
Bien, llegados a este punto, he tenido un problema con la red WLAN_D6, no me dejaba atacar, asi que he tenido que repetir el paso
de seleccionar cliente,,,,,, en el menu principal, el pulsado la opcion 2, y luego en vez de la opcion 1 WLAN_D6, he seleccionado la
opcion 2 WLAN_D7.
Entendeis lo que he echo, verdad??? simplemente e cambiado de objetivo.
una vez cambiado de objetivo, en el menu principal me he vuelto a ir a la opcion 3 ataques, y posterior, e atacado con la opcion 4 chopchop
y al iniciar el ataque, se abren varia ventanas, y comienza a hacer su trabajo.
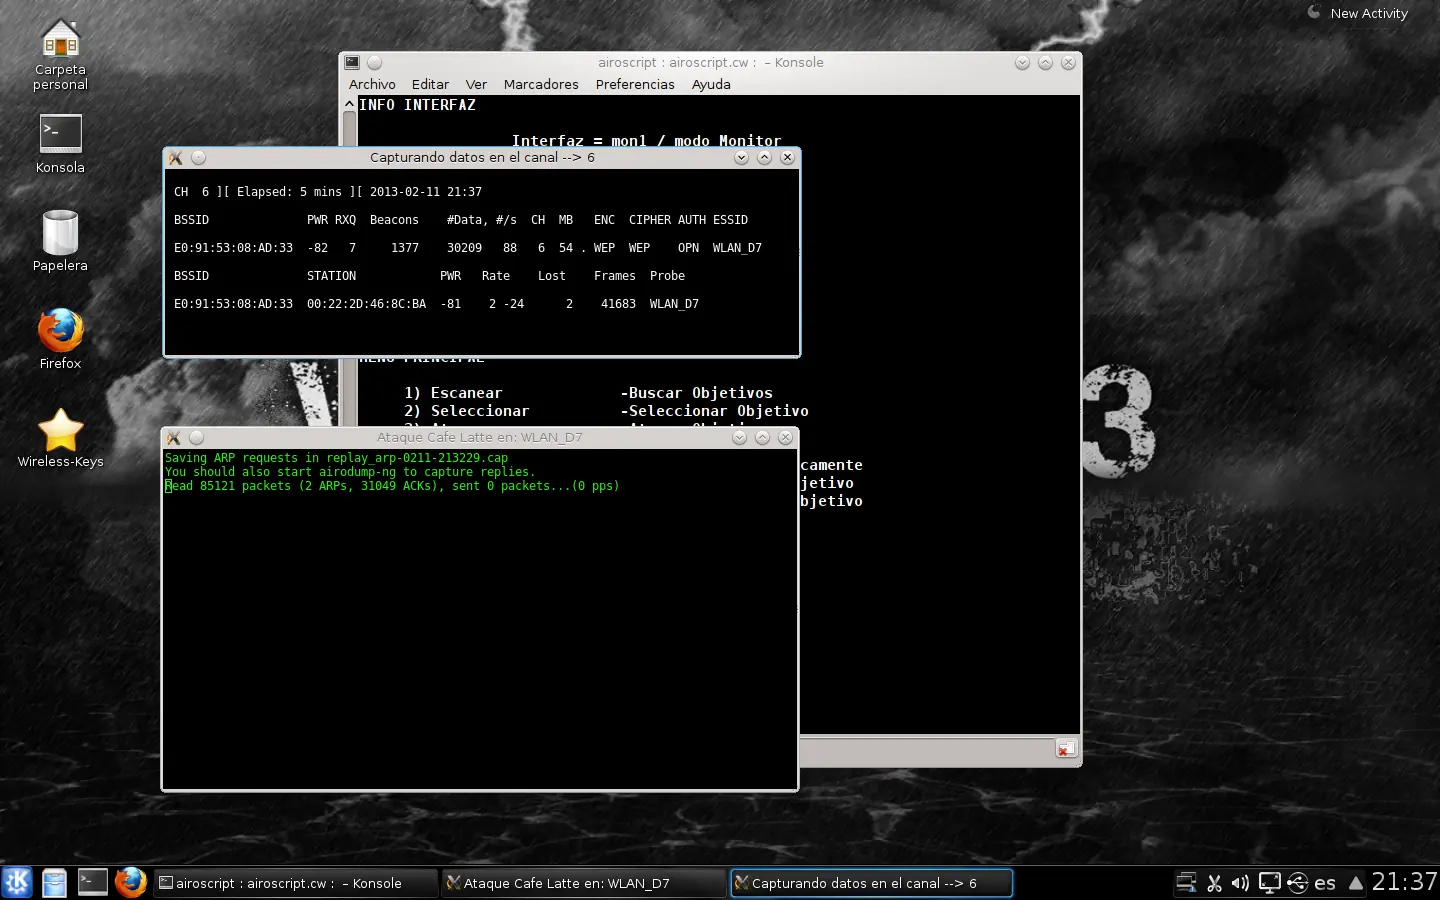
Bien, este ataque, es indefinido, no acabara nunca, eres tu quien debe detenerlo,,, cuando??? cuando los paquetes capturados sean los suficientes
como para que pueda desencriptar la red. cuantos paquetes hacen falta para desencriptar una red WLAN??? con 3 o 4 paquetes, es mas que suficiente.
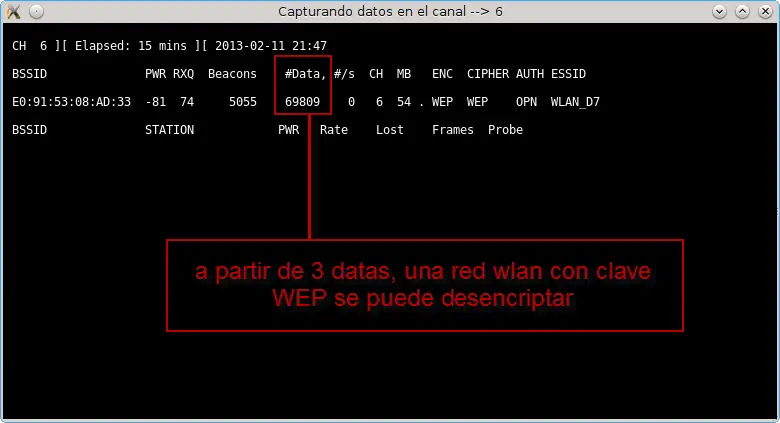
cuantos paquetes he capturado???? mira la siguiente pestaña,,, en m caso ya he capturado mas de 69000 paquetes,,, asi que esta red puede darse por desencriptada.
Los paquetes, como veis en la siguiente captura, estan definidos en la seccion DATA,,, si es una red WLAN y tienes mas de 3 DATAS,,, ya esta, puedes cerrar la ventana.
Al cerrar la ventana de ataque, volvemos al menu principal, esta vez, nos iremos a la seleccion 4 crakear.
en la siguiente ventana, seleccionaremos la opcion 2 Wlandecripter (wep)
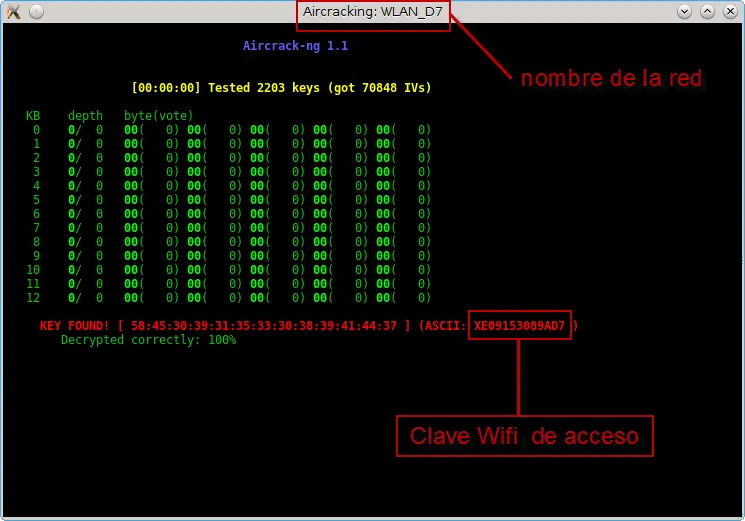
Al seleccionar la opcion 2, si como os he dicho, teneis mas de 3 datas, se os abrirá una nueva ventana, y en ella, os dara la clave de acceso de la red
wifi,,,, en mi caso como tenia 69000 datas,,,, a caido como una mosca, y en menos de 2 minutos tengo la clave de acceso.
Bien, este metodo es el 1, en caso de encontrar una red con trafico,,, pero que pasa si encontramos una red WEP la cual esta sin trafico?? que no conseguiremos DATAS.
por lo tanto, usaremos otro metodo para conseguir datas.
--------------------------------------------------------------------------------
MODO 2 (SIN trafico en la red)
Lo haré en una 2º parte, hoy no tengo mas tiempo
desde CDroom
(hago este tutorial por peticion de un compañero de www.infomaniakos.com)
La auditoria de redes, es una manera elegante de decir, robar cables wifi de los router, vale?
una auditoria, es una manera de testear la seguridad de una red, en nuestro caso, una red wifi.
Bien, en este tutorial, voy a explicar como conseguir la clave de acceso de un ruter wifi para poder tener internet.
No me hago responsable del uso que hagan los lectores con esta informacion de aqui.
Yo pago mi propio ADSL desde hace muchos años a pesar de saber estas cosas.
creo que estas cosas solo se deben de hacer en casos de urgencia, solo para cosas simples, urgentes y/o de necesidad.
Como bien sabemos, los ruter que emiten wifi, la mayoria tienen claves de acceso, y estas, estan encriptadas para que no puedan ser robadas. (encriptaciones WEP ,WPA, WPA2)
Hoy en dia, hay aplicaciones para moviles (con android y otros) que hacen esto mismo de manera automatica y muy facil.
Con cualquier PC portatil que tenga lectora de DVD tambien podemos hacerlo, o aunque sea una tablet, tambien, siempre que tengamos un puerto USB libre, y tengamos nuestra distro preparada para iniciar desde USB.
Por supuesto, necesitamos varias cosas.
- un PC
- puerto USB libre o un CDRoom vacio
- una tarjeta de red wifi con chipset Broadcom o ralink. (con estos 2 chipset, te aseguras la compatibilidad de wifislax con tu tarjeta de red,,,, wifislax no es compatible con algunos otros chipsets)
- Un pendrive o un CD/DVD con la ultima version de wifiSlax instalada.
En este manual, lo vamos a hacer desde un DVD o CD, pero que sepais, que estas distros linux, se pueden ejecutar o instalar, en disco duro, interno, externo
o pendrives, sin problemas. (osea que puedes ejecutar dichos programas desde un pendrive sin problema)
NOTA:
las claves de acceso, suelen estar encriptadas,, dependiendo de la encriptacion, puede que consigamos la clave, o puede que no.
- si la clave esta encriptada en WEP, 100% de posibilidades de que consigamos la clave, hay 2 modos, los explicare.
- si la clave, esta encriptada en WPA o WPA2, solo la podremos conseguir, si el dueño del router, no ha cambiado la clave que trae por defecto el router, si
el dueño, ha cambiado la clave de manera manual, con un pc potente y mucho tiempo, tambien los conseguiríamos, pero es realmente dificil,,,,, si en cambio, ha dejado
la clave por defecto, aunque tambien es dificil, a base de fuerza bruta y diccionarios, tambien se puede conseguir.
En este tutorial, vamos a conseguir la clave de un ruter con clave encriptada en WEP.
Nos vamos a la pagina oficial de wifislax y nos descargamos la ultima version ISO disponible que es la 4.3.
descarga:
http://www.downloadwireless.net/isos/wifislax-4-3-final.iso
Bien, ahora que hacemos con esta imagen ISO?? la grabamos adecuadamente en un CD o DVD o un Pendrive. si quieres grabarla en un
pendrive, busca la informacion en google, es muy facil, pero quiero resumir el tutorial, asi que os dire como grabarlo en un DVD con Nero burnig Room.
Abrimos "Nero burnig room" y lo primero que vamos a hacer, es cancelar el asistente que sale.
Bien, luego nos vamos a la pestaña "Grabador/grabar imagen"
En el navegador de archivos, nos vamos al directorio en el cual tenemos nuestra imagen ISO, la seleccionamos y la grabamos.
en mi caso, he guardado la imagen de wifislax en mi escritorio y la velocidad de grabacion siempre selecciono la minima que permite el CD o DVD.
Bien, ya tenemos nuestro CD/DVD preparado con wifislax 4.3, ahora toca encender nuestro portatil con el DVD de wifislax dentro de la lectora.
antes de nada, tenemos que configurar la BIOS de nuestro PC para poder arrancar desde CDrom, ok? para ello, os aconsejo que useis google tambien.
configurar una BIOS no es dificil, pero hay que tener cuidado,,, si teneis un amigo medio informatico, pedirle ayuda.
Por lo tanto, una vez configurada la BIOS, por fin, iniciamos Wifislax desde DVD en nuestro PC, y lo primero que veries, es esto:
Iniciamos wifislax en modo: arrancar con kernel normal.
y siguiente ventana modo grafico auto.
Ahora solo tenemos que espera un ratito, hasta que arranque el escritorio de wifislax.
una vez echo eso, como os he dicho antes, hay 2 maneras de sacar dichas claves.
Modo 1. el modo 1, es la manera habitual de hacerlo, y solo funciona si hay trafico en el router.
Modo 2. el modo 2 se usa en casos, en los que los routers, no halla trafico, se usa fuerza bruta y diccionarios.
tener o no tener trafico, significa que el dueño del router, esta en casa, y esta usando el router para navegar,
descargar o lo que sea, osea que si esta navegando o descargando, hay trafico. si en cambio, no esta en casa, o esta dormido y tiene su PC apagado,
en el router, no hay trafico por lo tanto, tendremos que usar el modo 2 para sacar la clave.
-------------------------------------------------------------------------------------------------
MODO 1 (con trafico en la red)
Estamos en el escritorio de wifislax, y vamos a sacar la clave de un ruter, de una manera normal, suponiendo que este router, hay trafico.
para ellos, nos vamos a "INICIO/wifislax/suite aircrack-ng/airoscrpt wifislax"
nos saldra una ventana negra con letras blancas, en la cual nos obliga a seleccionar nuestra tarjeta de red.
como veis en mi portatil, tengo 2,,, una de ellas, es la tarjeta de red interna, que va por cable (RJ45),,, y la segunda opcion es
la "Wlan0" que es mi tarjeta de red wifi, verdad?? tengo que seleccionar la wifi, eso esta claro,, asi que escribo 2 y le doy a enter.
La siguiente pregunta, nos dice si deseamos activar el modo monitor,,, seleccionamos la opcion 1 "si compat wireless":
Ya hemos iniciado la suite, aqui en la lista que tenemos delante, lo primero que tenemos que hacer , es Opcion 1 escanear,para saber que cantidad de redes
hay disponibles,,,, así que 1 y le damos a enter.
En el siguiente paso, nos da la posibilidad de usar algun filtro, en mi caso, como solo me interesa buscar redes con encriptacion WEP,
seleccionare la opcion 3 wep y le dare a enter.
En la siguiente opcion, seleccionaremos la opcion 1 para indicarle, todos los canales.
Ahora nos saldra una nueva ventana, en la cual empezaran a salir todas las redes con encriptacion WEP disponibles.
dejar el escaneo por lo menos 2 minutos, y luego ya podeis cerrar la ventana, ok???
Como veis en mi captura, tengo unas cuantas disponibles, bien??? asi que ya `puedo cerrar la ventana del escaneo, y vuelvo a la pantalla principal
con el menu se seleccion:
Bien, ahora tenemos que seleccionar la opcion 2 que es seleccionar objetivo,,, escribe 2 y dale a enter.
Como veis en mi lista, tengo a mi alrededor, 6 redes con encriptacion WEP disponibles,,, asi que comenzare por la primera, presiono 1
y le doy a enter (nombre de red WLAN_D6).
En la siguiente pregunta, si deseamos seleccionar un cliente, le damos a la opcion 1, que es que SI:
En la siguiente pregunta, nos pide que seleccionemos el cliente,,,, le daremos a 1 y enter (clientes detectados del AP objetivo)
Ya hemos seleccionado nuestro objetivo, asi que volvemos al menu principal.
Siguiente paso, nos vamos a la opcion 3 ataques, entramos y vemos esto:
Bien, como veis, tenemos hasta 11 tipos de ataques para hacer,,, visto esto, no voy a explicar las diferencias entre unos y otros
por que sinceramente, no las se, ok??? asi que lo mejor es que valláis probando unos y otros, hasta que uno de ellos, te de la clave.
bien, yo por usar uno al azar, voy a usar el ataque 4 que es el chopchop.
asi que le doy a 4 y enter.
Bien, llegados a este punto, he tenido un problema con la red WLAN_D6, no me dejaba atacar, asi que he tenido que repetir el paso
de seleccionar cliente,,,,,, en el menu principal, el pulsado la opcion 2, y luego en vez de la opcion 1 WLAN_D6, he seleccionado la
opcion 2 WLAN_D7.
Entendeis lo que he echo, verdad??? simplemente e cambiado de objetivo.
una vez cambiado de objetivo, en el menu principal me he vuelto a ir a la opcion 3 ataques, y posterior, e atacado con la opcion 4 chopchop
y al iniciar el ataque, se abren varia ventanas, y comienza a hacer su trabajo.
Bien, este ataque, es indefinido, no acabara nunca, eres tu quien debe detenerlo,,, cuando??? cuando los paquetes capturados sean los suficientes
como para que pueda desencriptar la red. cuantos paquetes hacen falta para desencriptar una red WLAN??? con 3 o 4 paquetes, es mas que suficiente.
cuantos paquetes he capturado???? mira la siguiente pestaña,,, en m caso ya he capturado mas de 69000 paquetes,,, asi que esta red puede darse por desencriptada.
Los paquetes, como veis en la siguiente captura, estan definidos en la seccion DATA,,, si es una red WLAN y tienes mas de 3 DATAS,,, ya esta, puedes cerrar la ventana.
Al cerrar la ventana de ataque, volvemos al menu principal, esta vez, nos iremos a la seleccion 4 crakear.
en la siguiente ventana, seleccionaremos la opcion 2 Wlandecripter (wep)
Al seleccionar la opcion 2, si como os he dicho, teneis mas de 3 datas, se os abrirá una nueva ventana, y en ella, os dara la clave de acceso de la red
wifi,,,, en mi caso como tenia 69000 datas,,,, a caido como una mosca, y en menos de 2 minutos tengo la clave de acceso.
Bien, este metodo es el 1, en caso de encontrar una red con trafico,,, pero que pasa si encontramos una red WEP la cual esta sin trafico?? que no conseguiremos DATAS.
por lo tanto, usaremos otro metodo para conseguir datas.
--------------------------------------------------------------------------------
MODO 2 (SIN trafico en la red)
Lo haré en una 2º parte, hoy no tengo mas tiempo

