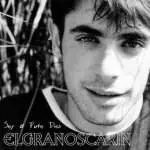
ElGranOscarín es un hacker español de 27 años, autor del troyano Cabronator, cuyas iniciales son O.L.H y que en los primeros días de Abril del 2003 fuese detenido por la Guardia Civil de España, en un operativo denominado CLON que se inició en Agosto del 2002. Su impresionante ego está casi a la par con sus prolíficas creaciones de todas sus herramientas de hacking y cracking, virus, juegos obscenos, etc.
Sin embargo, como reza el viejo dicho "la Justicia tarda pero llega", finalmente este autodenominado "Puto Dios" fue detenido, aunque actualmente se encuentra en libertad bajo fianza, a la espera de una acción legal de las cortes de Justicia de España.
En esta página mostramos pantallas de tan solo algunas de sus creaciones, con el propósito de tratar de entender la extraña personalidad de este hacker, aunque es necesario aclarar que no todos tienen la misma tipología.
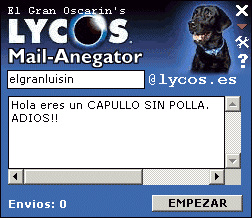
Lycos Mail Anegator "...Bombardea cuentas de lycos a base de e-mails. Un programita muy sencillo con el que podrás dejar el ordenador enviando e-mails a tus mejores amiguitos durante toooooooda la noche. Sólo funciona para cuentas de correo de LYCOS. Cuando veáis que no rula significa que los de LYCOS han cancelado el servicio que utiliza. CON MUSIQUILLA Y TODO ;D"
MSN-Phuk: "...Carga cuentas de Hotmail ajenas... Un programilla INDISPENSABLE para poder usar las cuentas de Hotmail que mangues con CaBrONaToR. Abre los archivos con extensión .MSN con esta herramienta e inicia la sesión con la cuenta de otra persona!!. Verás que diver es suplantar su identidad. Podrás hacer que quede mal con sus colegas, mandar virus a todo kiski, leerle el correo, borrárselo, mandar correo ofensivo a sitios xungos... En fin, LOS LIMITES LOS PONE TU IMAGINACIÓN!!..."
http://www.persystems.net/sosvirus/graficos/oscamsn.gif
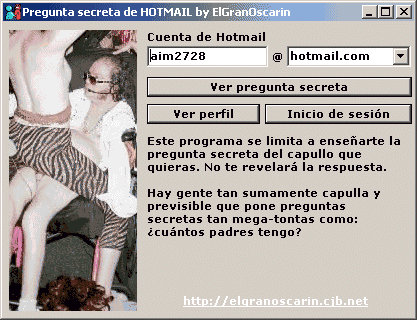
Psecreta: ..."Es un programa que no hace NADA DE OTRO MUNDO, pero verás como es muy cómodo. Lo que hace es averiguar la pregunta secreta que ponen los capullos de los usuarios de HOTMAIL por si se olvidan de su contraseña. Si la pregunta es muy facil (cosa que pasa más a menudo de lo que te piensas...), puedes hacerte con su cuenta y putearle de una forma desaforada..."
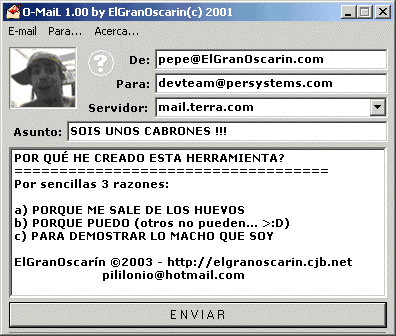
O-MaiL 1.00: ..."Programa para enviar e-mails anonimos a la basca. Pones arriba el correo q te de la gana y lo envias a tus amiguitos haciendote pasar por otra persona. Es muy diver. De momento no esta contemplado el envio de ficheros, pero quizás dentro de poco esté... Estate atento a proximas noticias..."
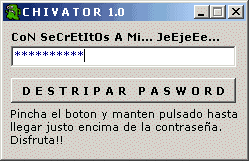
Chivator: ..."una herramienta imprescindible si haces cosas malas y tal. Te acuerdas de Revealer?? pues esto hace lo mismo. No inventa nada nuevo, pero tenía q hacerlo io tambien... Con este programa puedes ver qué se esconde bajo esos misteriosos ******* q ponen los programas l3ims en sus contraseñas. Ya no serán una incognita para ti... COMO SE USA?? Sencillísimo. Pica el botón y lleva el cursor hacia esa contraseña timidilla q no se deja ver. Mágicamente verás aparecer en el edit de CHIVATOR la clave sin asteriscos ni pollas.


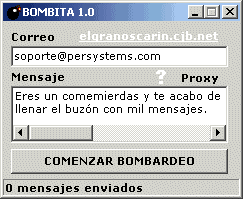
BOMBITA: ..."es un programa de envío masivo de e-mails. Es capaz de enviar mensajes de texto a cualquier dirección de correo hasta que te canses (no hay tope). Lo conectas, pones el correo de tu amiguete, y ZAS! dejalo mandando mensajes hasta el dia siguiente. Tu amiguete te lo agradecerá... ES ANÓNIMO? Claro! Dale al botón que pone PROXY. Verás una lista de proxys que puedes utilizar para que oculten tu IP. La proxima vez que uses bombita recordará el proxy que has elegido.
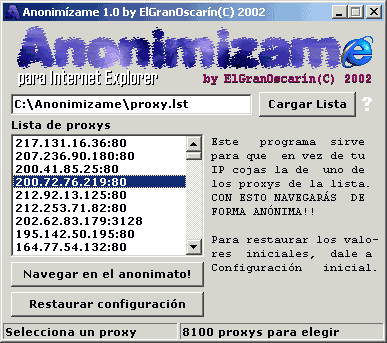
ANONIMIZAME: ..."Un programa que configura tu Internet Explorer para que navegues por internet de forma ANÓNIMA bajo un proxy. Es tan sencillo de usar que se te pondrá el pene más tenso que las discusiones del Gran Hermano. COMO SE USA?? Muy fácil. Nada más abrir se carga la lista de proxys (si se encuentra en el mismo directorio que ANONIMIZAME). Por defecto está seleccionado el primero de la lista. Dale a 'Navegar en el anonimato!' y se abrirá Internet Explorer configurado con el proxy que has elegido..."
CaBrONaToR 3.kill.1.beta3
CaBrONaToR 3.kill.1.b3 es un destructivo troyano/backdoor reportado el 04 de Abril del 2003, creado por el hacker español ElGranOscarín, quien es un programador de 27 años cuyas iniciales son O.L.H y acaba de ser detenido por la Guardia Civil de España en un operativo denominado CLON que se inició en Agosto del 2002:
http://www.elmundo.es/navegante/2003/04/04/seguridad/1049450918.html
Este troyano es un PE (Portable Ejecutable) e infecta Windows 95/98/NT/Me/2000/XP, incluyendo los servidores NT/2000/Server 2003
Está desarrollado en Visual C++ y comprimido con el utilitario UPX (Ultimate Packer for eXecutables):
http://upx.sourceforge.net
A la fecha, los sistemas de hacking y cracking de ElGranOscarín se encuentran al alcance de cualquier usuario en su sitio web, aunque posiblemente su portal sea clausurado muy pronto:
http://elgranoscarin.cjb.net
Tiene la capacidad de configurar y generar a voluntad el troyano/backdoor que una vez ingresado a uno a más sistemas incluyendo servidores, permitirá al poseedor del software Cliente, tomar el absoluto control de los mismos y causarles efectos nocivos o hasta destructivos.
CaBrONaToR 3.kill cuenta con los siguientes componentes:
Editor de Servidores: CABRONEDIT.EXE de 176 KB
El editor configura por defecto el canal #valencia del IRC para notificar su código, pero puede ser modificado a cualquier canal de Chat. Asimismo puede modificar los siguientes valores:
Propietario del infectado
Nick del bot en el IRC
#Canal donde aparece el bot
Contraseña del canal
Servidor SMTP
Dirección correo a quien notificar la IP
http://www.persystems.net/sosvirus/graficos/cabrona2.gif
Cliente: CABRONATOR.EXE de 442 KB
Configura el servidor a ser atacado.
Configura el puerto a ser atacado.
Modifica los registros de MS Windows ya sean en %Windir% o %System%
Modifica el archivo WIN.INI
Utiliza diversos métodos de ingreso, tales como Correo, IRC, ICQ, P2P, Telnet, etc.
Toma control del sistema por el IRC
Extrae la información del sistema, direcciones de correo, passwords, etc. vía Messenger, ICQ o IRC.
Notifica a la dirección de correo configurada por el hacker.
http://www.persystems.net/sosvirus/graficos/cabronat.gif
Servidor: 8======D.exe, con una extensión de 186 KB y que puede ser renombrado a voluntad.
Nota: Descargar e instalar este software implica un grave riesgo de ser atacado.
Los payloads de este troyano/backdoor son los siguientes:
Se propaga a través de cualquiera de los servicios de Internet.
Genera llaves de registro de Windows.
Genera un archivo por defecto cabro.ini, que puede ser renombrado.
Substrae o cambia Claves de Acceso o archivos de Passwords.
Reporta información del sistema: versión de Windows, CPU, usuarios, claves de acceso, etc.
Captura los IP de los usuarios de una Red local.
Captura los nombres de usuarios y claves de acceso de HOTMAIL y MSN Messenger.
Envía la información capturada al hacker vía Correo o Chat, mostrándole una ventana Pop Up.
Ejecuta y controla remotamente archivos, programas, procesos, etc., vía Chat.
Ejecuta comandos D.O.S.
Reinicia el Servidor.
Descarga o extrae archivos en los sistemas atacados.
Renombra o borra archivos de cualquier extensión.
Muestra en pantalla falsos mensajes de error.
Descarga e instala un protector de pantallas.
Abre/cierra la bandeja del CD o DVD
Ejecuta archivos de sonido o video.
Envía información: RAS (Remote Access Server), MSN Messenger y servicios .NET
Desactiva, reinicia o apaga el sistema.
Cuelga el sistema dejando activado un sonido intermitente.
Cambia la fecha y hora del sistema.
Muestra mensajes en pantalla.
Ejecuta ataques de Negación de Servicios DoS que saturan servidores web, de correo y LAN.
Realizar acciones nocivas como manipular el mouse, mostrar/ocultar la Barra de Tareas.
Formatea el disco duro.
Además, en esta web indican la vuelta de El Gran Oscarín tras 3 años de prisión:
http://www.portalhacker.net/index.php/topic,61303.0.html
Esto es todo
Comentar es Agradecer