juanmagtr
Usuario (Argentina)
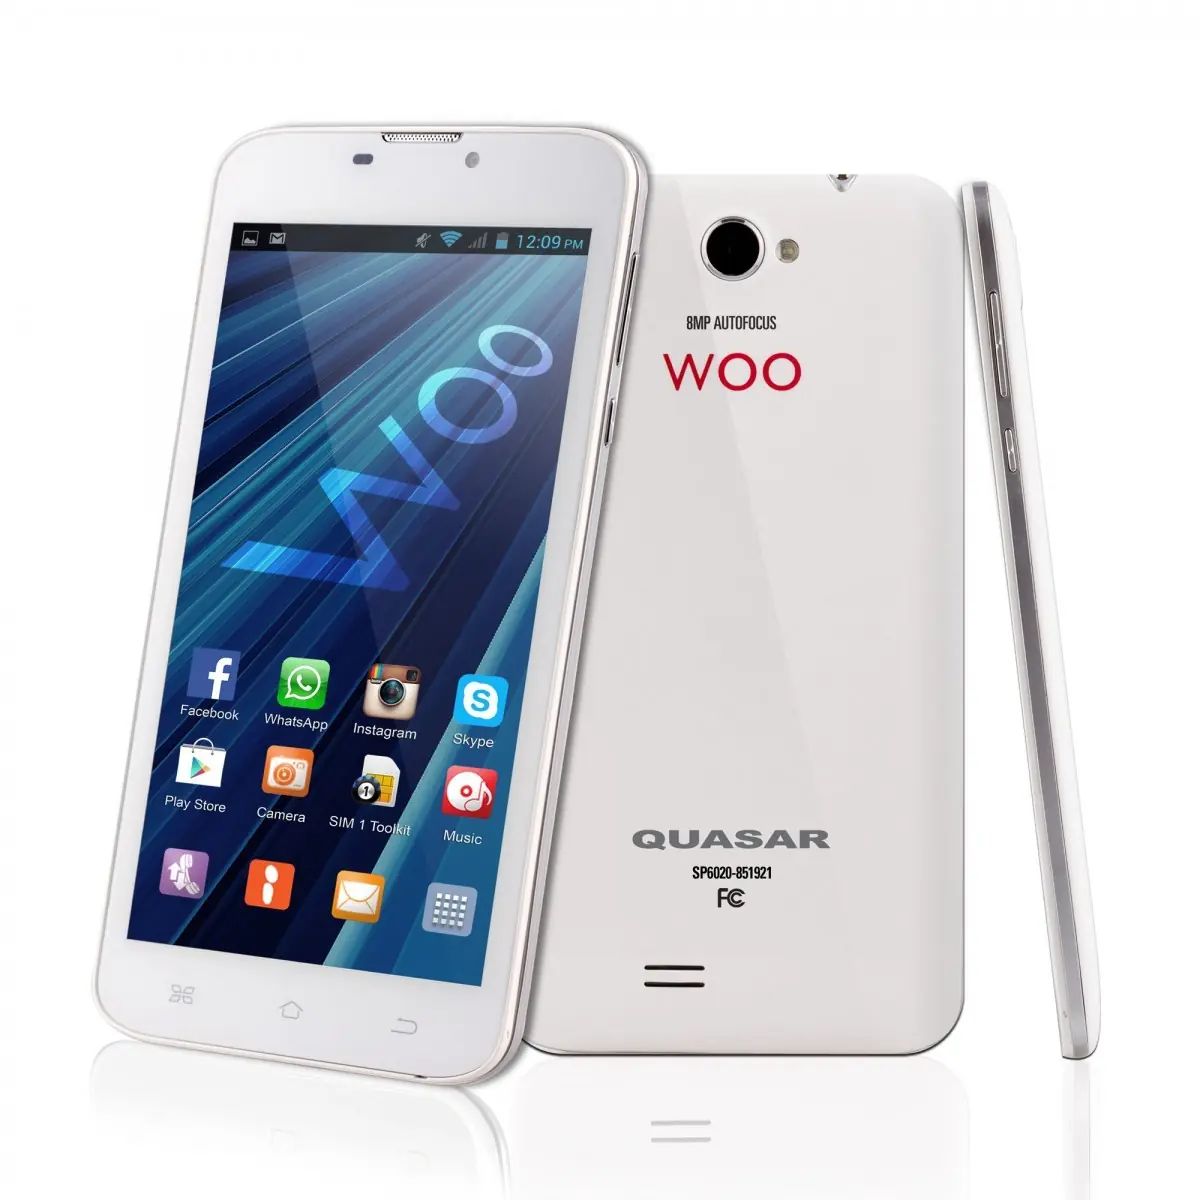
Hola, hoy les voy a enseñar a rootear la phablet Woo Quasar sp6020, he intentado con varios programas pero con el que les enseñare fue el único que funciono. Para que sirve Rootear el celular? Para poder darle permisos completos a aplicaciones y sacar apps o congelar apps de fabricas que pueden contener malware o spam y/o publicidades intrusivas que ralentiza el teléfono y otras cosas. Descripcion de la Phablet. Características – Pantalla multitáctil de 6 pulgadas y resolución de 960×540 IPS – Procesador de doble núcleo hasta 1,3GHz – Memoria RAM de 512MB – Memoria interna de 4GB – Slot para tarjeta de memoria micro SD de hasta 32GB – Cámara frontal de 2MP interpolados – Cámara trasera de 8MP interpolados con Autofocus – Sistema operativo Android 4.2 – Batería de Litio 2500 mAh – Acelerómetro gravitacional Conexiones – 2G GSM Cuatribanda – 3G WCDMA Dual Band – Bluetooth integrado – 2 ranuras para tarjeta SIM con las dos líneas activas a la vez – GPS integrado – WiFi Logística – Medidas del producto: 167 x 88 x 11mm – Peso neto (con batería): 240g Recomendaciones antes de iniciar el proceso de rooteo. 1) Hacer backup de todos los datos del teléfono, imágenes, música, vídeos, y carpeta EFS contactos en otro dispositivo y/o PC. 2) Tener siempre la batería al 100% 3) Establecer de fabrica el dispositivo. Para volverlo al estado de fabrica y se eliminaran todas las app y dejara solo las de fabrica. Pueden volver de fabrica al 100% usando una sd de 2gb o mas, siguiendo los procesos que indican en el foro de la imagen que dejo aqui abajo. En mi caso funciono volverlo de fabrica al 100% usando una SD por que usando la computadora el proceso no funciono. Aclaración, los procesos que aquí describo los hacen bajo su consentimiento, ya que un mal rooteo puede hacer que el sistema se desestabilice y/o que el celular quede en brick o pantalla de inicio, Asi que los hacen bajo su consentimiento y responsabilidad. Cosas necesarias para el rooteo: 1) PC con windows 7,8,10, en mi caso fue con windows 10. 2) Cable Micro USB a USB. 3) Batería llena al 100%. Proceso de Rooteo. 1)- Primero de todo debemos sacar la SD "si es que tiene" ya que el rooteo es sobre el sistema que esta en la memoria interna del celular y podría verse comprometida la tarjeta SD. 2) Descargar e instalar el programa Kingo Root e instalarlo en la PC. 3) Conectar el celular a la pc mediante usb y seleccionar en las opciones del celular, OPCIONES DE DESARROLLADOR (ACTIVAR) y seleccionan modo depuracion usb. Ejemplo: Aclaracion que esta imagen de aqui abajo es un ejemplo ya que en la version de android 4.2.2 que trae la phablet es diferente. Una vez hecho lo del modo depuracion deberia aparecerles de esta forma en MI PC la memoria interna del celular. Ya que tiene que leerlo como un pendrive y no como un dispositivo. 4) Ahora abrimos el programa KINGO ROOT y esperamos unos segundos a que lea el celular. 5) Ahora seleccionamos ROOT y dejamos que haga todo el proceso que durara varios minutos, mientras se desarrolla el proceso no usen el celular. Luego les aparecera que ya esta rooteado y listo. 6) Ahora desconectamos el celular y mediante wifi instalamos la app Root Checker que es para comprobar si el celuar esta rooteado, Aclaración, cuando se abra la app por primera vez va a pedir permisos de super usuario y le damos al botón permitir. Cuando vean en sus aplicaciones, verán que aparece una app llamada Super su o super usuario con icono azul, no la des-instalen ya que es la app que gestiona el super usuario para darle permisos extendidos a las app que son para dispositivos ROOT.
Hola a todos! Hoy les quiero presentar dos programas para tener blur al 100% en windows 10, este efecto tan recordado que tenia windows 7, lo bueno del primer programa es que el efecto aero glass o ventana transparente se puede modificar cambiando a mas transparencia e incluso cambiando el color de la barra de tareas o menú inicio, a diferencia del segundo que solo genera efecto blur en las barras de títulos. PRIMER PROGRAMA Ahora les quiero presentar este programa llamado StartisBack. Lo que hace el programa es crear el menú de inicio clásico de windows 7 pero en una versión mas actualizada en cuanto desde la estética y transparencia. Aquí les dejo el link, copian lo que dice en su navegador. Proceso de instalación: 1)- Descomprimen la carpeta y ejecutan el archivo StartisBack como Administrador. 2)- Ahora el menú les dará dos opciones para instalar, una maquina o todas. Las direcciones de instalación según la opción que elijan serán las siguientes: ¿Para que sirven las direcciones de instalación? para que pueden copiar y pegar el activador del programa. Les RECOMIENDO que usen la opción para todas las maquinas por que el activador no me funciono en la opción "solo para una maquina o usuario actual". Una vez instalado les aparecerá el menú de configuración, aceptan y salen. Luego de instalado copian y pegan el activador en donde se instalo el programa, que es una de las direcciones que anteriormente indique. Ahora que copiaron el activador lo ejecutan como administrador. Continúan la instalación del activador haciendo click en ACTIVATE. Y listo, ahora hacen abren el programa StartIsBackCfg que es el menú de configuración y les aparecerá activado. Ahora les dejo un vídeo explicativo de como configurar las opciones para personalizar a su gusto el menú de inicio y la barra de tareas. link: https://www.youtube.com/watch?v=B2yrFXUeX6Y También se puede mantener el nuevo menú de tareas de windows 10 conjuntamente con el de windows 7, solo seleccionando estas opciones en la pestaña (INTERCAMBIAR). En caso de que quieran usar solo el menú de inicio de windows 7 no tienen que seguir estos pasos. Luego de seleccionado como lo indique, ahora apretando CTRL + Windows aparecerá el inicio clásico windows 7. Apretando solo Windows o click en inicio seguirá pareciendo el inicio de windows 10. Para mi es la mejor opción ya que con el inicio clásico de windows 7 puedo abrir archivos recientes desde la viñeta de últimos usados y con windows 10 puedo tener todos los programas mejor organizados si necesidad de que crezca tanto la barra hacia arriba. SEGUNDO PROGRAMA Ahora les voy a presentar otro programa llamado Aero Glass Launcher y sirve para hacer transparente la barra de titulo de las ventanas de windows 10. Aca les dejo el link Primero deben descomprimir los archivos, uno es el programa Aero Glass Launcher 1.0.2 y luego dos carpetas una para x64 (64 bits) y la otra para x86 (32 bits). Ahora copian la carpeta AeroGlass y la pegan en windows C: es importante que esta carpeta quede en ese destino y no en el interior de algunas carpetas como windows o archivos de programas ya que este programa funciona sobre el sistema y no como un programa común. Una vez hecho lo anterior, continúan llendo al launcher y lo ejecutan como administrador. Una vez abierto clickean en START, es importante que hayan pegado bien la carpeta (el paso anterior). Les aparecerá un cartel de error incompatibilidad pero es normal, así que seleccionan CANCEL y listo, debería estar funcionando el aero glass en las barras de titulo. Como el programa es gratuito les aparecerá al final un código de activación, pueden pegarlo en un bloc de notas y guardarlos, al ser gratuito el programa les aparecerá una marca de agua en la parte inferior derecha del fondo de pantalla, se quita con la donación que hacen al creador del programa, en caso de que no les moleste pueden seguir usándolo. Para activar el glass blur en las barras de titulo en la aplicaciones de windows 10, como es el caso del boton configuración, deben seleccionar enable en el segundo casillero del launcher aero glass launcher. y les quedara con el efecto blur glass. Aqui les dejo un video explicativo de como instalar y usar el aero launcher. link: https://www.youtube.com/watch?v=bc-bnkengCQ
Hola, quiera decirles que si no les gusta visualizador de fotos original que viene en windows 10 pueden volver a usar el "visualizador de fotos de windows" original de la versiones anteriores como windows 7, Siguiendo estos pasos que dejaré aquí abajo. Este problema tambien lo encontre en las build 9962 y 10162, ahora con la versión final es un poquito mas complicado pero aún así tiene solución. El visualizador de fotos de windows ahora en la version final de windows 10 lanzada el 29 de julio del año 2015 directamente a sido eliminada de la lista de asociacion de archivos asi que tienen que buscar la DLL en la carpeta de windows que dejare a continuacion. El visualizador de fotos ahora solo funciona como aplicacion por defecto solo para archivos de imagen .TIFF. Para volver a usar el Visor de fotos(imagenes) de windows deben seguir estos pasos. 1) PRIMER PASO: Hacer CLICK derecho en el archivo de imagen (JPG,PNG, segun el formato que quieran abrir es POSIBLE que lo tengan que hacer para cada tipo) que quieren abrir e ir a PROPIEDADES. Luego ir a "Se abre con.. y apretar "Cambiar". ( en mi caso ya aparece visor de imagenes por que ya lo tenia hecho al proceso que aqui describo, asi que en sus casos seguro le aparecera el icono de FOTOS. Luego ir a la lista ( seguir los pasos de las imágenes). A continuacion les abrira un una ventana en donde DEBEN ir a la carpeta C:/Windows/WinSxS Luego ir al buscador de la barra y poner photoviewer y apretar ENTER. (esto hace que busque el archivo dll y lo pueda indexar a la lista de programas que anteriormente habian visto). Cuando encuentre el archivo PhotoViewer.dll (que esta en una carpeta) lo seleccionan y dan aceptar En mi caso la carpeta era esta Luego le dan abrir, les mostrara la carpeta vacia asi que deben poner mostrar todos los archivos. Les mostrara el archivo Photoviewer.dll lo abren y listo. Ahora les trendia que mostrar en la lista el visor de imagenes, en mi caso La PRIMERA vez no me lo mostro, sino que directamente se fue a la pantalla de propiedad, asi que no es de alarmarse si no le sale en la lista. Terminan aceptando propiedades y listo. (Primer paso completo) 2)- SEGUNDO PASO: Una vez hecho lo anterior, TODAVÍA no les abrirá el visor de fotos y tal vez le salga UN CARTEL de que el programa no funciona o no es compatible, no le presten importancia. Ahora lo que se debe hacer es copiar y pegar lo que hay en el link que dejare aqui abajo ↓↓↓↓↓ ↑↑↑↑↑↑↑↑↑↑↑↑↑↑↑↑↑↑↑↑↑↑↑↑ Aqui dejo una imagen de como debe quedar, por que al compilar el post las barras para el otro lado no salen (/). Asi que mejor les dejo el link y copian y pegan lo que se les muestra en la imagen de aqui abajo Siguente paso, deben guardarlo con la extencion .REG y les quedara un archivo asi: Ahora van a donde lo guardaron y lo abren y aceptan. Esto modificara el registro, Así que Deben hacer un backup del registro si es que quieren. Y LISTO, ahora cuando abren la imagen con la extención que hicieron que el Visualizador de windows abra, les tendría que abrir.
Hola a todos, les doy la bienvenida a este post. Declaración Legal: Antes que nada quiero aclarar que los procedimientos que pueden efectuar siguiendo las instrucciones que proveo, las hacen bajo su responsabilidad y me deslindo totalmente de ellas. Ya que borrar algo del registro de windows que no sea lo que se tiene que o alguna carpeta puede causar que no funcionen las cosas como deberían. LEER TODO EL POST ANTES DE INICIAR LOS PROCESOS. A muchos nos ha pasado que hemos llevado el pendrive a algún lugar que tenían la maquina infectada con virus. Luego al conectarlo nuevamente nos encontrábamos con la sorpresa de que el antivirus alarmaba sobre la presencia del código malicioso en la unidad. En este caso les voy a enseñar como eliminar el virus "Crypted", este hace que cuando conectamos el pendrive o cualquier otra unidad aloje el virus en la misma y luego al volverlo a conectar desaparecerán las carpetas y archivos reemplazándolos por Accesos Directos. Aquí les mostrare como eliminarlo ya que muchos antivirus no lo reconoce como virus. Primero Si te topaste con este virus en tu unidad y le diste click a la carpeta de acceso directo, significa que ya tu maquina esta infectada por que se aloja en los archivos temporales del sistema. Como por ejemplo en mi caso Windows 7. Los pasos que voy a redactar son para este sistema ya que para Xp o Windows 8 Puede ser que se aloje en rutas diferentes. ¿que pasa si borro el virus y vuelve? Bueno seguí los pasos que te indicare y tenes una alta probabilidad de eliminarlo. Depende de que tan inteligente seas para contrarrestar los efectos que causa en el sistema ya que se aloja en varios lados. PASO 1 Al hacer click el virus se propaga por todo el sistema, esos lugares son: -Memoria Ram -Disco Rígido -Archivos Temporales. -Inicio de Windows (MSConfig) Al ver que los archivos del pendrive, que tanto apreciamos por su valor, de trabajo y otros. Lo normal es que apretemos en los accesos directos para ver si fueron borrados y chequear que sigan estando en la unidad. Bueno esto es lo que trata de hacer el virus, JUGAR con la desesperación, ya que puede ser que alojen en el pendrive cientos de horas de trabajos, informes, bases de datos, ETC. Lo normal es que queden Solo las carpetas y archivos con el incono con una flechita. Como un acceso directo normal. (EN ESTA IMAGEN PUEDE VER COMO TRANSFORMA EL VIRUS DE LOS ARCHIVOS NORMALES A ACCESOS DIRECTOS) PRIMERO DE TODO (ELIMINAR EL PROCESO CREADO POR EL VIRUS EN EL ADMINISTRADOR DE TAREAS) En este Imagen pueden apreciar cual es el proceso, es el Wscript.exe. Lo que hacen es eliminar el proceso con el procedimiento que indica la imagen. Finalizar el proceso. Luego re-confirman si sale un cuadro de dialogo. PASO 2: Luego de eliminado el proceso lo que tenemos que hacer es ir al pendrive u unidad infectada. Recomiendo primero eliminar el virus del pendrive y luego pasar al disco rígido por que me parece mas practico. LISTA DE COSAS HECHAS 1- Eliminamos del administrador de tareas el proceso wscript.exe Ahora lo que haremos se explica en esta imagen. Si eres usuario avanzado o tienes conocimientos en MSDOS lo puedes hacer por simbolo de sistema u cmd. Si no eres usuario avanzado sigue mis pasos. Paso 2.1 Primero vas a la unidad Paso 2.2 Ingresas al pendrive, no ingreses a la carpeta u archivo con el icono de acceso directo que esta en la unidad u pendrive. Paso 2.3 Ingresas a la pestaña organizar (Numerada con el numero 3 en la imagen anterior) Paso 2.4 Luego seleccionas "OPCIONES DE CARPETA Y BUSQUEDA", abrira una ventana y vas a encontrar 3 pestañas, "General", Pestaña "Ver" y Pestaña "Buscar". Paso 2.5 Seleccionamos la pestaña "Ver" Luego encontraremos un cuadrito en la parte inferior que dice Configuración Avanzada, veremos que hay una estructura de árbol descendiente, En ella encontraremos como tildada en un circulo "No mostrar Archivos y Carpetas ni unidades Ocultos" Lo que hacemos es seleccionar la opción de arriba, SELECCIONAMOS "Mostrar archivos, Carpetas y Unidades ocultos". Paso 2.6 Seleccionamos en la parte final del cuadro, APLICAR Y ACEPTAR. Ahora en la unidad aparecerán todos los archivos desplegados, incluyendo los accesos directos. Paso 2.7 Lo que buscaremos sera un archivo con el nombre Crypted.VBS. y lo borramos, NO Hay que abrirlo. Si no encuentras el archivo lo que debes hacer es lo siguiente... Paso 2.8 Ve al icono de inicio de windows y en el buscador de programas escribe "cmd" o "Simbolo de Sistema". Luego se desplegara el tan famoso MSDOS de windows. Normalmente aparecera la letra en la que este instalado el sistema, Normalmente es disco C, luego la ruta Users/"EL NOMBRE QUE LE HAYAS PUESTO A LA MAQUINA", luego quedara titilando un guion, que es el lugar habilitado para escribir lo que tendras que escribir. Bueno, luego debes ingresar a la unidad u pendrive, para esto debes poner el nombre que se asigno desde MI PC a la unidad, Normalmente si es una unidad de pendrive es la unidad E, Escribimos en cmd, E: y damos enter. Luego de esto nos dejara ingresar a la unidad. Ahora lo que debemos hacer es escribir esto: attrib -s -h -r /d /s *.* y damos enter. Esto nos dejara ver todas las carpetas. Por que puede ser que aun con tildada la opcion de ver todo no funcione. Luego buscaremos el archivo Crypted.VBS y lo eliminaremos. LISTA DE COSAS HECHAS 1- Eliminamos del administrador de tareas el proceso wscript.exe 2- Eliminamos del pendrive el archivo Crypted.VBS Paso 3 Lo que hicimos fue limpiar el pendrive del virus, ahora lo que podemos hacer es eliminar los accesos directos manualmente uno por uno o seguir el procedimiento automático que crearemos a continuación. Lo que hará este sera eliminar los archivos LNK (Accesos Directos) del pendrive. Dejando solo los archivos originales. Lo que haremos sera crear un archivo bat que permite ejecutar un comando para que elimine los accesos directos de forma automática. Paso 3.1 Abriremos un Bloc de Notas completamente nuevo y escribiremos lo que sigue abajo o también lo pueden pegar. @echo Eliminado Accesos Directos if exist *.lnk del *.lnk Luego lo guardamos con el nombre Eliminador de Accesos.bat y cerramos. Lo pueden hacer en el mismo pendrive o desde su maquina y pasarlo al pendrive. La forma mas simple de hacerlo es apretar el segundo click y buscar en el menu desplegado la opción Nuevo-Documento de texto. Este archivo deve ser pegado en la unidad infectada. Paso 3.2 Luego de pasar el archivo BAT al pendrive lo ejecutamos, dándole doble click, o enter. Luego se desplegara automáticamente una ventana de MSDOS que hará el proceso de eliminar los accesos directos. Luego se cerrara automáticamente. El tiempo que durara sera el que le tome para eliminar los archivos y carpetas de acceso directo. Normalmente son unos segundos. LISTA DE COSAS HECHAS 1- Eliminamos del administrador de tareas el proceso wscript.exe 2- Eliminamos del pendrive el archivo Crypted.VBS 3- Eliminamos los accesos directos. LISTO, ahora el pendrive estará desinfectado. Eliminación del Virus en la maquina. Paso A Ahora lo que deberán hacer es eliminar el virus Crypted.VBS que se aloja en la computadora. Siempre chequeen que desde el administrador de tareas no se vuelva a abrir el wscript.exe y si vuelve a aparecer lo eliminan de los procesos. LISTA DE COSAS HECHAS 1- Eliminamos del administrador de tareas el proceso wscript.exe Paso B Eliminamos el archivo Crypted, que se aloja en estas carpetas. (Imagen) En las dos primeras flechas ROJAS que marca el word vemos las ubicaciones en donde se aloja el virus. Puede ser que tambien lo encuentren en una de ellas y no en las dos. LO QUE HAREMOS sera buscar el archivo Crypted.VBS, puede ser que se camufle con otro nombre asi que lo que importa es que la terminacion del archivo sea VBS. Cuando ingresen a esas ubicaciones en el sistema lo que deben hacer es borrar el archivo. En la imagen muestra que yo he ingresado por MSDOS a esa carpeta (FLECHA VERDE) y aplique el comando para que me mostrara todos los archivos. Si quieren hacerlo de la misma manera deberan seguir estos pasos. Deberán encontrar el archivo Crypted.VBS en las carpetas: -Temp -StartUp 1RO Carpeta Temp: Si no me muestra el archivo Crypted.VBS uso el comando attrib... (Explicado anteriormente y esta en la imagen FLECHA VERDE) ademas de tener habilitado desde opciones de carpeta la opcion ver todos los archivos ocultos. -La forma mas rapida de ingresar a la carpeta temp es ir a inicio y en el buscador de programas ponemos "ejecutar" no saldra un cuadrito en donde debemos poner: %temp% Luego le damos enter y deveriamos estar dentro de la carpeta Temp. En mi caso yo ingrese por MSDOS y por carpeta, siguiendo las rutas normalmente desde disco C. Dentro de la carpeta borramos el archivo Crypted.VBS y cerramos la ventana. 2do Carpeta StartUp (Inicio): Ahora lo que debemos hacer es lo mismo con la carpeta StarUp: Pueden ingresar tambien con Ejecutar siguiendo el arbol de direcciones que aparece en el MSDOS Es normal que en esta carpeta no encuentren nada, pero lo que deben hacer es chequear cuanto peso tiene la carpeta, si dice 0 BYTES esta limpia, si tiene peso es por que algo esta alojando. Asi que deven ejecutar por MSDOS el comando attrib... para que les deje ver todo el contenido, si encuentran el archivo Crypted.VBS (FLECHA ROJA) deben eliminarlo. LISTA DE COSAS HECHAS 1- Eliminamos del administrador de tareas el proceso wscript.exe 2- Eliminamos las rutas especificadas el virus Crypted.VBS Si eliminan el virus que se aloja en estos dos lugares ya habrán eliminado el virus de las carpetas ahora falta eliminarlo del registro. PASO C Eliminar las rutas del virus que quedaron en el registro de windows. Ahora lo que deberan hacer es eliminar el virus en el registro de windows. ¿por que? por que en el registro quedo alojado algunas direcciones que tambien pueden revivir el virus. - Deberan ir a inicio y en buscar todos los programas deven poner Regedit, luego les saldra este icono. Luego les aparecera la ventana del registro. Continuando con lo anterior deben dejar la ventana del registro abierta e ir al inicio y poner MSconfig o tambien lo pueden buscar desde la ventana de ejecutar. -Lo que haremos en Msconfig sera eliminar los procesos del virus que se activaron para que cuando inicie la maquina vuelvan a aparecer por lo tanto puede ocurrir que al reiniciar la maquina ( si es que no se destilaron que siga el virus Crypted.VBS en todas las carpetas antes mencionadas del sistema) En mi caso tuve que destilar estas dos opciones desde la pestaña "inicio de windows" por que me aparecían al inicio el virus wscript.exe y el Crypted.vbs, pero puede ser también que solo sea el wscript.exe. Luego de des-tildar estas opciones les aparecerá un cuadro que dice que tienen que reiniciar. Lo que devén hacer ahora que des-tildaron las rutas de los virus es reiniciar. Cuando inician deben ir al Administrador de tareas y fijarse que el proceso wscript.exe no este activo, si lo esta es posible que hayan hecho mal un paso. Si sigue estando deben eliminar el proceso como he explicado anteriormente. Ahora que aprendieron como abrir el registro de windows deben volver abrirlo e ingresar en la carpeta Msconfig que muestra en la imagen. (En la imagen muestra la ruta que tienen que seguir casi abajo de todo, abajo de la barra de movimiento horizontal) En el recuadro bordo pueden ver las carpetas que tienen que chequear. En estas carpetas se aloja el virus. Carpeta starupfolder Carpeta starupreg Rutas: "HKEY_LOCAL_MACHINE/SOFTWARE/Microsoft/Shared Tools/MSConfig/startupfolder" "HKEY_LOCAL_MACHINE/SOFTWARE/Microsoft/Shared Tools/MSConfig/startupreg" ahora deben desplegar estar carpetas y encontraran lo que aparece en las imagen. Las flechas rojas muestran que dentro de esas dos carpetas existen otras dos mas, deben chequear que dentro de ella diga en algún lado wscript.exe o Crypted.VBS como lo muestra en la imagen. Lo que deben hacer es eliminar por completo esas carpetas. En mi caso eran: c:USERS... Crypted Cuando les salga el cuadro de dialogo deben re confirmar que eliminaran la carpeta. Luego de esto deben reiniciar el sistema. Al iniciar, chequeen el administrador de tareas, que no este el proceso wscript.exe También chequeen que en MSconfig se hallan eliminado las rutas hacia las carpetas del registro de los virus mencionados. Pos Data: Si no eliminaron los procesos de msconfig es posible que también se encuentre direcciones del virus en la carpeta Run por que es una dirección que esta funcionando al momento de que esta funcionando el sistema. Para estar mas seguros de eliminar wscrip.exe y Crypted, (Teniendo abierto Regedit, Aprieten F3 y pongan en el buscador que se les va a desplegar los nombres de los dos virus y eliminen los archivos que se mencionen exactamente como wscrip.exe y Crypted.vbs, continúen apretando seleccionar siguiente o F3 y eliminen las entradas que tengan esos nombres para dejar limpio el registro.) - Para mas seguridad antes de tocar el registro pueden backapearlo con CCLEANER o TUNEUP. LISTA DE COSAS HECHAS 1- Eliminamos del administrador de tareas el proceso wscript.exe 2- Eliminamos las rutas especificadas el virus Crypted.exe 3- Eliminamos las rutas que alojaban a los virus en MSConfig y en el registro de windows Ahora se deben estar preguntando, por que me sale un cartel o dos carteles de bloc de notas o de texto al iniciar, Esto se debe a que en la carpeta startup (inicio) en donde eliminamos el virus Crypted se haya también un archivo que dice Desktop.ini. Este archivo lo deberán eliminar por que es falso. La carpeta inicio debe estar vacía. Aqui les muestro que anteriormente el archivo Crypted.VBS se hallaba con otro archivo de texto llamado Desktop.ini Al abrirlo se darán cuenta que el cartel que contiene es el mismo que aparece cuando inician el sistema. Por lo tanto deben también eliminar este archivo. Ahora lo que deben hacer es reiniciar el sistema y verán que desaparece el cartel o los carteles que les aparecía antes. LISTA DE COSAS HECHAS 1- Eliminamos del administrador de tareas el proceso wscript.exe 2- Eliminamos las rutas especificadas el virus Crypted.exe 3- Eliminamos las rutas que alojaban a los virus en MSConfig y en el registro de windows. 4- Eliminamos el cartel o los carteles que aparecían al iniciarse el sistema. ------------------------------------------------------------------------------------------------------------------------- Aquí les dejo algunos link de vídeos, para que con algún paso que he explicado, se puedan guiar de una forma mas fácil. En este video explican como eliminar el virus wscript.exe link: http://www.youtube.com/watch?v=RbuLEntpJLY En este video habla del Virus recycler que se aloja en las mismas carpetas que el virus Crypted. link: http://www.youtube.com/watch?v=_JOVnC9Te1c En este vídeo habla sobre los carteles que aparecen al inicio al tener alojado en la maquina el virus Crypted u otros. link: http://www.youtube.com/watch?v=5_ipvp9ij_k En este link se puede ver como se pueden eliminar las entradas obsoletas de msconfig, en mi caso use el metodo para eliminar las entradas que generaron los virus. http://es.kioskea.net/faq/10687-eliminar-las-entradas-obsoletas-con-msconfig INTELIGENCIA COLECTIVA