SSH Es un protocolo que facilita las comunicaciones seguras entre dos sistemas usando una arquitectura cliente/servidor y que permite a los usuarios conectarse a un host remotamente.
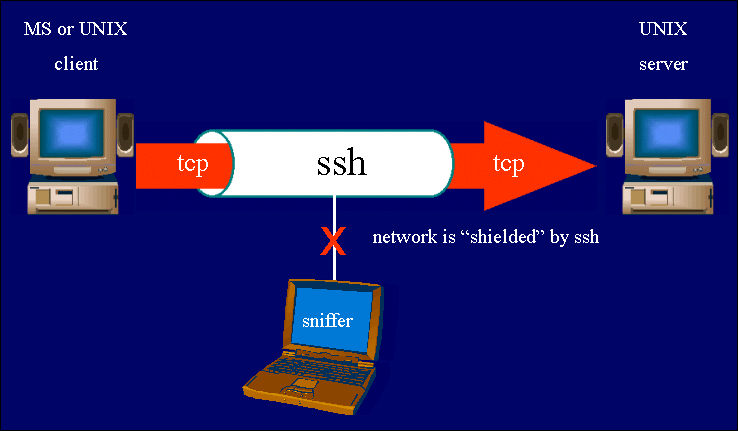
A diferencia de otros protocolos de comunicación remota tales como FTP o Telnet, SSH encripta la sesión de conexión, haciendo imposible que alguien pueda obtener contraseñas no encriptadas.
SSH está diseñado para reemplazar los métodos más viejos y menos seguros para registrarse remotamente en otro sistema a través de la shell de comando, tales como telnet o rsh.
Modelo OSI - TCP-IP
El protocolo SSH, haciendo referencia al modelo OSI, opera en la capa de aplicación y transporte.
En referencia al modelo TCP-IP, este protocolo también opera en la capa de aplicación.
Sistemas Operativos utilizables
El protocolo SSH puede ser utilizado por todo aquel sistema operativo basado en Linux/Unix, Windows y MAC.
En cualquiera de estos sistemas operativos se puede utilizar el comando SSH mediante una terminal, o sino también mediante la utilización de software como pueden WinSCP o Putty.
Funcionalidad/para que sirve 8-|
El protocolo SSH proporciona los siguientes tipos de protección:
Después de la conexión inicial, el cliente puede verificar que se está conectando al mismo servidor al que se conectó anteriormente.
El cliente transmite su información de autenticación al servidor usando una encriptación robusta de 128 bits.
Todos los datos enviados y recibidos durante la sesión se transfieren por medio de encriptación de 128 bits, lo cual los hacen extremamente difícil de descifrar y leer.
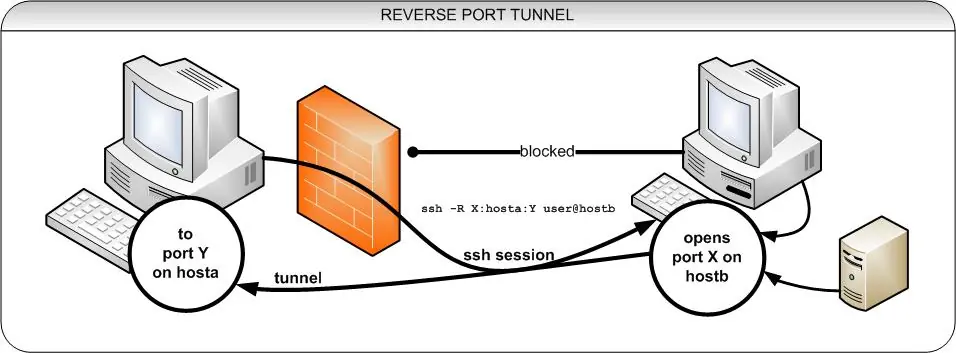
Ya que el protocolo SSH encripta todo lo que envía y recibe, se puede usar para asegurar protocolos inseguros.
El servidor SSH puede convertirse en un conducto para convertir en seguros los protocolos inseguros mediante el uso de una técnica llamada reenvío por puerto, como por ejemplo POP, incrementando la seguridad del sistema en general y de los datos.
SSH trabaja de forma similar a como se hace con telnet. La diferencia principal es que SSH usa técnicas de cifrado que hacen que la información que viaja por el medio de comunicación vaya de manera no legible, evitando que terceras personas puedan descubrir el usuario y contraseña de la conexión ni lo que se escribe durante toda la sesión;
Aunque es posible atacar este tipo de sistemas por medio de ataques de REPLAY y manipular así la información entre destinos.
Orientado a conexion o no
El protocolo SSH es un protocolo orientado a conexión
Afección a seguridad
La siguiente serie de eventos lo ayudan a proteger la integridad de la comunicación SSH entre dos host.
• Se lleva a cabo un 'handshake' (apretón de manos) encriptado para que el cliente pueda verificar que se está comunicando con el servidor correcto.
• La capa de transporte de la conexión entre el cliente y la máquina remota es encriptada mediante un código simétrico.
• El cliente se autentica ante el servidor.
• El cliente remoto interactua con la máquina remota sobre la conexión encriptada.
Cuando la capa de transporte haya construido un túnel seguro para transmitir información entre los dos sistemas, el servidor le dirá al cliente de los diferentes métodos de autenticación soportados, tales como el uso de firmas privadas codificadas con claves o la inserción de una contraseña.
El cliente entonces intentará autenticarse ante el servidor mediante el uso de cualquiera de los métodos soportados.
Los servidores y clientes SSH se pueden configurar para que permitan varios tipos de autenticación, lo cual le concede a cada lado la cantidad óptima de control.
Luego el servidor podrá decidir qué métodos de encriptación soportará basado en su pauta de seguridad, y el cliente puede elegir el orden en que intentará utilizar los métodos de autenticación entre las opciones a disposición. Gracias a la naturaleza segura de la capa de transporte de SSH, hasta métodos de autenticación que parecen inseguros, como la autenticación basada en contraseñas, son en realidad seguros para usar.
Comparacion con algunos protocoloss
En comparación con otros protocolos, SSH se puede comparar con los protocolos, tales como telnet o rsh. La gran diferencia con estos protocolos es que SSH trabaja la información de forma encriptada, asegurando de esta manera la seguridad y calidad de la información que es manipulada entre dos terminales.
Los archivos involucrados
OpenSSH tiene dos conjuntos diferentes de archivos de configuración: uno para los programas cliente (ssh, scp, y sftp) y otro para el demonio del servidor (sshd).
La información de configuración SSH para todo el sistema está almacenada en el directorio /etc/ssh/:
• moduli — Contiene grupos Diffie-Hellman usados para el intercambio de la clave Diffie-Hellman que es imprescindible para la construcción de una capa de transporte seguro. Cuando se intercambian las claves al inicio de una sesión SSH, se crea un valor secreto y compartido que no puede ser determinado por ninguna de las partes individualmente. Este valor se usa para proporcionar la autentificación del host.
• ssh_config — El archivo de configuración del sistema cliente SSH por defecto que se sobreescribe si hay alguno ya presente en el directorio principal del usuario (~/.ssh/config).
• sshd_config — El archivo de configuración para el demonio sshd.
Que se instala en c/equipo
SSH es un protocolo que viene, en la actualidad, instalado por defecto en Sistemas operativos Linux/Unix o Windows o MAC. En caso de no estar preinstalado se puede obtener instalando los paquetes OpenSSH.
Archivos afectados
• moduli — Contiene grupos Diffie-Hellman usados para el intercambio de la clave Diffie-Hellman que es imprescindible para la construcción de una capa de transporte seguro. Cuando se intercambian las claves al inicio de una sesión SSH, se crea un valor secreto y compartido que no puede ser determinado por ninguna de las partes individualmente. Este valor se usa para proporcionar la autentificación del host.
• ssh_config — El archivo de configuración del sistema cliente SSH por defecto que se sobreescribe si hay alguno ya presente en el directorio principal del usuario (~/.ssh/config).
Puertos involucrados
SSH maneja por defecto el puerto 22. De todas formas, este puerto puede ser configurado y cambiado a gusto.
A diferencia de otros protocolos de comunicación remota tales como FTP o Telnet, SSH encripta la sesión de conexión, haciendo imposible que alguien pueda obtener contraseñas no encriptadas.
SSH está diseñado para reemplazar los métodos más viejos y menos seguros para registrarse remotamente en otro sistema a través de la shell de comando, tales como telnet o rsh.
Modelo OSI - TCP-IP
El protocolo SSH, haciendo referencia al modelo OSI, opera en la capa de aplicación y transporte.
En referencia al modelo TCP-IP, este protocolo también opera en la capa de aplicación.
Sistemas Operativos utilizables
El protocolo SSH puede ser utilizado por todo aquel sistema operativo basado en Linux/Unix, Windows y MAC.
En cualquiera de estos sistemas operativos se puede utilizar el comando SSH mediante una terminal, o sino también mediante la utilización de software como pueden WinSCP o Putty.
Funcionalidad/para que sirve 8-|
El protocolo SSH proporciona los siguientes tipos de protección:
Después de la conexión inicial, el cliente puede verificar que se está conectando al mismo servidor al que se conectó anteriormente.
El cliente transmite su información de autenticación al servidor usando una encriptación robusta de 128 bits.
Todos los datos enviados y recibidos durante la sesión se transfieren por medio de encriptación de 128 bits, lo cual los hacen extremamente difícil de descifrar y leer.
Ya que el protocolo SSH encripta todo lo que envía y recibe, se puede usar para asegurar protocolos inseguros.
El servidor SSH puede convertirse en un conducto para convertir en seguros los protocolos inseguros mediante el uso de una técnica llamada reenvío por puerto, como por ejemplo POP, incrementando la seguridad del sistema en general y de los datos.
SSH trabaja de forma similar a como se hace con telnet. La diferencia principal es que SSH usa técnicas de cifrado que hacen que la información que viaja por el medio de comunicación vaya de manera no legible, evitando que terceras personas puedan descubrir el usuario y contraseña de la conexión ni lo que se escribe durante toda la sesión;
Aunque es posible atacar este tipo de sistemas por medio de ataques de REPLAY y manipular así la información entre destinos.
Orientado a conexion o no
El protocolo SSH es un protocolo orientado a conexión
Afección a seguridad
La siguiente serie de eventos lo ayudan a proteger la integridad de la comunicación SSH entre dos host.
• Se lleva a cabo un 'handshake' (apretón de manos) encriptado para que el cliente pueda verificar que se está comunicando con el servidor correcto.
• La capa de transporte de la conexión entre el cliente y la máquina remota es encriptada mediante un código simétrico.
• El cliente se autentica ante el servidor.
• El cliente remoto interactua con la máquina remota sobre la conexión encriptada.
Cuando la capa de transporte haya construido un túnel seguro para transmitir información entre los dos sistemas, el servidor le dirá al cliente de los diferentes métodos de autenticación soportados, tales como el uso de firmas privadas codificadas con claves o la inserción de una contraseña.
El cliente entonces intentará autenticarse ante el servidor mediante el uso de cualquiera de los métodos soportados.
Los servidores y clientes SSH se pueden configurar para que permitan varios tipos de autenticación, lo cual le concede a cada lado la cantidad óptima de control.
Luego el servidor podrá decidir qué métodos de encriptación soportará basado en su pauta de seguridad, y el cliente puede elegir el orden en que intentará utilizar los métodos de autenticación entre las opciones a disposición. Gracias a la naturaleza segura de la capa de transporte de SSH, hasta métodos de autenticación que parecen inseguros, como la autenticación basada en contraseñas, son en realidad seguros para usar.
Comparacion con algunos protocoloss
En comparación con otros protocolos, SSH se puede comparar con los protocolos, tales como telnet o rsh. La gran diferencia con estos protocolos es que SSH trabaja la información de forma encriptada, asegurando de esta manera la seguridad y calidad de la información que es manipulada entre dos terminales.
Los archivos involucrados
OpenSSH tiene dos conjuntos diferentes de archivos de configuración: uno para los programas cliente (ssh, scp, y sftp) y otro para el demonio del servidor (sshd).
La información de configuración SSH para todo el sistema está almacenada en el directorio /etc/ssh/:
• moduli — Contiene grupos Diffie-Hellman usados para el intercambio de la clave Diffie-Hellman que es imprescindible para la construcción de una capa de transporte seguro. Cuando se intercambian las claves al inicio de una sesión SSH, se crea un valor secreto y compartido que no puede ser determinado por ninguna de las partes individualmente. Este valor se usa para proporcionar la autentificación del host.
• ssh_config — El archivo de configuración del sistema cliente SSH por defecto que se sobreescribe si hay alguno ya presente en el directorio principal del usuario (~/.ssh/config).
• sshd_config — El archivo de configuración para el demonio sshd.
Que se instala en c/equipo
SSH es un protocolo que viene, en la actualidad, instalado por defecto en Sistemas operativos Linux/Unix o Windows o MAC. En caso de no estar preinstalado se puede obtener instalando los paquetes OpenSSH.
Archivos afectados
• moduli — Contiene grupos Diffie-Hellman usados para el intercambio de la clave Diffie-Hellman que es imprescindible para la construcción de una capa de transporte seguro. Cuando se intercambian las claves al inicio de una sesión SSH, se crea un valor secreto y compartido que no puede ser determinado por ninguna de las partes individualmente. Este valor se usa para proporcionar la autentificación del host.
• ssh_config — El archivo de configuración del sistema cliente SSH por defecto que se sobreescribe si hay alguno ya presente en el directorio principal del usuario (~/.ssh/config).
Puertos involucrados
SSH maneja por defecto el puerto 22. De todas formas, este puerto puede ser configurado y cambiado a gusto.