La maquina Enigma y la Segunda Guerra Mundial

La criptografía, palabra que procede del griepo krypto (oculto) y graphos (escritura), es la disciplina científica que se encarga del cifrado y descifrado de mensajes, es decir, enmascarar mensajes mediante un algoritmo de ofuscación que, además, debe permitir devolver el mensaje a su estado original. La criptografía, históricamente, ha estado vinculada a las campañas militares y los secretos de los gobiernos, de hecho, se dice que la primera técnica criptográfica se usó en el siglo V a.C en la antigua Grecia e incluso, posteriormente, por Julio César en sus campañas militares. Pero si hay un período donde la criptografía tomó una vital importancia fue en la Segunda Guerra Mundial, en la que el cifrado y el descifrado de códigos se convirtió en otro frente más de lucha.
Hubo un sistema de cifrado que fue usado por Alemania y que tuvo en jaque a los aliados, sobre todo, en el Atlántico Norte, donde los convoys de material procedente de Estados Unidos caían presa de los submarinos alemanes que se comunicaban entre sí utilizando el código que generaba uno de los inventos más fascinantes de esa época, la máquina Enigma.
En época de guerra se hace indispensable que en el caso de que el enemigo intercepte nuestros mensajes, no tenga manera de saber qué significan. La forma de lograrlo consiste en alterar su contenido de una manera que solo el receptor del mensaje pueda devolverlo a su forma original. Si el método empleado para alterar (o “encriptar”, por “hacer críptico” su contenido) el texto es demasiado complicado, puede utilizarse una máquina para que lleve a cabo la tarea. Hoy día, se utilizan ordenadores o microcontroladores para ello. Pero no siempre fue así.
Durante la segunda guerra mundial, la mayor parte de los mensajes transmitidos entre diferentes secciones de cada ejército se hacía mediante el uso de la radio. La radio tiene la desventaja que cualquier persona que disponga de un receptor funcionando en la frecuencia adecuada puede escuchar los mensajes, por lo que se hace imperioso encriptarlos para mantener el secreto. Los alemanes utilizaron la que luego sería la máquina de encriptar más famosa de la historia: La maquina Enigma.
Detalle del panel frontal.
Aspecto de los rotores de la maquina Enigma.
El alto mando alemán utilizo como base para la construcción de su máquina los trabajos de Arthur Scherbius, creador de una máquina encriptadora comercial, basada en una serie de rotores que cambiaban una letra por otra. Como Scherbius carecía de dinero suficiente para llevar adelante su empresa, por lo que se asocio a Willie Korn, dueño de la compañía Enigma Chiffiermaschinen AG, de Berlín. Estos dos empresarios mejoraron el diseño de la máquina de Scherbius, adicionándole rotores intercambiables. En 1923 disponían de una nueva máquina prácticamente inviolable que vendían para la protección de secretos comerciales.
El texto cambia al pasar por cada rotor
Poco a poco, Enigma fue penetrando en las fuerzas militares alemanas. Primero fue la marina, luego el ejército y por último la fuerza aérea. Todas adoptaron la Enigma como la “encriptadora oficial”. Cuando el Servicio de Inteligencia (la Abwher), las SS, la Gestapo y el Servicio de Seguridad e Inteligencia Política del Partido Nacionalsocialista (el Sicheheitsdiensts) comenzaron a utilizar la maquina Enigma, en 1926, la empresa quedo directamente bajo el control del Estado Alemán y la máquina fue retirada del mercado comercial. Enigma, que originalmente tenía tres rotores, fue modificada por la marina para incorporar un cuarto rotor y hacerla más segura.
Esta máquina se conocía dentro de la fuerza como “Eins” (Modelo Uno) o “Wermarcht Enigma “ (Modelo W ) y entró en servicio el 01 de Junio de 1930. Era capaz de “mezclar” el texto de los mensajes de 200 quintillones de formas diferentes. Y con la clave correcta, volverlo a la normalidad. Se transformo rápidamente en el código secreto indescifrable de las Fuerzas Armadas. O al menos eso creían los alemanes.
El talón de Aquiles del sistema Enigma fueron las maquinas comerciales. A pesar de ser retiradas del mercado, y de no funcionar exactamente igual que los modelos de las fuerzas armadas, el GCCS (Government Code Ciphering School ) de Inglaterra pudo descifrar algunos mensajes provenientes del modelo comercial. Pero rápidamente se dieron cuenta que no podrían descifrar los códigos de las Enigmas 1 y W. Pero un grupo de matemáticos polacos pudo lograrlo en 1939.
Durante la Segunda Guerra Mundial, Alemania contaba con una enorme ventaja porque el código de Enigma era, prácticamente, indescifrable; además, el ejército alemán cambiaba cada día el código a usar, de tal forma que los Aliados contaban con un único día para descifrarlo porque, al otro día, se volvía a cambiar (algo que enviaban codificando la clave del día siguiente durante la transmisión codificada del día). El cifrado de comunicaciones alemanas mantuvo en jaque a los aliados durante gran parte de la Guerra puesto que, en todos los frentes, se usaba Enigma para codificar las comunicaciones y, además, cada ejército usaba códigos distintos.
¿Y cómo se logró vencer a Enigma? La máquina fue vencida gracias a varios factores:
Estas databan de 1923 y eran modelos comerciales que se distribuyeron por todo el mundo. Si bien es cierto que las máquinas se fueron complicando en sus versiones militares, el principio de funcionamiento ya era conocido.
La codificación de un mensaje en Enigma obligaba a los operadores a introducir 3 letras, dos veces, al iniciar el mensaje, una especie de bandera. La Luftwaffe no modificaba esta secuencia y, por tanto, era un patrón que siempre se repetía y que fue aprovechado por Marian Rejewski que fue capaz de descifrar el código gracias a unas máquinas electromecánicas denominadas bombas criptológicas que eran unas máquinas Enigma de procesamiento en paralelo y que buscaban las codificaciones posibles. Los criptógrafos polacos trabajaron junto a los británicos en Bletchley Park para descifrar los códigos alemanes (en este equipo se encontraba Alan Turing).
El 9 de mayo de 1941 la Royal Navy capturó el submarino alemán U-110 (a cuya tripulación del fallaron las cargas explosivas para hundirlo) y pudo hacerse con una máquina Enigma y con el preciado libro de claves. Esta captura se mantuvo en secreto y se hizo creer a la opinión pública que el submarino había sido hundido, para que las claves no fuesen cambiadas.
La suma de estos factores obtuvo como resultado el descifrado de los mensajes de Enigma y, por tanto, la drástica disminución de las pérdidas Aliadas en el Atlántico Norte. Ante las sucesivas derrotas, los Alemanes evolucionaron Enigma y crearon una nueva máquina, la M4 pero fue vencida gracias a Colossus, un computador diseñado para descifrar los códigos alemanes.
El gobierno inglés ocultó hasta 1986 este hecho, dando la impresión de que habían sido ellos los que lograron romper el código. Cuando la verdad fue revelada, se supo que los polacos, utilizando cuatro estaciones de escucha en Varsovia, Starogard, Poznam y Krzeslawice, analizaban el código Enigma desde 1928. Con la ayuda de varios matemáticos de la Universidad de Poznam, y empleando una maquina Enigma comercial, sentaron las bases para quebrar el código.
Trabajando junto con los franceses, lograron obtener una descripción de los modelos Enigma militares y algunas viejas tablas de códigos. En 1933 los polacos ya podían descifrar mensajes alemanes. Para 1939 habían leído unos 100 mil mensajes secretos. Este hecho fue mantenido en gran secreto, para evitar que el ejército alemán modificar su sistema.
Pero de forma sorpresiva, en setiembre de 1938, los alemanes cambiaron completamente el método utilizado para generar códigos. Como respuesta, los polacos fabricaron el primer “computador mecánico” de la historia, la llamada “bomba kryptologiczna" (Bomba Criptológica), que junto a otro aparato denominado "Ciclómetro" los ayudaba a establecer patrones en los mensajes interceptados.
Aunque demasiado complejo como para ser explicado aquí, mencionaremos que el método de trabajo consistía en el uso de varios juegos de 26 hojas de papel perforado con 2601 agujeros, agrupados en 51 líneas de agujeros de 51 columnas. Esto les permitía hallar la forma en que se ajustaban los rotores para formar las claves.
No era una tarea fácil. En un momento, la complejidad de la Enigma obligó a los polacos a utilizar 60 bombas criptológicas y juegos de 60 hojas perforadas en lugar de 26. Recién en Julio de 1939, el Jefe de Estado Mayor polaco (Waclaw Stachiewicz) comenzó a compartir los secretos arrancados a Enigma con los servicios de inteligencia aliados. Gracias a la colaboración de Polonia, los británicos pudieron leer mensajes alemanes a partir de Agosto de 1939.
En Kriptopolis puede leerse la historia completa de esta máquina, y sobre todo, la explicación de cómo fue el mal uso que hicieron de ella los alemanes lo que permitió a los polacos quebrar el código. Básicamente, fue la costumbre de repetir una parte del mensaje al comienzo de cada transmisión lo que limitaba las posibles combinaciones, pasando de los 200 quintillones teóricos a poco menos de 16 mil combinaciones practicas.
Se trata de una historia digna de ser leída, de cómo el tesón y el ingenio de un puñado de hombres dedicados a analizar mensajes del enemigo logró cambiar el destino de la guerra.
En 1936, Hitler le vendió a Franco un lote de máquinas Enigma
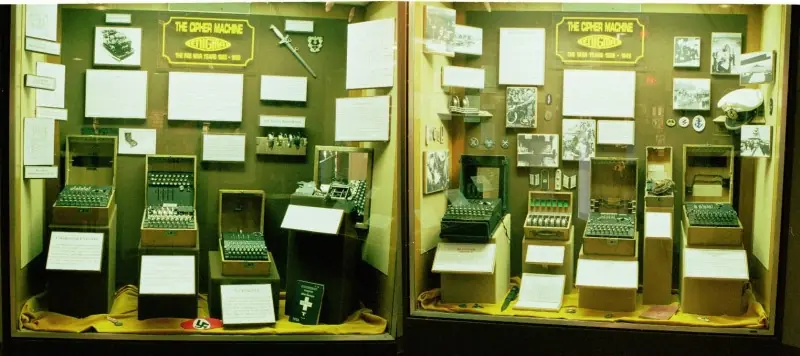
Hoy en día Enigma sigue siendo un objeto de estudio y uno de los elementos que más expectación genera en cualquier exposición sobre la Segunda Guerra Mundial.
Aficionados han construido "Enigmas" electronicas.
Espero que les haya interesado el post, saludos amigos taringueros!
La criptografía, palabra que procede del griepo krypto (oculto) y graphos (escritura), es la disciplina científica que se encarga del cifrado y descifrado de mensajes, es decir, enmascarar mensajes mediante un algoritmo de ofuscación que, además, debe permitir devolver el mensaje a su estado original. La criptografía, históricamente, ha estado vinculada a las campañas militares y los secretos de los gobiernos, de hecho, se dice que la primera técnica criptográfica se usó en el siglo V a.C en la antigua Grecia e incluso, posteriormente, por Julio César en sus campañas militares. Pero si hay un período donde la criptografía tomó una vital importancia fue en la Segunda Guerra Mundial, en la que el cifrado y el descifrado de códigos se convirtió en otro frente más de lucha.
Hubo un sistema de cifrado que fue usado por Alemania y que tuvo en jaque a los aliados, sobre todo, en el Atlántico Norte, donde los convoys de material procedente de Estados Unidos caían presa de los submarinos alemanes que se comunicaban entre sí utilizando el código que generaba uno de los inventos más fascinantes de esa época, la máquina Enigma.
En época de guerra se hace indispensable que en el caso de que el enemigo intercepte nuestros mensajes, no tenga manera de saber qué significan. La forma de lograrlo consiste en alterar su contenido de una manera que solo el receptor del mensaje pueda devolverlo a su forma original. Si el método empleado para alterar (o “encriptar”, por “hacer críptico” su contenido) el texto es demasiado complicado, puede utilizarse una máquina para que lleve a cabo la tarea. Hoy día, se utilizan ordenadores o microcontroladores para ello. Pero no siempre fue así.
Durante la segunda guerra mundial, la mayor parte de los mensajes transmitidos entre diferentes secciones de cada ejército se hacía mediante el uso de la radio. La radio tiene la desventaja que cualquier persona que disponga de un receptor funcionando en la frecuencia adecuada puede escuchar los mensajes, por lo que se hace imperioso encriptarlos para mantener el secreto. Los alemanes utilizaron la que luego sería la máquina de encriptar más famosa de la historia: La maquina Enigma.
Detalle del panel frontal.
Aspecto de los rotores de la maquina Enigma.
El alto mando alemán utilizo como base para la construcción de su máquina los trabajos de Arthur Scherbius, creador de una máquina encriptadora comercial, basada en una serie de rotores que cambiaban una letra por otra. Como Scherbius carecía de dinero suficiente para llevar adelante su empresa, por lo que se asocio a Willie Korn, dueño de la compañía Enigma Chiffiermaschinen AG, de Berlín. Estos dos empresarios mejoraron el diseño de la máquina de Scherbius, adicionándole rotores intercambiables. En 1923 disponían de una nueva máquina prácticamente inviolable que vendían para la protección de secretos comerciales.
El texto cambia al pasar por cada rotor
Poco a poco, Enigma fue penetrando en las fuerzas militares alemanas. Primero fue la marina, luego el ejército y por último la fuerza aérea. Todas adoptaron la Enigma como la “encriptadora oficial”. Cuando el Servicio de Inteligencia (la Abwher), las SS, la Gestapo y el Servicio de Seguridad e Inteligencia Política del Partido Nacionalsocialista (el Sicheheitsdiensts) comenzaron a utilizar la maquina Enigma, en 1926, la empresa quedo directamente bajo el control del Estado Alemán y la máquina fue retirada del mercado comercial. Enigma, que originalmente tenía tres rotores, fue modificada por la marina para incorporar un cuarto rotor y hacerla más segura.
Esta máquina se conocía dentro de la fuerza como “Eins” (Modelo Uno) o “Wermarcht Enigma “ (Modelo W ) y entró en servicio el 01 de Junio de 1930. Era capaz de “mezclar” el texto de los mensajes de 200 quintillones de formas diferentes. Y con la clave correcta, volverlo a la normalidad. Se transformo rápidamente en el código secreto indescifrable de las Fuerzas Armadas. O al menos eso creían los alemanes.
El talón de Aquiles del sistema Enigma fueron las maquinas comerciales. A pesar de ser retiradas del mercado, y de no funcionar exactamente igual que los modelos de las fuerzas armadas, el GCCS (Government Code Ciphering School ) de Inglaterra pudo descifrar algunos mensajes provenientes del modelo comercial. Pero rápidamente se dieron cuenta que no podrían descifrar los códigos de las Enigmas 1 y W. Pero un grupo de matemáticos polacos pudo lograrlo en 1939.
Durante la Segunda Guerra Mundial, Alemania contaba con una enorme ventaja porque el código de Enigma era, prácticamente, indescifrable; además, el ejército alemán cambiaba cada día el código a usar, de tal forma que los Aliados contaban con un único día para descifrarlo porque, al otro día, se volvía a cambiar (algo que enviaban codificando la clave del día siguiente durante la transmisión codificada del día). El cifrado de comunicaciones alemanas mantuvo en jaque a los aliados durante gran parte de la Guerra puesto que, en todos los frentes, se usaba Enigma para codificar las comunicaciones y, además, cada ejército usaba códigos distintos.
¿Y cómo se logró vencer a Enigma? La máquina fue vencida gracias a varios factores:
Estas databan de 1923 y eran modelos comerciales que se distribuyeron por todo el mundo. Si bien es cierto que las máquinas se fueron complicando en sus versiones militares, el principio de funcionamiento ya era conocido.
La codificación de un mensaje en Enigma obligaba a los operadores a introducir 3 letras, dos veces, al iniciar el mensaje, una especie de bandera. La Luftwaffe no modificaba esta secuencia y, por tanto, era un patrón que siempre se repetía y que fue aprovechado por Marian Rejewski que fue capaz de descifrar el código gracias a unas máquinas electromecánicas denominadas bombas criptológicas que eran unas máquinas Enigma de procesamiento en paralelo y que buscaban las codificaciones posibles. Los criptógrafos polacos trabajaron junto a los británicos en Bletchley Park para descifrar los códigos alemanes (en este equipo se encontraba Alan Turing).
El 9 de mayo de 1941 la Royal Navy capturó el submarino alemán U-110 (a cuya tripulación del fallaron las cargas explosivas para hundirlo) y pudo hacerse con una máquina Enigma y con el preciado libro de claves. Esta captura se mantuvo en secreto y se hizo creer a la opinión pública que el submarino había sido hundido, para que las claves no fuesen cambiadas.
La suma de estos factores obtuvo como resultado el descifrado de los mensajes de Enigma y, por tanto, la drástica disminución de las pérdidas Aliadas en el Atlántico Norte. Ante las sucesivas derrotas, los Alemanes evolucionaron Enigma y crearon una nueva máquina, la M4 pero fue vencida gracias a Colossus, un computador diseñado para descifrar los códigos alemanes.
El gobierno inglés ocultó hasta 1986 este hecho, dando la impresión de que habían sido ellos los que lograron romper el código. Cuando la verdad fue revelada, se supo que los polacos, utilizando cuatro estaciones de escucha en Varsovia, Starogard, Poznam y Krzeslawice, analizaban el código Enigma desde 1928. Con la ayuda de varios matemáticos de la Universidad de Poznam, y empleando una maquina Enigma comercial, sentaron las bases para quebrar el código.
Trabajando junto con los franceses, lograron obtener una descripción de los modelos Enigma militares y algunas viejas tablas de códigos. En 1933 los polacos ya podían descifrar mensajes alemanes. Para 1939 habían leído unos 100 mil mensajes secretos. Este hecho fue mantenido en gran secreto, para evitar que el ejército alemán modificar su sistema.
Pero de forma sorpresiva, en setiembre de 1938, los alemanes cambiaron completamente el método utilizado para generar códigos. Como respuesta, los polacos fabricaron el primer “computador mecánico” de la historia, la llamada “bomba kryptologiczna" (Bomba Criptológica), que junto a otro aparato denominado "Ciclómetro" los ayudaba a establecer patrones en los mensajes interceptados.
Aunque demasiado complejo como para ser explicado aquí, mencionaremos que el método de trabajo consistía en el uso de varios juegos de 26 hojas de papel perforado con 2601 agujeros, agrupados en 51 líneas de agujeros de 51 columnas. Esto les permitía hallar la forma en que se ajustaban los rotores para formar las claves.
No era una tarea fácil. En un momento, la complejidad de la Enigma obligó a los polacos a utilizar 60 bombas criptológicas y juegos de 60 hojas perforadas en lugar de 26. Recién en Julio de 1939, el Jefe de Estado Mayor polaco (Waclaw Stachiewicz) comenzó a compartir los secretos arrancados a Enigma con los servicios de inteligencia aliados. Gracias a la colaboración de Polonia, los británicos pudieron leer mensajes alemanes a partir de Agosto de 1939.
En Kriptopolis puede leerse la historia completa de esta máquina, y sobre todo, la explicación de cómo fue el mal uso que hicieron de ella los alemanes lo que permitió a los polacos quebrar el código. Básicamente, fue la costumbre de repetir una parte del mensaje al comienzo de cada transmisión lo que limitaba las posibles combinaciones, pasando de los 200 quintillones teóricos a poco menos de 16 mil combinaciones practicas.
Se trata de una historia digna de ser leída, de cómo el tesón y el ingenio de un puñado de hombres dedicados a analizar mensajes del enemigo logró cambiar el destino de la guerra.
En 1936, Hitler le vendió a Franco un lote de máquinas Enigma
Hoy en día Enigma sigue siendo un objeto de estudio y uno de los elementos que más expectación genera en cualquier exposición sobre la Segunda Guerra Mundial.
Aficionados han construido "Enigmas" electronicas.
Espero que les haya interesado el post, saludos amigos taringueros!