Hola a todos! Hoy les vengo a traer la solución a muchos usuarios de Android. Les ayudaré a eliminar completamente del celular las aplicaciones maliciosas como son engriks, MonkeyTest, MobileOcr, MobileOrg, Time Service, DemoStub, etc.
A veces algunas de estos virus troyanos los instalamos inocentemente, otras veces pueden venir pre-instalados de fábrica pero en cuanto le instalamos algún antivirus enseguida los detecta, y aunque reiniciemos completamente de fábrica nuestro celular, estos troyanos no se borran, entonces es ahí que nos volvemos locos buscando la solución. Hay dos soluciones: Llevar nuestro Smartphone a un servicio técnico, pagar un alto precio y que te lo devuelvan dentro de dos semanas o aun mucho más, o sino, hacerlo vos mismo. Generalmente, pasa que los borramos una y otra vez pero al reiniciar el celular vuelven a aparecer. No se preocupen, acá les traigo la solución. Comencemos:
Paso N° 1: Necesitamos las siguientes aplicaciones que pueden bajar del Playstore
1. KingRoot.
2. CM Security
3. Link2SD
4. Stubborn Trojan Killer
(Debido a las nuevas reglas de Taringa no puedo poner el link de descarga. Si alguno no puede bajar las aplicaciones desde la tienda, me manda un mensaje privado o comenta y les paso el link por privado para que se descarguen el pack.)
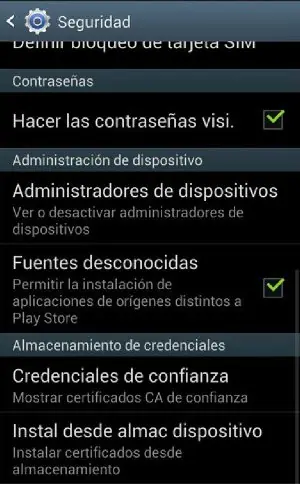
Descargan el pack, lo pasan a una carpeta del celular que les sea fácil de encontrar y después van a ir al menú del celular, luego a Ajustes, buscan la opción Seguridad y tildan la opción "Fuentes Desconocidas" que es lo que permite la instalación de aplicaciones que son de origen distinto al Play Store.
Ahora proceden a instalar primero King Root. (Yo siempre usé SuperSu o KingRoot pero cada uno lo rootea como prefiere. Igual acá les incluyo KingRoot en el pack. Cualquier duda me avisan). No es necesario entender Chino :p Una vez que instalan la aplicación, al abrirla les quedará así:
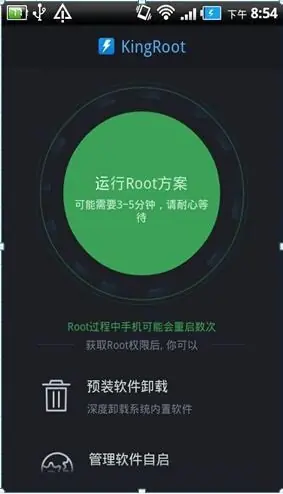
Lo único que tienen que hacer es tocar el circulo verde y luego les quedará así:
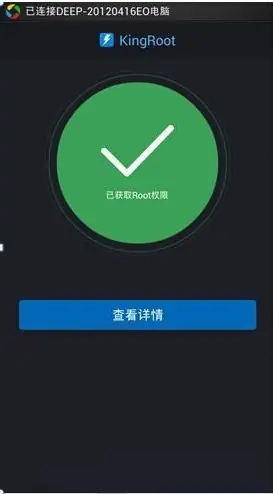
(Si tienen alguna duda respecto si les quedó rooteado o no el celular vayan al PlayStore y descarguen alguna aplicación como RootChecker, pero si les salió la tilde verde en el círculo verde no es necesario.)
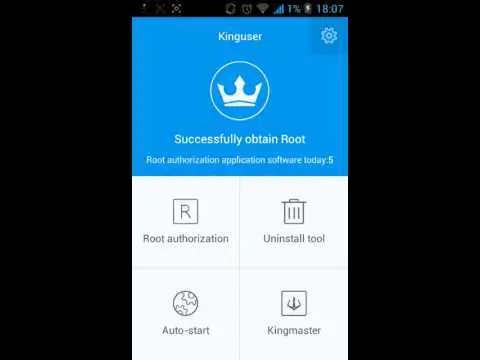
Luego se les va a instalar otra app más, KingUser pero mucho cuidado al usar esa aplicación porque podemos desinstalar cosas instaladas de fábrica y si no sabemos qué estamos desinstalando podríamos borrar algún archivo necesario para el funcionamiento de Android. Informense bien antes de querer borrar algo.
El paso N° 2: Hecho el primer paso, instalamos el antivirus. He probado varios y el que más me ha conformado fue el CM Security AppLock Antivirus
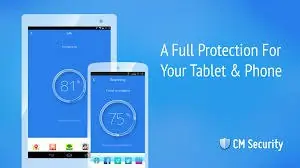
Paso N° 3: instalar LINK 2SD. Cuando lo abran les va a aparecer la lista de las aplicaciones instaladas.
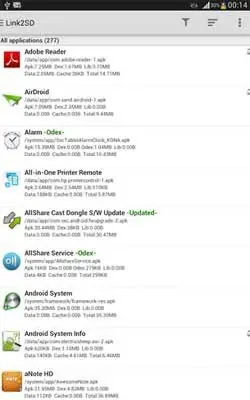
Buscan el o los virus que tengan y los congelan o inhabilitan presionando encima del mismo hasta que les aparezcan las opciones.
Paso N° 4: Instalan la aplicación Ghost Push Trojan Killer, que es la que les va a eliminar completamente los virus y aplicaciones maliciosas de una vez.
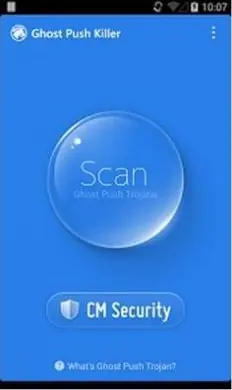
Analizan el dispositivo. Y cuando encuentre los dichosos virus le dan a la opción KILL.
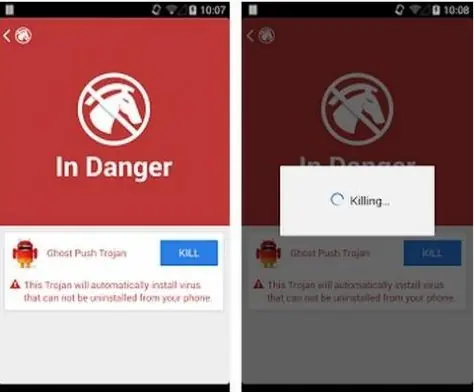
Paso N° 5: Vuelven a abrir el Antivirus para terminar de eliminar los residuos.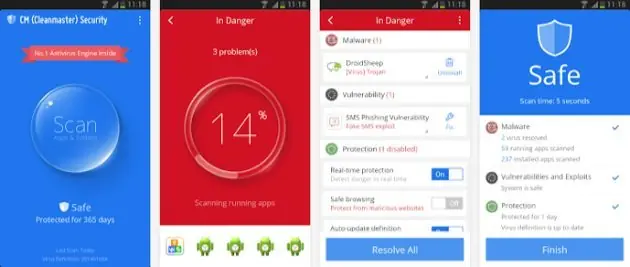
Lo reinician y LISTOOOOOOO!!!! No quedan rastros de
virus
, malwares, etc, etc.
Eso es todo, espero que les haya gustado. Comenten y califiquen si les gustó. Gracias.
A veces algunas de estos virus troyanos los instalamos inocentemente, otras veces pueden venir pre-instalados de fábrica pero en cuanto le instalamos algún antivirus enseguida los detecta, y aunque reiniciemos completamente de fábrica nuestro celular, estos troyanos no se borran, entonces es ahí que nos volvemos locos buscando la solución. Hay dos soluciones: Llevar nuestro Smartphone a un servicio técnico, pagar un alto precio y que te lo devuelvan dentro de dos semanas o aun mucho más, o sino, hacerlo vos mismo. Generalmente, pasa que los borramos una y otra vez pero al reiniciar el celular vuelven a aparecer. No se preocupen, acá les traigo la solución. Comencemos:
Paso N° 1: Necesitamos las siguientes aplicaciones que pueden bajar del Playstore
1. KingRoot.
2. CM Security
3. Link2SD
4. Stubborn Trojan Killer
(Debido a las nuevas reglas de Taringa no puedo poner el link de descarga. Si alguno no puede bajar las aplicaciones desde la tienda, me manda un mensaje privado o comenta y les paso el link por privado para que se descarguen el pack.)
Descargan el pack, lo pasan a una carpeta del celular que les sea fácil de encontrar y después van a ir al menú del celular, luego a Ajustes, buscan la opción Seguridad y tildan la opción "Fuentes Desconocidas" que es lo que permite la instalación de aplicaciones que son de origen distinto al Play Store.
Ahora proceden a instalar primero King Root. (Yo siempre usé SuperSu o KingRoot pero cada uno lo rootea como prefiere. Igual acá les incluyo KingRoot en el pack. Cualquier duda me avisan). No es necesario entender Chino :p Una vez que instalan la aplicación, al abrirla les quedará así:
Lo único que tienen que hacer es tocar el circulo verde y luego les quedará así:
(Si tienen alguna duda respecto si les quedó rooteado o no el celular vayan al PlayStore y descarguen alguna aplicación como RootChecker, pero si les salió la tilde verde en el círculo verde no es necesario.)
Luego se les va a instalar otra app más, KingUser pero mucho cuidado al usar esa aplicación porque podemos desinstalar cosas instaladas de fábrica y si no sabemos qué estamos desinstalando podríamos borrar algún archivo necesario para el funcionamiento de Android. Informense bien antes de querer borrar algo.
El paso N° 2: Hecho el primer paso, instalamos el antivirus. He probado varios y el que más me ha conformado fue el CM Security AppLock Antivirus
Paso N° 3: instalar LINK 2SD. Cuando lo abran les va a aparecer la lista de las aplicaciones instaladas.
Buscan el o los virus que tengan y los congelan o inhabilitan presionando encima del mismo hasta que les aparezcan las opciones.
Paso N° 4: Instalan la aplicación Ghost Push Trojan Killer, que es la que les va a eliminar completamente los virus y aplicaciones maliciosas de una vez.
Analizan el dispositivo. Y cuando encuentre los dichosos virus le dan a la opción KILL.
Paso N° 5: Vuelven a abrir el Antivirus para terminar de eliminar los residuos.
Lo reinician y LISTOOOOOOO!!!!
No quedan rastros de
virus
, malwares, etc, etc.
Eso es todo, espero que les haya gustado. Comenten y califiquen si les gustó. Gracias.