Los vendedores de ransomware de la Dark Web han comenzado a poner sus ojos en macOS
Una creencia que siempre ha estado muy extendida en la web, es aquella de que el malware es una cosa exclusiva de Windows, y que aquellos que usan macOS o Linux tienen poco o nada de que preocuparse. Cuando la realidad es que la gigantesca mayoría de los ordenadores usan el sistema de Microsoft y por eso suelen ser el objetivo principal de los ataques.
Sin embargo, evidencia para demostrar que que todos los sistemas son vulnerables no es algo que escasee, y ahora que el ransomware está tan "de moda" y que se empieza a ofrecer como servicio (RaaS) en los rincones más oscuros de la Dark Web, han comenzado a aparecer cepas cuyo objetivo son los ordenadores del Apple.
Investigadores de seguridad han descubierto lo que podría ser quizás el primer portal en la Dark Net que ofrece Ransomware-as-a-service (RaaS) enfocado en Mac. Se trata de dos sitios web que venden ransomware a cualquier cibercriminal de tercera que no tenga grandes conocimientos técnicos.
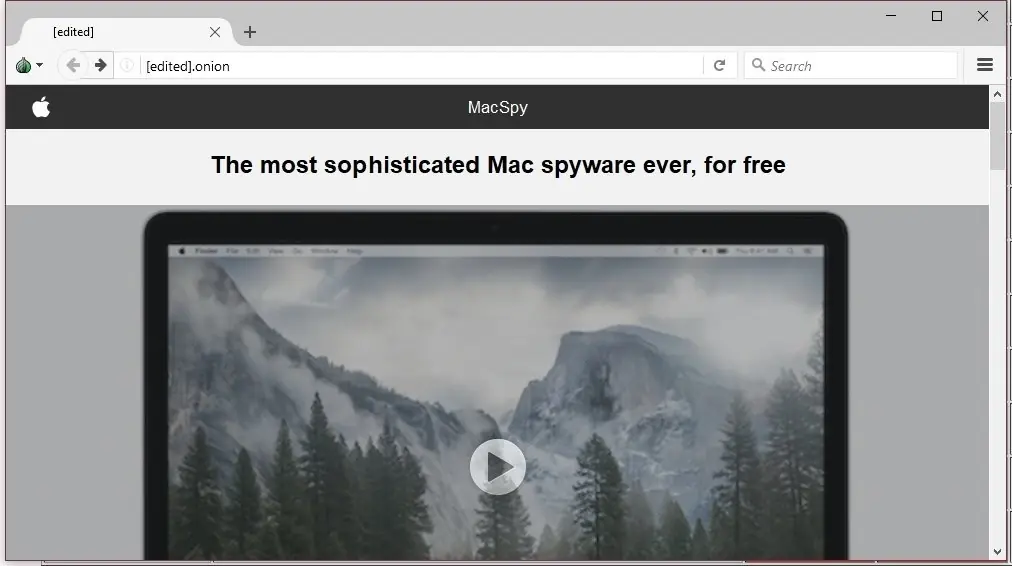
Los dos sitios lucen casi exactamente iguales, uno se llama MacSpy y ofrece "el spyware más sofisticado para Mac jamás creado, gratis". Y, el otro se llama "MacRansom", y dice lo mismo, solo que ofreciendo ransomware en lugar de spyware.
Para obtener cualquier variable hay que contactar al autor del portal para que envíe una muestra, también ofrecen versiones "avanzadas" por cierta cantidad de Bitcoin. En Fortinet se hicieron con una muestra de MacRansom, y explican que se puede establecer un timer a petición del cliente que compra el ransomware para que se pueda retrasar el cifrado de los datos de la víctima.
MacRansom parece no ser muy sofisticado, ya que solo cifra un máximo de 128 archivos. Pero, es capaz de hacer los archivos inservibles incluso si se usan herramientas de recuperación. Una vez infectada con MacRansom la víctima recibe una demanda por x cantidad de Bitcoins y una dirección de email para poder descifrar sus archivos.
La varible MacSpy fue investigada por la gente de AlienVault , y aunque notan que no es especialmente cauteloso, sigue siendo peligroso y ofrece opciones para espiar a la víctima ya sea instalado un keylogger, capturando screenshots y robando archivos sincronizados con iCloud.
Una creencia que siempre ha estado muy extendida en la web, es aquella de que el malware es una cosa exclusiva de Windows, y que aquellos que usan macOS o Linux tienen poco o nada de que preocuparse. Cuando la realidad es que la gigantesca mayoría de los ordenadores usan el sistema de Microsoft y por eso suelen ser el objetivo principal de los ataques.
Sin embargo, evidencia para demostrar que que todos los sistemas son vulnerables no es algo que escasee, y ahora que el ransomware está tan "de moda" y que se empieza a ofrecer como servicio (RaaS) en los rincones más oscuros de la Dark Web, han comenzado a aparecer cepas cuyo objetivo son los ordenadores del Apple.
Investigadores de seguridad han descubierto lo que podría ser quizás el primer portal en la Dark Net que ofrece Ransomware-as-a-service (RaaS) enfocado en Mac. Se trata de dos sitios web que venden ransomware a cualquier cibercriminal de tercera que no tenga grandes conocimientos técnicos.
Para obtener cualquier variable hay que contactar al autor del portal para que envíe una muestra, también ofrecen versiones "avanzadas" por cierta cantidad de Bitcoin. En Fortinet se hicieron con una muestra de MacRansom, y explican que se puede establecer un timer a petición del cliente que compra el ransomware para que se pueda retrasar el cifrado de los datos de la víctima.
MacRansom parece no ser muy sofisticado, ya que solo cifra un máximo de 128 archivos. Pero, es capaz de hacer los archivos inservibles incluso si se usan herramientas de recuperación. Una vez infectada con MacRansom la víctima recibe una demanda por x cantidad de Bitcoins y una dirección de email para poder descifrar sus archivos.
La varible MacSpy fue investigada por la gente de AlienVault , y aunque notan que no es especialmente cauteloso, sigue siendo peligroso y ofrece opciones para espiar a la víctima ya sea instalado un keylogger, capturando screenshots y robando archivos sincronizados con iCloud.