WinRAR un programa imprescindible para nuestro ordenador posiblemente este infectado en su última actualización 5.50 con algún tipo de malware según fuente de redeszone.net y los análisis dados por los antivirus Baidu y TrendMicro.
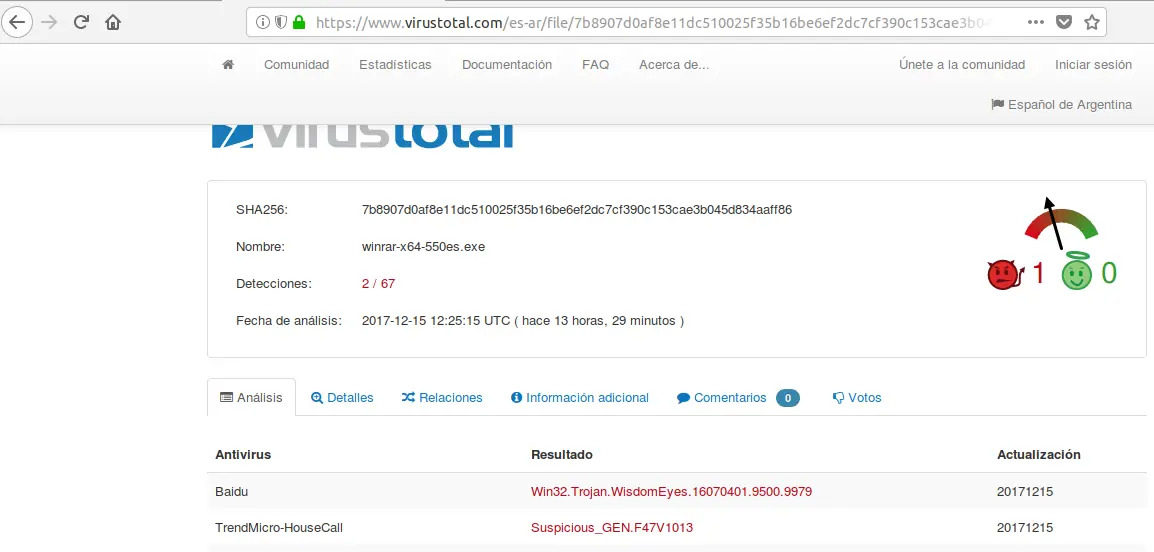
Según informan expertos en seguridad WinRAR esta infectado con un malware (Spyware o Troyano más precisamente) conocido como StrongPity2.
Escenario de infección
Expertos en seguridad han analizado de nuevo el comportamiento, llegando a la conclusión de que apenas existen variaciones. Cuando el usuario realiza la descarga de un paquete software se realiza la modificación de la petición HTTP, realizando la descarga de contenido adicional.
Esto se ha detectado en los siguientes programas:
· Driver Booster
· Navegador Opera
· Skype
· WinRAR 5.50
Anteriormente en CCleaner V5.34 y VLC Media Player v2.2.6 (32bit) también se detecto.
Esto no quiere decir que el instalador del software esté infectado, sino que junto con la descarga de este paquete se adjunta la del spyware que nos ocupa.
Los archivos cuya información es susceptible de verse afectada por el robo son los siguientes:
.PPT
.PPTX
.XLS
.XLSX
.TXT
.DOC
.DOCX
.RTF
Sistemas operativos afectados
Los sistemas operativos en los que afectaría este posible malware son Windows 10, Windows 8/8.1 y Windows 7 SP1, tanto en sus arquitecturas de 32 bits como de 64 bits.
No existe ninguna amenaza al instalar WinRAR, VLC u Opera en los sistemas operativos GNU/Linux y macOS, por lo menos por el momento.