
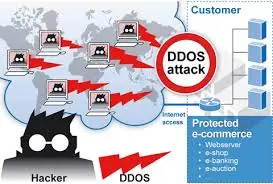
Un ataque de negación de servicio distribuido (distributed denial-of-service attack (DDoS attack)
se refiere a la anulación o bloqueo total o parcial de los servicios de una fuente/servidor/sitio
web en Internet.
En términos generales un método de ataque involucra saturar la máquina de la víctima con
miles de peticiones de servicio, que al final no puede responder rápidamente al tráfico legítimo
por lo cual queda prácticamente offline. Este tipo de ataques DDoS consume los recursos del
computador y/o red al punto que no pueden comunicarse con sus usuarios adecuadamente.
Los ataques de negación de servicio son considerados violaciones a las políticas de uso de
IAB (Internet Architecture Board) sin mencionar que viola las políticas de cualquier proveedor
de servicios de internet (ISP)
se refiere a la anulación o bloqueo total o parcial de los servicios de una fuente/servidor/sitio
web en Internet.
En términos generales un método de ataque involucra saturar la máquina de la víctima con
miles de peticiones de servicio, que al final no puede responder rápidamente al tráfico legítimo
por lo cual queda prácticamente offline. Este tipo de ataques DDoS consume los recursos del
computador y/o red al punto que no pueden comunicarse con sus usuarios adecuadamente.
Los ataques de negación de servicio son considerados violaciones a las políticas de uso de
IAB (Internet Architecture Board) sin mencionar que viola las políticas de cualquier proveedor
de servicios de internet (ISP)

Como incrementar la protección contra los DDoS
En el mercado existen soluciones corporativas para mitigar ataques DDoS, ya sea costoso equipos de redes y telecomunicaciones o servicios mensuales. En nuestro caso existen herramientas en linux tan sencillas como el firewall iptables para bloquear trafico.
El problema de estar bloqueando manualmente IPs desde iptables, es que si tenemos suerte respondemos durante el ataque despues de darnos cuenta del mismo. Lo que necesitamos para defendernos de un ataque ddos es hacerlo en el instante y automaticamente
DOS-Deflate
DOS-Deflate es una herramienta basada en scripts la cual automaticamente mitiga o elimina los ataques (D)DoS. Este script se mantiene ejecutandose en el servidos y puede detectar los ataques o conexiones originados desde multiples direcciones IPs, mediante;
# netstat -ntu | awk '{print $5}' | cut -d: -f1 | sort | uniq -c | sort -n
Instalación
Primero descargamos el script, lo volvemos ejecutable y lo ejecutamos;
wget http://www.inetbase.com/scripts/ddos/install.sh
chmod 0700 install.sh
./install.sh
Configuración
Podria ser necesario cambiar la linea shebang de /bin/sh a /bin/bash en ddos.sh para que la primera linea quede como #!/bin/bash. Asi mismo les recomiendo instalar APF ya que es mucho mas preciso que mod_dosevasive/mod_evasive.
Editamos el archivo /usr/local/ddos/ddos.conf para establecer los parametros de configuracion.
Podemos configurar las variables NO_OF_CONNECTIONS=60 y BAN_PERIOD=10000. Las cuales establecen el maximo de conexiones desde una unica IP, asi como el tiempo de baneo en segundos.
Para ejecutar por primera vez DoS Deflate, ejecutan;
# sh /usr/local/ddos/ddos.sh
Tips
* Podemos poner IPs en una lista blanca para que no sean bloqueadas. En mi caso en esta lista tengo varias IPs de google y otros buscadores
* El script se auto ejecuta cada minuto en su valor default
* Las direcciones IP son desbloqueadas automaticamente despeus de terminado BAN_PERIOD
* Puede enviar alertas via correo electronico cada vez que una direccion IP sea bloqueada
Desinstalación
Debemos descargar el archivo para desinstalar y ejecutar los siguientes pasos;
wget http://www.inetbase.com/scripts/ddos/uninstall.ddos
chmod 0700 uninstall.ddos
./uninstall.ddos