webimprints09
Usuario
Un malware es la culpable de los problemas de Ti durante la ceremonia de inauguración de los Juegos Olímpicos de Invierno PyeongChang 2018. De acuerdo a los investigadores en seguridad informática, los problemas, consistieron en fallas en los sistemas de Internet y televisión para los periodistas que asistieron a la ceremonia de apertura. Inicialmente, los organizadores de los Juegos Olímpicos se mantuvieron en silencio, los funcionarios finalmente admitieron el domingo que los fallos de TI no fueron un accidente y que su red ha sido víctima de un ataque coordinado a sistemas de seguridad informática. Los nuevos detalles sobre estos ataques salieron a la luz cuando investigadores de seguridad informática de la división Talos de Cisco publicaron nuevas investigaciones sobre el malware utilizado por los atacantes. De acuerdo con los investigadores de seguridad informática, los atacantes desplegaron una familia de malware nunca antes vista con la única intención de destruir datos. El malware no intenta robar datos de hosts comprometidos. “No parece haber ninguna filtración de datos”, dijeron expertos en seguridad informática, refiriéndose al malware al que denominaron Olympic Destroyer. Olympic Destroyer no elimina ninguno de los archivos. Pero el sistema encontrará errores cuando intente arrancar, debido a que muchos servicios cruciales de Windows están apagados. No se tiene claro quién es el autor del ataque, pero, algunos tienen la idea de que esto es probablemente una operación rusa. Ya que la inteligencia ucraniana y un informe de la CIA vinculó NotPetya y BadRabbit ransomware a la inteligencia rusa, y todo señala que el Olympic Destroyer es una versión más refinada de BadRabbit. “… se ha descubierto, en el malware dirigido a los Juegos Olímpicos a partir del informe publicado por una compañía especializada en seguridad informática y en el informe de Cisco Talos, que hay varias conexiones de código con actores chinos conocidos”, dijo un experto en el tema. Ahora solo queda esperar a que la compañía publique un informe detallado, ya que tienen más tiempo para analizar las muestras descubiertas por los investigadores en seguridad informática.

Sitios web en todo el mundo, dentro del sector público en los Estados Unidos, el Reino Unido y Australia, se convirtieron en un esquema en el cual los atacantes generaron ganancias al forzar a los visitantes a explotar una criptomoneda llamada Monero. Un profesional de seguridad informática, alertó sobre el problema y recibió una advertencia de su software de seguridad cuando visitó el sitio web de la Oficina del Comisionado de Información (ICO), el organismo de seguridad del Reino Unido. El sitio de los tribunales de los EE. UU. (Uscourts.gov), varios sitios web pertenecientes a los servicios del Sistema Nacional de Salud (NHS) del Reino Unido y otros, llegaron a la lista de 4.275 objetivos. Todos cargan un complemento contaminado para agregar un script de minería de criptomonedas conocido como CoinHive. CoinHive se insertó en los sitios web, un complemento de navegador que convierte el texto del sitio web en voz para los visitantes con discapacidad visual. Si no fue detectado por el sistema de seguridad informática del usuario o bloqueador de contenido o publicidad, el script se ejecuta en segundo plano sin que el usuario lo note. “Este tipo de ataque no es nuevo, pero este es el más grande que he visto. Una sola compañía hackeada ha significado miles de sitios impactados en todo el mundo”, dijo un investigador en seguridad informática del Instituto Internacional de Seguridad Cibernética. CoinHive se ha detectado en miles de sitios web desde su lanzamiento en septiembre pasado. En un inicio fue reconocido como una forma legítima para que los propietarios de sitios web generen ingresos utilizando un método distinto a los anuncios. La prevalencia de la práctica que afecta la seguridad informática adquirió más fuerza a medida que el Bitcoin y otras criptomonedas subieron de precio.
Las PYMES europeas se vieron obligadas a pagar casi $100 millones para recuperar el acceso a computadoras bloqueadas, ya que un ransomware continuó atacando en la región el año pasado, según un informe de una empresa de seguridad informática. Una firma de seguridad informática realizo un estudio con 150 proveedores de tecnología que sirven a más de un millón de pequeñas y medianas empresas de toda Europa. El estudio realizado mostro que el 5% de las PYMES fueron víctimas del ransomware el año pasado, pagando $98 millones entre el segundo trimestre de 2016 y el segundo trimestre de 2017. No solo PYMES han sufrido estos ataques, empresas importantes como Maersk y FedEx han sido atacadas por ransomware, ambas informando pérdidas operacionales de $300 millones después de los ataques. El colaborador de una compañía dedicada a la seguridad informática como WebImprints, comento “El impacto del ransomware puede ser triple. El costo del rescate, el tiempo de inactividad y cualquier daño a la reputación puede tener un efecto amenazante para las PYMES…”. A pesar de que el 90% de los proveedores de tecnología dijeron estar “muy preocupados” por la amenaza comercial del ransomware, solo el 35% de las PYMES dijeron que sentían lo mismo. Los proveedores de tecnología mencionaron la falta de capacitación en seguridad informática como la principal causa de ataques de ransomware exitosos, seguidos por correos electrónicos de phishing. La mayoría de los expertos de seguridad informática creen que la frecuencia de los ataques dirigidos a las PYMES aumentará en los próximos dos años.
Una vulnerabilidad parchada se utiliza para atacar los sistemas Android con una Herramienta de Acceso Remoto (RAT por sus siglas en ingles). Los estudios realizados por expertos en seguridad informática han detectado una nueva variante de AndroRAT, que puede inyectar root exploits, lo que permite a los atacantes acceder al dispositivo. AndroRAT aprovecha el CVE-2015-1805, que se hizo público y parcheó en 2016, y solo afecta a los dispositivos Android anteriores. Profesionales en seguridad cibernética comentan que AndroRat se creó en 2012 como un proyecto universitario para permitir el acceso remoto a dispositivos Android, pero los hackers también encontraron otro uso para él. Los especialistas en seguridad informática explican que la nueva variante pretende ser una aplicación de utilidades llamada TrashCleaner, que probablemente se distribuye a través de una URL maliciosa. La primera vez que AndroRAT se ejecuta, instala una aplicación de calculadora etiquetada en chino que se parece al que normalmente viene incluido con cualquier dispositivo Android. El icono de la calculadora suplanta el ícono del TrashCleaner. El malware se puede controlar de forma remota, de a cuerdo a los informes de los expertos en seguridad cibernética. Algunos de los nuevos bits de robo incluyen; robo de información de la red móvil, capacidad de almacenamiento, aplicaciones instaladas, historial de navegación web de los navegadores pre instalados, calendario de eventos, registro de llamadas, subir archivos al dispositivo víctima, utilizar la cámara frontal, borrar y enviar SMS, captura de pantalla, ejecución de comandos shell y contraseñas de Wi-Fi.
Por primera vez Intel ha abierto su programa de bonificación de errores a todos, un nuevo programa centrado en las vulnerabilidades de los canales laterales tras los descubrimientos de Spectre y Meltdown. El mes pasado expertos en seguridad cibernética descubrieron tres vulnerabilidades serias en los canales laterales que afectaban a sus productos y a los de otros proveedores. El nuevo programa de recompensas de errores ofrecerá: $250,000 para vulnerabilidades similares y $100,000 para otras categorías. Intel también ha cambiado el rumbo de a quién permite contribuir, cambiando el programa de un asunto de solo invitación a uno abierto a todos los investigadores de seguridad informática. “La divulgación responsable es ampliamente considerada como la mejor manera de proteger a los clientes de los ataques de seguridad. Minimiza el riesgo de que la información explotable se haga pública antes de que existan soluciones “, dijo Rick Echevarría, vicepresidente y gerente general de la División de Seguridad de Plataformas Intel. “Trabajando estrechamente con nuestros socios de la industria y nuestros clientes, fomentamos la divulgación responsable y coordinada para mejorar la probabilidad de que los usuarios tengan soluciones disponibles cuando se publican por primera vez los problemas de seguridad cibernética. Nuestro programa de bonificación de errores respalda este objetivo mediante la creación de un proceso mediante el cual la comunidad de investigación de seguridad informática puede informarnos, de manera directa y oportuna, sobre los posibles exploits que descubren”. Por el momento sabemos que Microsoft se vio forzado a emitir un parche fuera de banda para solucionar la falla en la actualización de Intel para uno de los defectos de Spectre que causó problemas de reinicio y posible pérdida de datos o corrupción. Para tranquilizar a los clientes y los inversores que tienen cobertura de seguridad informática, Intel se ha visto obligada a seguir una ofensiva de encanto en los últimos tiempos,.”Soy plenamente consciente de que tenemos más cosas por hacer, nos hemos comprometido a ser transparentes, manteniendo a nuestros clientes y propietarios evaluados sobre nuestro progreso y nuestras acciones, generando confianza”, dijo el gerente general Brian Krzanich.
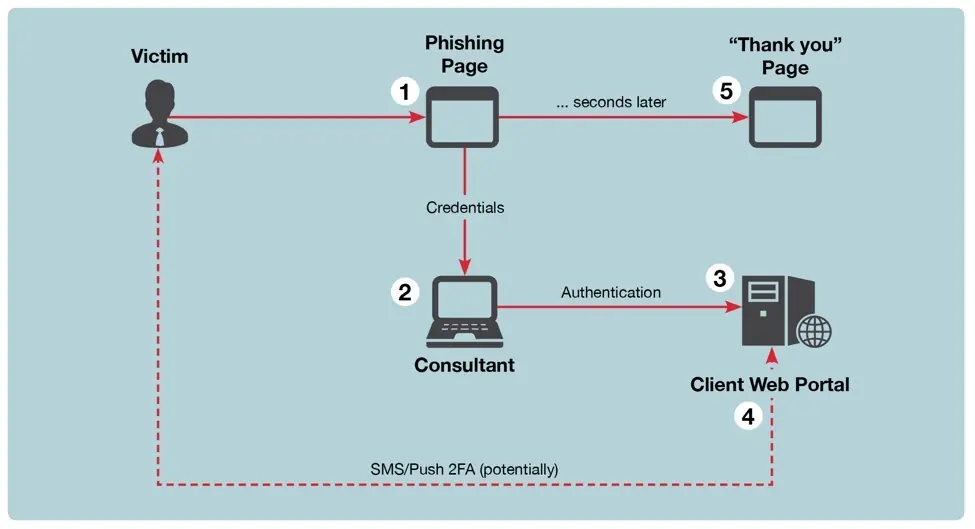
Las campañas de ingeniería social son una amenaza para todos; de acuerdo a especialistas en seguridad cibernética del Instituto Internacional de Seguridad Cibernética, un ataque puede capturar el nombre de usuario y la contraseña de una víctima y la almacenaría para que un atacante la vuelva a usar más adelante. La Autenticación de dos factores (2FA) o Autenticación de múltiples factores (MFA) se ven como la solución. Ambas implementaciones protegen a los usuarios de las campañas de phishing que solo capturan el nombre de usuario y la contraseña. 2FA agrega una capa de autenticación sobre el nombre de usuario y la contraseña. Dos implementaciones de 2FA son contraseñas de un solo uso y notificaciones push. Las contraseñas de un solo uso son generadas por un dispositivo secundario, como un token, y vinculadas a un usuario. Estas contraseñas caducan en segundos y no pueden reutilizarse. Las notificaciones push envían un mensaje al dispositivo móvil de un usuario y solicitan al usuario que confirme su intento de inicio de sesión. Si bien los profesionales de seguridad informática han recomendado 2FA para aplicaciones personales y comerciales, no es una solución infalible. Las implementaciones de 2FA han sido derrotadas usando técnicas de phishing en tiempo real. Se han recibido informes de phishing en tiempo real en la desde 2010. Sin embargo, estos ataques se han ignorado debido a la dificultad percibida de lanzarlos. Especialistas en seguridad informática desarrollaron una herramienta, llamada ReelPhish, que simplifica la técnica de phishing en tiempo real. El componente principal de la herramienta de phishing está diseñado para ejecutarse en el sistema del atacante. Es una secuencia de comandos de Python que escucha los datos del sitio de suplantación de identidad del atacante e impulsa un navegador web instalado localmente utilizando el marco de Selenium. La herramienta puede controlar el navegador web del atacante navegando a páginas web específicas, interactuando con objetos HTML y raspando contenido. Después el código incrustado en el sitio de phishing envía datos, como el nombre de usuario y la contraseña capturados, a la herramienta de phishing que se ejecuta en la máquina del atacante. Una vez que recibe información, utiliza Selenium para iniciar un navegador y autenticarse en el sitio web legítimo. Toda la comunicación entre el servidor web de phishing y el sistema del atacante se realiza a través de un túnel SSH cifrado. Las víctimas se rastrean mediante tokens de sesión, que se incluyen en todas las comunicaciones entre el sitio de phishing y ReelPhish. Este token permite que la herramienta de phishing mantenga estados para flujos de trabajo de autenticación que involucran varias páginas con desafíos únicos. Debido a que la herramienta de suplantación de identidad es consciente del estado, puede enviar información de la víctima al portal legítimo de autenticación web y viceversa. Los expertos en seguridad cibernética recomiendan configurar todos los servicios protegidos por 2FA para minimizar el impacto del atacante si el atacante elude las protecciones de 2FA. No abandones 2FA; no es una solución perfecta, pero agrega una capa de seguridad. 2FA es un mecanismo de seguridad que puede fallar como cualquier otro, y las organizaciones deben estar preparadas para mitigar el impacto. Instalación y uso del sistema La última versión de Python 2.7.x es necesaria. Instale Selenium, requerido para ejecutar los controladores del navegador. pip install -r requirements.txt Profesionales en seguridad informática dicen que se debe descargar los controladores del navegador para todos los navegadores web que planea usar. Los binarios se deben colocar en este directorio raíz con el siguiente esquema de nombres. Internet Explorer: http://www.seleniumhq.org/download/ Descargue el Servidor de controladores de Internet Explorer para Windows IE de 32 bits. Descomprime el archivo y cambia el nombre del binario a: IEDriver.exe. Para que funcione el controlador de Internet Explorer, asegúrese de que el modo protegido esté desactivado. En IE11 (Windows de 64 bits), debe crear la clave de registro “HKEY_LOCAL_MACHINE SOFTWARE Wow6432Node Microsoft Internet Explorer Main FeatureControl FEATURE_BFCACHE”. En esta clave, cree un valor DWORD llamado iexplore.exe y establezca el valor en 0. Se puede encontrar más información sobre los requisitos de Internet Explorer en http://www.github.com/SeleniumHQ/selenium/wiki/InternetExplorerDriver Firefox: http://www.github.com/mozilla/geckodriver/releases/ Descargue la última versión de Firefox GeckoDriver para Windows 32 bit. Descomprime el archivo y cambia el nombre del archivo binario a: FFDriver.exe. En los sistemas Linux, descargue la versión Linux de Firefox GeckoDriver y cambie el nombre del archivo binario a: FFDriver.bin. El soporte de Linux es experimental. Gecko Driver tiene requisitos especiales. Copie FFDriver.exe a geckodriver.exe y colóquelo en su variable PATH. Además, agregue firefox.exe a su variable PATH. Chrome: https://chromedriver.storage.googleapis.com/index.html?path=2.35/ Descargue la última versión del controlador Google Chrome para Windows de 32 bits. Descomprime el archivo y cambia el nombre del binario a: ChromeDriver.exe. En los sistemas Linux, descargue la versión Linux del controlador Chrome Web y cambie el nombre del archivo binario a: ChromeDriver.bin. El soporte de Linux es experimental, de acuerdo a los profesionales en seguridad cibernética. ReelPhish consta de dos componentes: el código de manejo del sitio de phishing y este script. El sitio de phishing se puede diseñar como se desee. El código PHP de ejemplo se proporciona en / examplesitecode. El código de muestra tomará un nombre de usuario y contraseña de una solicitud HTTP POST y la transmitirá a la secuencia de comandos de phishing. El script de phishing escucha en un puerto local y espera un paquete de credenciales. Una vez que se reciben las credenciales, la secuencia de comandos de phishing abrirá una nueva instancia de navegador web y navegará a la URL deseada (el sitio real donde ingresará las credenciales de un usuario). Las credenciales serán enviadas por el navegador web. La forma recomendada por los especialistas en seguridad informática de manejar la comunicación entre el sitio de phishing y este script es mediante el uso de un túnel SSH inverso. Esta es la razón por la que el código de ejemplo del sitio de phishing de PHP envía credenciales a localhost: 2135. Ahora, debe especificar el navegador que usará con el parámetro –browser. Los navegadores compatibles incluyen Internet Explorer (“–browser IE”), Firefox (“–browser FF”) y Chrome (“–browser Chrome”). Windows y Linux son compatibles. Chrome requiere la menor cantidad de pasos de configuración. Debes especificar la URL. El script navegará a esta URL y enviará credenciales en su nombre. Otros parámetros opcionales están disponibles. Establezca el parámetro de registro para depurar (- loggin debug) para el registro detallado de eventos Establezca el parámetro de envío (–submit) para personalizar el elemento que el navegador “hace clic” Establezca el parámetro de anulación (–override) para ignorar los elementos de formulario faltantes Establezca el parámetro numpages (–numpages) ReelPhish admite múltiples páginas de autenticación. En algunos casos, se puede solicitar un código de autenticación de dos factores en una segunda página. Para implementar esta función, asegúrese de que –numpages esté configurado para el número de páginas de autenticación. También asegúrese de que la identificación de la sesión se rastree adecuadamente en su sitio de phishing. El ID de la sesión se utiliza para rastrear a los usuarios a medida que avanzan en cada paso de la autenticación.
Hackers de sombrero blanco descubrieron más de 100 vulnerabilidades en los sistemas de seguridad informática de la Fuerza Aérea en la segunda ronda del programa “bug bounty” del servicio. El programa, llamado Hack the Air Force, invitó a los investigadores de seguridad cibernética a encontrar e informar vulnerabilidades en los sistemas gubernamentales. Casi 30 hackers de todo el mundo descubrieron 106 vulnerabilidades en las redes de la Fuerza Aérea, lo que les valió casi $104,000 USD, anunció una firma de seguridad cibernética. La iniciativa Hack the Air Force es parte de una iniciativa de “bug bounty” en el Pentágono, establecida por el Secretario de Defensa Ash Carter durante la administración de Obama para ayudar a reforzar las defensas digitales de los militares de los Estados Unidos. “Continuamos endureciendo nuestras superficies de ataque sobre la base de los resultados del desafío anterior y agregaremos las lecciones aprendidas de esta ronda”, dijo en un comunicado Peter Kim, director de seguridad cibernética de la Fuerza Aérea. “Esto refuerza el trabajo que la Fuerza Aérea ya está haciendo para fortalecer las defensas cibernéticas y ha creado relaciones significativas con investigadores expertos que durarán en los próximos años”. Las iniciativas de “bug bounty” se han vuelto cada vez más populares a medida que las organizaciones y las empresas buscan proteger sus sistemas digitales del aumento de las amenazas cibernéticas. Desde que se lanzó el programa del Pentágono en 2016, los hackers éticos han descubierto más de 3.000 vulnerabilidades en los sistemas de seguridad informática que se han resuelto desde entonces. Los legisladores están buscando expandir los programas de “bug bounty” en el gobierno federal. Un par de senadores bipartidistas ha propuesto un proyecto de ley que establecería un programa piloto de “bug bounty” en el Departamento de Seguridad Nacional.
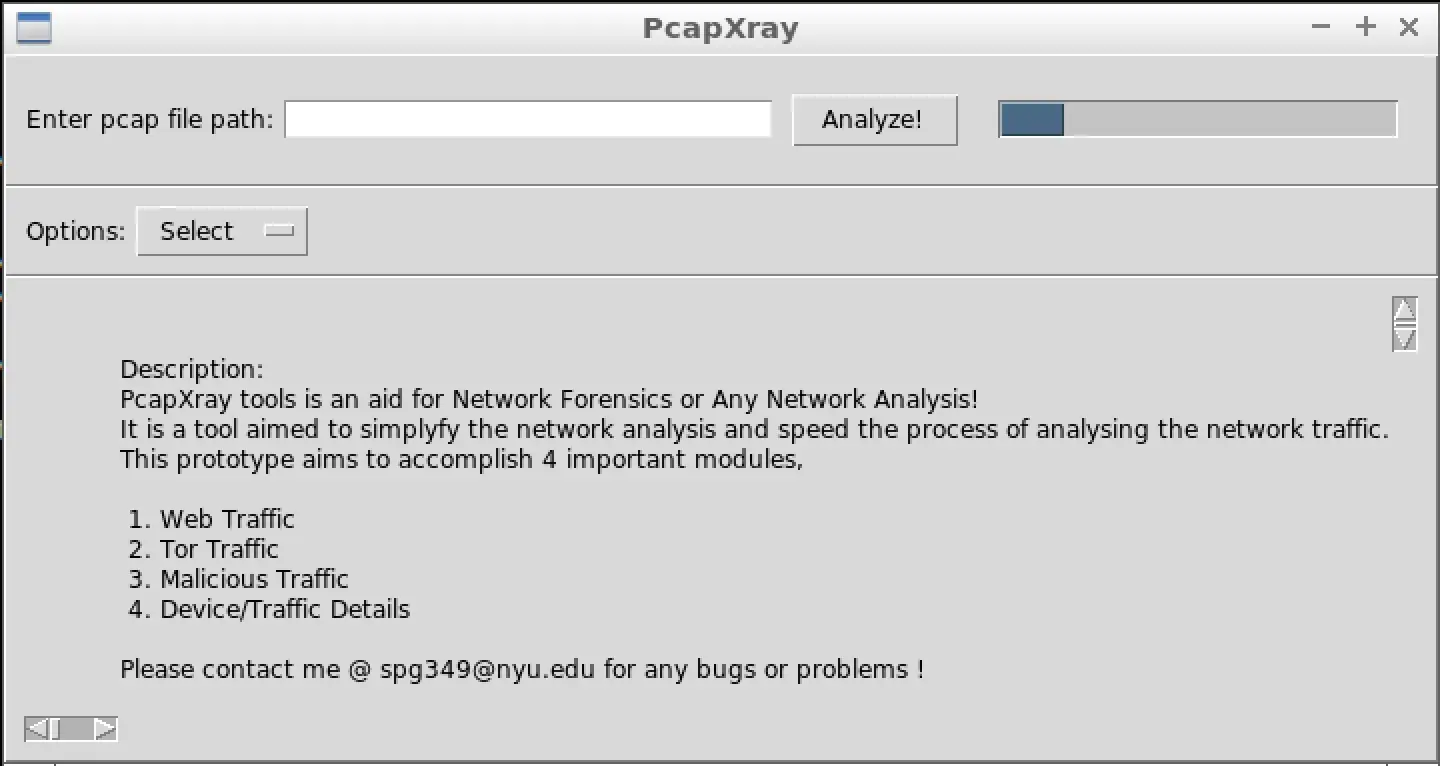
Una herramienta forense digital: para visualizar una captura de paquetes de la red como un diagrama de red que incluye la identificación del dispositivo, resalte la comunicación importante y la extracción de archivos. Especificación de diseño PcapXray Objetivo: El especialista en seguridad informática, con un archivo Pcap, grafico un diagrama de red que muestra los hosts en la red, el tráfico de la red, destaque el tráfico importante y el tráfico Tor, así como el tráfico malicioso potencial, incluidos los datos involucrados en la comunicación. Problema: La investigación de un archivo Pcap lleva mucho tiempo dado un error inicial para iniciar la investigación y cada investigador de forense y cualquier persona enfrenta este problema cuando esté analizando la red Ubicación: https://github.com/Srinivas11789/PcapXray Solución: acelerar el proceso de investigación Haga un diagrama de red con las siguientes características de un archivo Pcap. Características principales de la herramienta: Diagrama de red – Resumen Diagrama de red de red completa Información: Tráfico con detalles del servidor, Tráfico Tor, Posible tráfico malicioso, Datos Obtenidos del Paquete en el Informe – Dispositivo / Tráfico / Carga Útil y Detalles del dispositivo. Componentes: Diagrama de Red, Dispositivo / Detalles y análisis de tráfico, Identificación de tráfico malicioso y Tráfico Tor. GUI: una interfaz gráfica con opciones para cargar archivos pcap y mostrar el diagrama de red Bibliotecas de Python utilizadas: – Todas estas bibliotecas son necesarias para la funcionalidad Tkinter y TTK – Instalar desde pip o apt-get – Asegurarse de que Tkinter y graphviz estén instalados, el profesional en seguridad informática dice que la mayoría de Linux los contiene por defecto. apt instalar python-tk apt install graphviz Todos estos están incluidos en el archivo requirements.txt Scapy – rdpcap para leer los paquetes del archivo pcap Ipwhois – para obtener información whois de ip Netaddr – para verificar el tipo de información de IP Pillow – biblioteca de procesamiento de imágenes Stem – tor biblioteca de obtención de datos de consenso pyGraphviz – gráfico de diagrama Networkx: gráfico de diagrama Matplotlib – gráfico de diagrama Desafíos: Inestabilidad de la GUI TK: La decisión sobre la GUI entre Django y TK, se estableció en tk para una interfaz local simple, la inestabilidad de la tk gui causó una serie de problemas. Trazado de gráficos: Trazar un gráfico de red apropiado que sea legible a partir de los datos obtenidos. Errores conocidos: Memoria acumulada: De acuerdo al especialista en seguridad cibernética, algunas veces, la acumulación de memoria ocurre cuando hay menos memoria RAM en el sistema, ya que los datos almacenados en la memoria del archivo pcap son enormes. Debe corregirse moviendo datos a una base de datos. que la memoria misma Condición de race: Debido al enlace principal de los TK gui, otros hilos podrían sufrir una condición de race. Debería solucionarse pasando a una implementación de TT. o GUI web mejor estructurada. Inestabilidad de Tk GUI: la misma razón que la anterior. Si se produce alguno de los problemas anteriores, la barra de progreso continúa ejecutándose y no se genera ninguna salida, se requerirá un reinicio de la aplicación. Futuro: Cambie la base de datos de JSON a sqlite o a una base de datos prominente, debido a la acumulación de memoria. Cambiar de interfaz a uno basado en web como Django, hace la aplicación más estable, según los expertos en seguridad informática.
Tunna es un conjunto de herramientas que envolverá cualquier comunicación TCP a través de HTTP. Se puede usar para eludir las restricciones de red en entornos completamente protegidos por cortafuegos. RESUMEN TLDR: realiza un túnel de conexiones TCP a través de HTTP En un firewall completamente cerrado, conexiones entrantes y salientes restringidas, excepto el puerto del servidor web, nos explica un experto en seguridad de datos. El webshell se puede usar para conectarse a cualquier servicio en el host remoto. Esta sería una conexión local en un puerto local en el host remoto y debería ser permitida por el firewall. El webshell leerá los datos del puerto de servicio los envolverá a través de HTTP y los enviará como una respuesta HTTP al proxy local. El proxy local desenvolverá y escribirá los datos en su puerto local donde se conectará el programa cliente. Cuando el proxy local recibe datos en el puerto local, los enviará a la webshell como una publicación HTTP. Webshell leerá los datos de la publicación HTTP y los colocará en el puerto de servicio y repite. Solo el puerto del servidor web debe estar abierto (normalmente 80/443). Toda la comunicación (externa) se realiza a través del protocolo HTTP. USO Python proxy.py -u <remoteurl> -l <localport> options Opciones –help, -h muestra este mensaje de ayuda y sale –url = URL, -u URL URL de la webshell remota –lport = LOCAL_PORT, -l LOCAL_PORT puerto de escucha local –verbose, -v Verbose tamaño del paquete de salidas. –buffer = BUFFERSIZE, -b BUFFERSIZE * Tamaño de solicitud HTTP Sin opciones de SOCKS De acuerdo con un profesional en seguridad cibernética, las opciones se ignoran si se utiliza el proxy SOCKS. –no-socks, -n No use Socks Proxy –rport = REMOTE_PORT, -r REMOTE_PORT puerto de servicio remoto para que webshell se conecte a –addr = REMOTE_IP, – una dirección REMOTE_IP para que se conecte webshell remoto (predeterminado = 127.0.0.1) Opciones de Upstream proxy Conexión de túnel a través de un Proxy local –up-proxy = UPPROXY, -x UPPROXY Upstream proxy (http://proxyserver.com:3128) –auth, – Un Upstream proxy requiere autenticación Opciones avanzadas –ping-interval = PING_DELAY, -q PING_DELAY intervalo de subproceso de ping webshprx (predeterminado = 0.5) –start-ping, -s Inicia primero el hilo que hace ping – algunos servicios envían datos primero –cookie, -C Solicitar cookies –autenticación, -t autenticación básica Limitaciones Ejemplo: python proxy.py -u http://10.3.3.1/conn.aspx -l 8000 -v Esto iniciará un Servidor Local SOCKS Proxy en el puerto 80000. Esta conexión se ajustará a través de HTTP y se desenvolverá en el servidor remoto. python proxy.py -u http://10.3.3.1/conn.aspx -l 8000 -x https://192.168.1.100:3128 -A -v Esto iniciará un Servidor Local SOCKS Proxy en el puerto 80000. Se conectará a través de un Proxy local (https://192.168.1.100:3128) que requiere autenticación del remoto webshell de Tunna. python proxy.py -u http://10.3.3.1/conn.aspx -l 4444 -r 3389 -b 8192 -v –no-socks Esto iniciará una conexión entre el webshell y el servicio de host remoto RDP (3389). El cliente RDP se puede conectar en el puerto localhost 4444. Esta conexión se ajustará a través de HTTP. Requisitos previos La capacidad de cargar un webshell en el servidor remoto LIMITACIONES / ERRORES CONOCIDOS / HACKS Este es un código POC y podría causar DoS del servidor. Se han hecho todos los esfuerzos para limpiar después de la ejecución o por error, de acuerdo a un especialista en seguridad cibernética. Basado en pruebas locales: El buffer JSP necesita ser limitado (opción buffer): 4096 trabajó en Linux Apache Tomcat 1024 trabajó en XAMPP Apache Tomcat, muy lento. Más que eso creó problemas con la falta de bytes en el socket remoto, por ejemplo: ruby proxy.rb -u http://10.3.3.1/conn.jsp -l 4444 -r 3389 -b 1024 -v Sockets no habilitados por ventanas php predeterminadas (IIS + PHP). Devuelve carias en webshells fuera del código: recibir respuestas enviadas / escritas en el socket local -> corromper los paquetes. PHP webshell para Windows: la función de bucle hace el socket remoto: función de reposo añadida. PHP webshell necesita nuevos caracteres de línea eliminados al final del archivo después de “?>” ya que estos serán enviados en cada respuesta y confundirán a Tunna, nos dice un experto en seguridad de datos. ARCHIVOS Webshells: conn.jsp Probado en Apache Tomcat conn.aspx Probado en IIS 6 + 8 (servidor de Windows 2003/2012) conn.php probado en LAMP + XAMPP + IIS (windows + linux) Servidor web: webserver.py Probado con Python 2.6.5 Proxies: proxy.py Probado con Python 2.6.5 Detalles técnicos Decisiones de arquitectura. Los datos se envían sin formato en el cuerpo de publicación de HTTP. Las instrucciones / configuración se envían a webshell como parámetros de URL (HTTP Get). Los datos se envían en el cuerpo HTTP. Websockets no utilizados: la mayoría de los servidores web no los admiten por defecto. Las respuestas HTTP asíncronas no son realmente posibles. El proxy consulta constantemente al servidor (por defecto 0.5 segundos) FASE DE INICIACIÓN El primer paquete inicia una sesión con webshell: recupera una cookie, por ejemplo: http: //webserver/conn.ext?proxy El segundo paquete envía las opciones de configuración de conexión a la webshell, por ejemplo: http: //webserver/conn.ext?proxy & port = 4444 & ip = 127.0.0.1 IP y puerto para que la webshell se conecte. Esta es una solicitud enhebrada: En php esta solicitud entrará en un bucle infinito para mantener viva la conexión del socket webshell. También, nos dice el profesional en seguridad cibernética, en otras webshells OK se recibe de nuevo. CLIENTE TUNNA Se creará un socket local al que se conectará el programa de cliente. Una vez que el cliente está conectado, se inicia el hilo de ping y se inicia la ejecución. Todos los datos en el socket del cliente se leen y se envían como una solicitud HTTP Post. Todos los datos en el socket webshell se envían como respuesta a la solicitud POST. PINGING THREAD Porque las respuestas HTTP no pueden ser asincrónicas. Este hilo hará HTTP obtenga solicitudes en el webshell en función de un intervalo (predeterminado de 0,5 segundos). Si el webshell tiene datos para enviar, también lo enviará como respuesta a esta solicitud. De lo contrario, enviará una respuesta vacía. En general: los datos del proxy local se envían con publicación HTTP. Hay solicitudes Get cada 0,5 segundos para consultar los datos de webshell si hay datos en el lado webshell enviados como respuesta a una de estas solicitudes WEBSHELL Webshell se conecta a un socket en el host local o remoto. Cualquier información escrita en el socket se envía de vuelta al proxy como respuesta a una solicitud (POST / GET) Cualquier información recibida con una publicación se escribe en el socket. NOTAS Todas las solicitudes deben tener el parámetro de URL “proxy” configurado para ser manejado por el webshell (http: //webserver/conn.ext?proxy) AT EXIT / AT ERROR Elimina todos los hilos y cierra el socket local. Envía el proxy y lo cierra a webshell: elimina los hilos remotos y cierra el socket SOCKS El soporte de SOCKS es un módulo de complemento para Tunna. Localmente hay un hilo separado que maneja las solicitudes de conexión y el tráfico agrega un encabezado que especifica el puerto y el tamaño del paquete y lo reenvía a Tunna. De acuerdo al experto en seguridad de datos, Tunna lo envía al servidor web remoto, elimina los encabezados HTTP y reenvía el paquete al proxy SOCKS remoto. El proxy remoto SOCKS inicia la conexión y asigna el puerto recibido al puerto local. Si el proxy SOCKS remoto recibe datos del servicio, mira la tabla de asignación y encuentra el puerto al que necesita responder, agrega el puerto como un encabezado para que el proxy SOCKS local sepa a dónde reenviar los datos. Cualquier tráfico del puerto recibido se enviará al puerto local y viceversa.
Solo un año después de que el sistema de transferencia bancaria internacional SWIFT mejorara su seguridad cibernética, surgió otra brecha: un banco indio ha confirmado que los criminales obtuvieron acceso a sus sistemas y realizaron transferencias por un total de $1.8 millones de dólares. City Union Bank con su base en Kumbakonam emitió un comunicado el domingo 18 de febrero, en el que el banco dice que sufrió un ataque de hackers internacionales y no hay evidencia de una participación interna del personal. De acuerdo con el comunicado, las transacciones tuvieron lugar el 7 de febrero o antes, cuando sus procesos de conciliación identificaron las tres transacciones fraudulentas. Una transferencia de $ 500,000 a través de Standard Chartered a un banco de Dubái fue bloqueada en la fuente. Pero parece que los detectores blandos de SWIFT funcionaron para la transferencia a Dubái. Pero un segundo después llegó a un banco turco y todavía falta $ 1 millón después de ser transferido a través de una cuenta del Bank of America a un destino chino y retirado por un beneficiario desconocido. El consulado indio en Estambul está colaborando con los esfuerzos para recuperar fondos de la transferencia turca. SWIFT lanzó un servicio de escaneo diseñado para detectar transacciones fraudulentas en abril de 2017, como parte de su respuesta al incidente de 2016 que vio la violación de seguridad de datos en Bangladesh Bank, lo que permitió a los atacantes ingresar al sistema de transferencia internacional de fondos. En esa ocasión, se transfirieron $ 81 millones. Los atacantes intentaron robar más de $ 1bn, pero se vieron frustrados por un error tipográfico en uno de sus intentos de transferencia. Posteriormente, SWIFT advirtió a los bancos que reforzaran su seguridad. Pero continuó siendo un objetivo, y en octubre de 2017, un banco taiwanés tuvo un ataque de $60 millones. Esos fondos fueron recuperados y los atacantes arrestados. Todavía no se ha revelado cómo los delincuentes explotaron el régimen de seguridad anterior del Banco, por lo que se desconoce si SWIFT o Union Bank es la fuente del problema.