tinchoeluru
Usuario (Uruguay)
Me topé con esta web buscando algo que no tenía nada que ver! Se trata de una página en la que te registras y podes mandar 10000 SMS Gratis para el país en el que te registraste. Podés comprar "SALDO PRIVADO", pero... yo al menos... no se cuanto demoro en gastar 9600 SMS... Lo curioso del sitio no es solamente la cantidad de sms gatuitos, sino que vos elegis el número del remitente... Osea... yo puse hasta una palabra y la mandó tal cual. Está buena... a usarla con moderación! ENTRAR Si valió la pena, comenta!

Si querés implementar un formulario "autovalidable" con jQuery podés empezar con éste.Consta de código HTML, CSS, y Javascript.Un ejemplo:HTML <form id="myform"> <fieldset> <h3>Sample registration form</h3> <p> Enter bad values and then press the submit button. </p> <p> <label>email *</label> <input type="email" name="email" required="required" /> </p> <p> <label>website *</label> <input type="url" name="url" required="required" /> </p> <p> <label>name *</label> <input type="text" name="name" pattern="[a-zA-Z ]{5,}" maxlength="30" /> </p> <p> <label>age</label> <input type="number" name="age" size="4" min="5" max="50" /> </p> <p id="terms"> <label>I accept the terms</label> <input type="checkbox" required="required" /> </p> <button type="submit">Submit form</button> <button type="reset">Reset</button> </fieldset></form> CSS /* error message */.error { /* supply height to ensure consistent positioning for every browser */ height:15px; background-color:#FFFE36; border:1px solid #E1E16D; font-size:11px; color:#000; padding:3px 10px; margin-left:-2px; /* CSS3 spicing for mozilla and webkit */ -moz-border-radius:4px; -webkit-border-radius:4px; -moz-border-radius-bottomleft:0; -moz-border-radius-topleft:0; -webkit-border-bottom-left-radius:0; -webkit-border-top-left-radius:0; -moz-box-shadow:0 0 6px #ddd; -webkit-box-shadow:0 0 6px #ddd;} Javascript $("#myform").validator(); Para ver el código real, y más tutoriales o verlo en funcionamiento:FuenteEspero sirva..

Buenas, A mi generalmente me costaba bastante crear un sistema de usuarios funcional. Igual, gracias al poder de la persistencia y a la comunnidad #DPW pude avanzar y crear algo en lo que se puede comenzar... A continuación expongo los principales pasos para construir un sistema de sesión de usuario mediante un formulario simple. Por ejemplo, en el index.php tendremos el típico form preguntando el usuario y el pass: <?php session_start(); //Esto inicia la sesión if(isset($_SESSION['user'])) //Si existe la variable de sesión 'user': { $_SESSION['time']= time(); //Se crea la variable de sesión 'time' con el valor de time() (ejemplo: 1339168896) if(isset($_SESSION['time'])) //Si existe la variable de sesión 'time': { $timeNow= time(); //Se asigna el valor de time() (ejemplo: 1339168963) a la variable timeNow $timeCount= $timeNow - $_SESSION['time']; //Se le asigna a la variable timeCount el valor de la variable timeNow menos la variable de sesión 'time' (1339168963 - 1339168896 = 67 segundos) if($timeCount>1200) //Si el valor de la variable timeCount es superior a 1200 (segundos, 20 minutos): { unset($_SESSION['user']); //Se destruye el valor de la variable de sesión 'user' $_SESSION['error'] = 'Su sesion ha expirado. Ingrese nuevamente.'; //Se le asigna un mensaje de error a la variable de sesión 'error' } } } if(isset($_SESSION['error'])) //Si existe la variable de sesión 'error': { echo '<div id="error"><p>'.$_SESSION['error'].'</p></div>'; //Muestra un div con el mensaje de error contenido en la variable de sesión 'error' unset($_SESSION['error']); //Destruye la variable de sesión 'error' } if(isset($_SESSION['user'])) //Si existe la variable de sesión 'user' { $_SESSION['time']= time(); //Se establece el valor time() de la variable de sesión 'time'. header('Location: home'); //Redirecciona a la carpeta 'home' } else //si no existe la variable de sesión 'user' muestra el html siguiente: { ?> <html> <head> <meta charset="UTF-8" /> <title>Konectar</title> <link rel="stylesheet" type="text/css" href="datafiles/general.css" /> <script type="text/javascript" src="datafiles/general.js"></script> <script type="text/javascript"> function CheckForm() { var User= document.getElementById('inUser').value; //Se crea la variable User conteniendo el valor del input con id 'inUser' var Pass= document.getElementById('inPass').value; var errormsg= 'Debe completar: n' //Se crea un mensaje de error en la variable errormsg if(User == '') //Si la variable 'User' no tiene contenido: { var error= true; //crea la variable 'error' con valor verdadero (existe) var errormsg= errormsg + 'Nombre de Usuarion'; } if(Pass == '') { var error= true; var errormsg= errormsg + 'Contraseñan'; } if(error) //Si existe la variable 'error' (si el valor es verdadero, true): { alert(errormsg) //Muestra un mensaje de alerta con el contenido de la variable 'errormsg' } else //sino { document.getElementById('loginForm').submit(); //Hace un submit en el form con id 'loginForm' } } </script> </head> <body> <div class="content"> <form action="datafiles/config/login.php" method="POST" id="loginForm"> <table> <tr> <td colspan="2"><img src="datafiles/image/logo.png" /></td> </tr> <tr> <td>Usuario: </td> <td><input type="text" name="inUser" maxlength="32" autocomplete="off" id="inUser" style="width:150px" placeholder="Usuario" /></td> </tr> <tr> <td>Contraseña</td> <td><input type="password" name="inPass" maxlength="32" id="inPass" style="width:150px" placeholder="Contraseña" /></td> </tr> <tr> <td colspan="2"><input type="button" value="Ingresar" id="inForm" onclick="CheckForm()" /></td> <!-- Al hacer clic (onclick) en el botón (button, no submit) ejecuta la función 'CheckForm()' --> </tr> </table> </form> </div> </body> </html> <?php } ?> Esto que hicimos recien simplemente cheque que no exista la sesión de usuario, si la hay envía al usuario a la carpeta home, sino envía los datos procesados del formulario al login.php. Ahora, el archivo login.php: <?php session_start(); require_once 'SqlConnection.php'; //Requiere el archivo 'SqlConnection.php class login //Crea la clase 'login' { public function __construct($usr,$inUsr,$inPss) //Crea la función '__construct' con el las tres variables. { $this->Username=$usr; $this->PostUser=$inUsr; $this->PostPass=$inPss; } public function checkSession() //Crea la función 'checkSession()' { if(isset($this->Username)) //Si existe la variable 'Username': { header("Location: ../"); //Redirige una carpeta atrás. O sea al index.php } } public function checkForm() //Crea la función 'checkForm()' { if(!isset($this->PostUser)) //Si NO existe la variable 'PostUser': { header("Location: ../"); } if(!isset($this->PostPass)) { header("Location: ../"); } } } $check= new login($_SESSION['user'],$_POST['inUser'],$_POST['inPass']); //Se crea una nueva clase 'login' con los valores 'Username'=$_SESSION['user'] ; 'PostUser'=$_SESSION['inUser'] ; 'PostPass'=$_SESSION['inPass'] $check-> checkSession(); //Se ejecuta la función 'checkSession()' $check-> checkForm(); //Se ejecuta la función 'checkForm() $sqlSyntax= 'SELECT user_username,user_password FROM users WHERE user_username = "'.$_POST['inUser'].'" AND user_password = "'.$_POST['inPass'].'"'; //Se crea la sintaxis para la base de datos $sqlQuery= mysql_query($sqlSyntax); //Se ejecuta el query de $sqlSyntax $sqlSyntax2= 'SELECT user_username FROM users WHERE user_username = "'.$_POST['inUser'].'"'; //Se crea la siguiente sintaxis $sqlQuery2= mysql_query($sqlSyntax2); //Se ejecuta el segundo query $sqlRow= mysql_num_rows($sqlQuery); //Se verifica el total de filas devueltas de $sqlQuery if($sqlRow==1) //Si el valor devuelto por $sqlRow es igual a 1: { while($resQry2= mysql_fetch_array($sqlQuery2)) //Mientras se lee el array y lo guarda en $resQry2 ejecutando el segundo query: { $_SESSION['user']= $resQry2[0]; //Le asigna el valor contenido en la posición 0 del arrray a la variable de sesión 'user' } header('Location: ../../home'); $_SESSION['error']= 'Bienvenid@ '.$_SESSION['user'].''; //Le asigna a la variable de sesión un mensaje de bienvenida con el nombre del usuario $_SESSION['time']= time(); //Asigna el valor time() a la variable de sesión 'time' } else //Si el valor de filas devuelto es distinto de 1: { $_SESSION['error']= 'Usuario o contraseña incorrectos'; //Se le asigna un mensaje de error a la variable de sesión 'error' header('Location: ../../'); } ?> Lo que acabamos de hacer es. 1. Iniciamos la sessión (session_start() 2. Iniciamos la conexión a la base de datos y selección de la misma. 3. Verificamos la existencia de los campos del formulario anterior. 4. Verificamos la validez del usuario y contraseña en la base de datos. 5. Le asignamos los valores a las variables designadas. 6. Creamos la clase y ejecutamos sus funciones. Ahora vemos el contenido del archivo que se conecta a la base de datos (sqlConnection.php: <?php require("sqlData.php"); //Requerimos los datos para la conexión a la base de datos. class SQLConnection { public function __construct($user,$pass,$host) { $this->sqlUser=$user; $this->sqlPass=$pass; $this->sqlHost=$host; } public function selectDatabase($datab) { $this->sqlData=$datab; } public function sqlConnect() { $sqlCon = mysql_connect($this->sqlHost,$this->sqlUser,$this->sqlPass); //Se crea el famoso "link identifier', el cual es un valor verdadero en caso de la conexión sea realizada correctamente. Se almacena dentro de $sqlCon if(!$sqlCon) //Si NO existe $sqlCon { die(mysql_error($sqlCon)); //Mata la conexión con la base de datos y muestra el error que tira el SQL } } public function dbSelect() { $sqlSel = mysql_select_db($this->sqlData); //Guarda el valor verdadero si la selección de la base de datos se realizó correctamente y la guarda en $sqlSel if(!$sqlSel) { die(mysql_error($sqlCon)); } } } $sql= new SQLConnection($sqlUser,$sqlPass,$sqlHost); $sql->selectDatabase($sqlBase); $sql->sqlConnect(); $sql->dbSelect(); ?> Nuevamente, hicimos algo simple como: 1. Verificamos la conexión a la base de datos. 2. Verificamos la selección de la base de datos. Si bien el archivo sqlConnection podría contener los datos de conexión a la base de datos, podemos decir que a veces por cuestiones de seguridad o de comodidad está bueno separar. Por ejemplo, en vez de que en la creación de la clase hubiésemos puesto las variables, podríamos haber puesto directamente los datos de conexión. En vez de poner: $sql= new SQLConnection($sqlUser,$sqlPass,$sqlHost); $sql->selectDatabase($sqlBase); Podríamos haber puesto: $sql= new SQLConnection('nombredeusuario','passwordbd','localhost'); $sql->selectDatabase('nuestrabasededatos); En el archivo sqlData.php pondremos los valores adecuados: <?php //USUARIO DE BASE DE DATOS $sqlUser= 'nombredeusuario'; //CONTRASEÑA DE BASE DE DATOS $sqlPass= 'passwordbd'; //UBICACION DE BASE DE DATOS $sqlHost= 'localhost'; //NOMBRE DE BASE DE DATOS $sqlBase= 'nuestrabasededatos'; ?> Lo necesario para que esto funcione, es la base de datos 1. Creamos una tabla llamada 'users' (se puede cambiar por la que ustedes vayan a usar). 2. Creamos una columna user_id de tipo 'Integer' (INT) con un valor primario y clave (PRIMARY KEY), autoincrementable (auto_increment) y Length 10. 3. Creamos una columna user_username de tipo VARCHAR, 64 caractéres y No deafult. 4. Creamos una columna user_password de tipo VARCHAR, 32 caractéres y No default. Para crear la base de datos podemos usar PHPmyadmin pero yo recomiendo (por un tema de comodidad) utilizar HeidiSQL. http://www.heidisql.com/download.php Yo utilizo Wamp Server (para Windows) que trae en el mismo paquete Apache + MySQL + PHP y es fácil de configurar módulos, funciones, actualizaciones, etc. http://sourceforge.net/projects/wampserver/ (Windows) http://sourceforge.net/projects/lampas/ (Linux) http://sourceforge.net/projects/mamp/ (MAC) Asimismo, utilizo Netbeans como IDE ya que tiene debugger incluído. Bueno, se aceptan críticas, consejos y comentarios Suerte
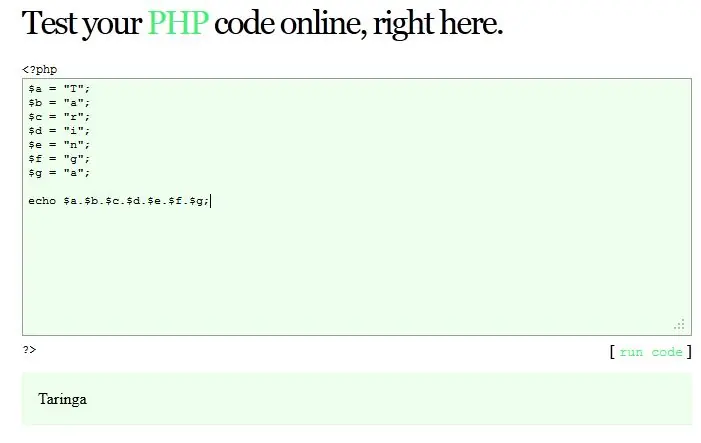
Buenas,Algo que me jode bastante es tener que subir un archivo a un servidor local o remoto para saber si un código PHP o javascript funciona, en esos casos, me puse a buscar una alternativa a Rendera pero para PHP, y justo encontré WriteCodeOnline, simplemente ponen su código en el textarea y clic en "Run Code" (te muestra el resultado).En la esquina superior derecha, podemos cambiar si queremos probar PHP, Javascript o encriptar urls.PHP / JS / URL EncoderSuerte
Buenas, A veces es necesario ingresar el código postal referente a nuestra dirección (o la de alguien) en algún sitio web, y en caso de que no la dispongamos les dejo el sitio dónde encontré esa información. http://support.google.com/adsense/bin/answer.py?hl=es&answer=1710336 Saludos.
Estaba buscando hacer un script de login en PHP el cual fuera seguro. Encontré un pequeño portal Regexlib en el que podés buscar expresiones regulares subidas por usuarios. Qué carajo es una expresión regular? Wikipedia: Es una expresión que describe un conjunto de cadenas sin enumerar sus elementos. Por ejemplo, el grupo formado por las cadenas Handel, Händel y Haendel se describe mediante el patrón "H(a|ä|ae)ndel". La mayoría de las formalizaciones proporcionan los siguientes constructores: una expresión regular es una forma de representar a los lenguajes regulares (finitos o infinitos) y se construye utilizando caracteres del alfabeto sobre el cual se define el lenguaje. Específicamente, las expresiones regulares se construyen utilizando los operadores unión, concatenación y clausura de Kleene . Y para qué carajo sirve una expresión regular? En mi caso, me sirvió para hacer un poco más segura la entrada de texto en un input de un login, por ejemplo: evitar un código malicioso simple javascript. Ejemplo: En el input inSearch "Buscar Productos" que va a buscar.php se ingresa: "/><script>alert(document.cookie);</script> El resultado sería: login.php: $_POST['inSearch]=""/><script>alert(document.cookie);</script> e imprimiría una alerta de usuario con la cookie. Por GET o POST podemos evitarlo de la siguientes formas (por ejemplo): if ([url=http://www.php.net/manual/es/function.preg-match.php]!preg_match[/url]( '^([[email protected]]{1,255})$' $_POST['inSearch']) { echo "<script>alert('No se admiten caractéres especiales');</script>"; Actualmente RegExLib tiene más de 3400 expresiones regulares de más de 1997 contribuyentes. En la página podés buscar la expresión según tu necesidad, te muestra un ejemplo de la expresión regular, que admite y que no admite y un rating correspondiente. Ejemplo "mail": Expresión regular: ^[w-]+(.[w-]+)*@([a-z0-9-]+(.[a-z0-9-]+)*?.[a-z]{2,6}|(d{1,3}.){3}d{1,3})(:d{4})?$ Descripción: Une una dirección de mail válida incluyendo IP's que son raramente usadas. Permite para a-z0-9_.- en el nombre de usuario, pero no terminando en un punto. Por ejemplo: user.@ domain.com es inválido y a-z0-9 como subdominio opcional con nombre del dominio y 2-7 caractér (a-z) td permitiendo por tld's cortos como ca y uno nuevo como museum. Dejo la descripción original para el que no me entendió nada : Matches a valid email address including ip's which are rarely used. Allows for a-z0-9_.- in the username, but not ending in a full stop i.e user.@ domain.com is invalid and a-z0-9- as the optional sub domain(s) with domain name and a 2-7 char (a-z) tld allowing for short tld's like ca and new ones like museum. Permite: username@ domain.com | u-s_e.r1@ s-ub2.domain-name.museum:8080 | user_name@ 123.123.123.12 No permite: user@ domain | user@ domain.c | user.@ domain.com Rating: 3/5 Sin duda deben haber mil formas de hacerlo más seguro, mejor, etc etc. Pero está bueno saberlo... p.d.: separé los @ domain para que no sea un enlace al usuario
Hace poco, me comentaron de la existencia de la "cura" para el cáncer y, como haría cualquiera me puse a leer. Encontré varios posts en Taringa que informan de la existencia de esta "cura" pero que no será publicada en muchos años porque no se puede patentar por las farmacéuticas y no podrían ganar dinero. Lista de grandes Curros Empresas No obstante, creo que más allá de las críticas que podamos hacer al capitalismo de mierda o a los medios que nos privan de nuestro derecho a la salud, hay que reconocer que no son más que un obstáculo que hará que siga muriendo gente por años... (hasta que se encuentre la manera de beneficiarse con su investigación), pero no será un impedimento. Lo explico según lo entendí yo (para el escriba "qué mierda es esto?" ): El dicloroacetato (DCA) es un compuesto químico que reconecta las mitocondrias normalizando su funcionamiento. Esto hace que mueran las células cancerosas (Resumen de escuela). Si bien no es un medicamento aún (y tal vez nunca lo sea), se concretó la segunda fase de ensayos, lo que significa que ya se probó en humanos y funciona con distintos tipos de cáncer. Hay una oleada de cyberusuarios que buscan desesperadamente éste compuesto en internet, pero lamentablemente no sé si son o no conscientes de que esto no significa la cura definitiva ya que no ha avanzado (porque nadie pone un peso para su investigación). Esta investigación fue llevada a cabo por la Universidad de Alberta y como dije antes, no pasa de la segunda fase. Comprar Dicloroacetato es ilegal, pero se consigue. En internet y me imagino que en otros medios es posible cosneguir información relacionada al control y posología del mismo. En la página de Dicloroacetato En Wikipedia En Cancer Cell En Noticias del trabajo http://www.thedcasite.com/ Es un sitio que provee información y un foro en el cual se registra gente con dudas o con cáncer, que expone sus experiencias y dudas. Descripción: Cáncer de las mitocondrias (centrales energéticas de la célula) se muestran en rojo, mientras que el núcleo de las células del cáncer (el orgánulo que aloja ADN de la célula) se muestran, mediante microscopía confocal. La molécula de DCA es pequeña (2 átomos de carbono, dos átomos de cloruro, dos átomos de oxígeno) y se asemeja a vinagre. Sus efectos contra el cáncer se basan en su capacidad de alterar la función mitocondrial del cáncer. Debido a su tamaño muy pequeño, el DCA puede llegar fácilmente a la mayoría de los tejidos en el cuerpo, incluyendo el cerebro. http://www.dca.med.ualberta.ca/Home/Media/photos/2010-05/DCA%20Research/index.html Pueden ver fotos y videos en http://www.dca.med.ualberta.ca/Home/Media/photos.cfm Éste post tiene como objetivo demostrar que no es imposible llevar a cabo una investigación si se cuenta con los fondos necesarios. Pero como a nadie le importa esta investigación (por los motivos ya mencionados) y es posible que aunque se juntaran todos los cyberusuarios y donaran su cantidad se seguiría sin poder subvencionar dicha investigación. Pero por lo pronto, se pueden hacer donaciones: http://www.dca.med.ualberta.ca/Home/Donations/ Espero haya servido la información.

The Web BookEs un libro "digital" de libre descarga y distribución de 350 páginas cuyo objetivo es introducirnos en el mundo de la programación web. Un índice con marcadores e imágenes descriptivas. Si no tenés problemas con el inglés, no vas a tener problemas.Título: The Web BookIdioma: InglésPáginas: 350Autor: Robert SchifreenAño: Setiembre, 2010Tamaño: 11.7 MBFormato: PDFDescargar:http://the-web-book.com/index.php?a=gotpdfSobre el autor:http://en.wikipedia.org/wiki/Robert_SchifreenPágina del autor:http://the-web-book.com/Libro en línea:http://the-web-book.com/browse/index.htmlComentar, opinar o saber que les pareció nos ayuda a todos. Saludos.

Como a muchos les habrá pasado... al afeitarse, quitarse un lunar puede no significar nada (en muchos casos), pero en otros, pueden generar infecciones hasta incluso cáncer de piel. El estado del mismo varía según su apariencia.Así que si te afeistaste y pasaste por alto un lunar, recurrí al médico!Dejo enlaces con información útil para que vean que hay que tener cuidado con esos detalles....Numerosos estudios han demostrado que ciertos tipos de lunares tienen un mayor riesgo de malignizarse. Algunos pueden desarrollar una forma de cáncer de piel conocido como Melanoma Maligno. Las personas con mas lunares de lo común (mas de 100) tienen mayor riesgo de Melanoma.Los lunares presentes desde el nacimiento están presentes en 1 de cada 100 personas y son llamados de Nevos congénitos. Cuando los nevos congénitos son mayores de 2 cm, tienen un mayor riesgo de desarrollar melanoma... ...El melanoma es una enfermedad de la piel por la cual se forman células malignas (cancerosas) en las células de la piel llamadas melanocitos (células que dan color a la piel). Por lo tanto, un melanoma puede aparecer en la forma de un lunar nuevo (la mayoría de los casos) o un lunar que ya teníamos. El melanoma figura dentro de los 10 cánceres malignos más frecuentes de México, es un cáncer de piel muy agresivo, de crecimiento rápido y desafortunadamente causa la muerte en los casos no diagnosticados en forma temprana. Es por esto que es tan importante saber del melanoma, cuales son sus factores de riesgo, como saber si uno lo tiene y claro, como prevenirlo... Dado que los lunares cutáneos anormales tienen mayores probabilidades de convertirse en melanomas — el tipo de cáncer de piel más agresivo y fatal —, es importante que se los controle para detectar cambios en la forma, el tamaño o el color. Si tiene un lunar y el médico cree que podría ser canceroso, le tomará una muestra de tejido. Si la muestra exhibe evidencia de cáncer, será necesario extraerlo. El ABCD de los lunaresDeterminadas características en los lunares te deben llamar la atención y tenés que ir al dermatólogo para que te vea. Estas son: Asimetría: Si dividís el lunar con una línea por la mitad, una mitad es diferente de la otra. Bordes: El borde del lunar es irregular con entradas y salidas o está mal definido y cuesta seguirlo con la vista. Color: Se observan distintos colores dentro del lunar, no un color uniforme. Diámetro: El lunar tiene más de 6 milímetros de diámetro o aumentó rápidamente de tamaño. http://www.nuevadermatologia.com.ar/lunares.html Más: Saludos.
Buenas,Yo recién mi inicio en éste mundo de diseño por ejemplo, y soy MUY novato.. xD pero igual el buscar facilidades no es para aminorar mi trabajo sino para enriquecer los conocimientos o la interactividad del usuario final.Como yo las he usado, intento compartir alguna de las herramientas que he puesto en marcha o sacado ideas para hacer interesantes algunos sitios.Button MakerSupongamos que siempre en un sitio, deben haber botones de acceso a las páginas u otros. En éste caso, tenemos Button Maker, una aplicación web cuyo objetivo es ayudar a crear botones utilizando propiedades CSS. En realidad, no es que ayude, sino que los crea y muestra el código para copiar y pegar. Suponemos que como es de uso gratuito, si es utilizado deberían respetar los derechos del creador y mencionarlo.CSS Layout GeneratorA veces, el hecho de generar plantillas con CSS nos complica un poco el trabajo, en estos casos podemos utilizar esta herramienta para generar mediante sencillos parámetros, las propiedades específicas del futuro sitio. Que una vez realizado, ofrece descargar el código HTML y CSS. Fondos SencillosAunque parezca obvio, muchas veces nos tiramos a crear o diseñar fondos extremadamentes llamativos, y lo que no nos damos cuenta es que los fondos simples son de vez en cuando una opción mejor que perder tiempo diseñando. Éste sitio tiene hasta ahora 1680 fondos simples para usar libremente.CSS BeautifierTambien, el hecho de crear CSS a veces se torna embolante cuando es mucho lo que hay que editar. Para esas ocasiones, cuando nos encontramos a largos códigos que editamos y no sabemos si está todo bien o correctamente para la maquetación, etc... Podemos utilizar esta aplicación que con copiar y pegar el código CSS, lo optimiza y corrige.Fondos CSS 3Tambien, si queremos combinar las nuevas tecnologías, como HTML5 y CSS 3, y en vez de cargar una imágen como fondo de pantalla utilizar puro código CSS 3. Bien, acá podemos ver como se hace. Voten por ella si les gustó su trabajo Generador de FormulariosYa que estamos, tambien puede resultar embarazoso (como diría Firefox) crear formularios... sobre todo cuando se trata de muchos campos... Por eso, puede resultar útil esta herramienta ya que con ingresar el nombre de los campos, decirles que tipo de campos son, y editar las propiedades básicas, en un minuto creaste un formulario totalmente funcional con names, id, action, method, etc...Un ejemplo:NombreUsuarioContraseñaCorreoPaso 2:Seleccionas mediante combo box los tipos de camposPaso 3:Markup syntax: XHTMLForm method: postForm action: register.phpForm name/id: registerPaso 4:<form action="register.php" method="post" id="register"> <div class="row requiredRow"> <label for="txt_Nombre" id="Nombre-ariaLabel">Nombre</label> <input id="txt_Nombre" name="txt_Nombre" type="text" aria-labelledby="Nombre-ariaLabel" class="required" title="Nombre. This is a required field" /> </div> <div class="row requiredRow"> <label for="txt_Usuario" id="Usuario-ariaLabel">Usuario</label> <input id="txt_Usuario" name="txt_Usuario" type="text" aria-labelledby="Usuario-ariaLabel" class="required" title="Usuario. This is a required field" /> </div> <div class="row requiredRow"> <label for="pwd_Contraseña" id="Contraseña-ariaLabel">Contraseña</label> <input id="pwd_Contraseña" name="pwd_Contraseña" type="password" aria-labelledby="Contraseña-ariaLabel" class="required" title="Contraseña. This is a required field" /> </div> <div class="row requiredRow"> <label for="txt_Correo" id="Correo-ariaLabel">Correo</label> <input id="txt_Correo" name="txt_Correo" type="text" aria-labelledby="Correo-ariaLabel" class="required" title="Correo. This is a required field" /> </div> <div class="row"> <input type="submit" value="Submit form" /> </div> </form>Generador de Menúes CSSComo la primera aplicación, esto es el conjunto de botones CSS.Editor HTML / CSS / Javascript / jQuery / AJAX onlineTambien si necesitamos escapar de las aplicaciones convencionales o queremos chequear algunas propiedades o efectos. Podemos usar Rendera.Como no me deja poner el link: http://rendera.heroku.com/Iconos de Redes Sociales con CSSMuchas veces, queremos que nos sigan. En éste caso, crear íconos con CSS:Facebook, Twitter, Flickr, LinkedIn, RSS, Delicious, Google, Orkut, Technorati, NetVibesEjemplo:Código HTML<a title="Seguinos en Facebook" href="#non">Facebook</a>Código CSS.facebook a {position:relative;border-color:#3c5a98;text-transform:lowercase;text-indent:34px;letter-spacing:10px;font-weight:bold;font-size:64px;line-height:66px;color:#fff;background:#3c5a98;/* css3 *//* NOTE: box-shadow is not currently in any CSS3 module. It may be reappear in a different form altogether */-moz-box-shadow:0 0 4px rgba(0,0,0,0.4);-webkit-box-shadow:0 0 4px rgba(0,0,0,0.4);box-shadow:0 0 4px rgba(0,0,0,0.4); /* standards version last */}Indicadores de Actividad Cuando queramos que ciertas partes del sitio carguen con el típico indicador de actividad que gira mientras carga, podremos utilizar éste pack de gifs. En el sitio está el enlace de descarga.Espero les sirva, comenten