siqopta
Usuario (México)

alguna vez te haz preguntado que afecta o afectara a largo plazo tu cerebro siii claro ese mero!!!!!! el que gobierna todo el cuerpo, el que manda, aquel que te da el poder de pensar. bueno pues toma nota por aqui te dare 5 consejos para que tengas una buena memoria. 1.-Falta o exceso de sueño Por más placentero que pueda resultar, dormir más de lo que se debe puede afectar el desempeño neuronal. Investigaciones científicas han establecido que esto limita la posibilidad de que haya una interacción neuronal, por lo que se vuelven “perezosas” las neuronas. Así mismo, la privación del sueño imposibilita el descanso del cerebro, lo que hace que no haya un momento para la regeneración de las conexiones neuronales. 2.-Falta de ejercicio. No es que necesariamente mate las neuronas del cerero pero sí está relacionado con el estrés, que es una condición que impide la creación de éstas células. Cuando se está estresado, se incrementan los niveles de adrenalina y, con ello, un exceso de “cortisol” que puede afectar el desempeño de las neuronas. 3.-No aprender nada nuevo Cuando su cerebro no tiene retos para crear nuevas conexiones neuronales, que es lo que genera los procesos de aprendizaje, las neuronas tienden a morir. Por eso, es importante darle una alimentación de “información”, para que se genere esa interacción entre las células. 4.-Hacer multitarea Según un estudio de la Universidad de Stanford, las personas que andan con muchas cosas al mismo tiempo o lo que se conoce como “multitasking” están bombardeados constantemente de información a la que no prestan atención, lo que ocupa su memoria pero no permite el entendimiento completo, según explica Business Insider. 5.-Mascar chicle Este hábito se relaciona con la memoria de corto plazo. Investigaciones han determinado que ordena y altera su funcionalidad: puede reducir la capacidad de enumerar listas así como modificar la articulación en las palabras cuando se intenta hacer retención de información. bueno ahora tomen nota y que su cerebro este mas fuerte.
bien como dice el titulo wolverine 2 estara de estreno este 2013 aqui una de las imagenes de las filmaciones por cierto al estilo opanganda style espero sea de su agrado. Aunque Hugh Jackman ha estado muy ocupado ganando premios en Los Ángeles, continúa la producción de una de las más esperadas cintas de acción del 2013. Se trata de la secuela de Wolverine, para la cual ya ha comenzado a filmar algunas escenas y a entrenar como un loco, recuperando sus impresionantes músculos de héroe mutante. En The Wolverine, seguiremos al malhumorado personaje hasta Japón donde se someterá a un arduo entrenamiento con un guerrero samurái. Por lo que hemos visto, Jackman no sólo ha trabajado y entrenado arduamente, también ha tenido tiempo para divertirse un poco como lo vemos en esta imagen, al lado del reciente ídolo pop: Psy. La cinta está prevista para estrenarse el próximo mes de julio. Jackman es uno de los grandes favoritos junto a Bradley Cooper y Daniel Day-Lewis para conseguir el Oscar como mejor actor a finales de febrero en la entrega de los Premios de la Academia. La cinta se ha filmado en locaciones naturales y un estudio de Australia, mayormente. El guión fue escrito por Christopher McQuarrie junto a Mark Bomback, basándose en el cómic de 1982 de Chris Claremont y Frank Miller en los que Wolverine viaja a Japón.

bien como dice el titulo un comentario con anonymus, este post es solo sobre su opinion de ustedes gente de T! acerca de el grupo mas grande de hacktivismo anonymus.(seria algo como su observación de este grupo en su forma de expresarse). hoy en dia se sabe mucho de los ataques de hacking, el año pasado no fue la excepción y este año quien sabe, aver que alguien me diga si nunca, nunca ha visto una película sobre hacking eso es algo muy raro para las personas de programación de ingenierías, supongo que antes de decidir su carrera tuvieron que ver un película o si no pues por que les intereso y después vieron la película o de plano por que sus familiares son ing. computación y les sugirió que las vean.(bueno si no es el caso). después de tantos preámbulos les dejo un film que vi apenas ayer y me pregunte ¿esto empeorara?, ¿sera peor?, ¿acaso todo lo que pasa en películas algún día sera cierto?. (espero respondan esto por mi). este film, acerca de las personas que contribuyen en este grupo, salen perdiendo o dando asta la cárcel pero el acto de heroísmo por su estado, país o región o lo mas importante de sus amigos, ¿es algo que en verdad vale la pena hacerlo? o simplemente no estar, y colocarse en ¿neutral o neutro?, que dicen, esperemos y este año nos vaya mejor en cuanto la tegnologia, que en verdad crece muy rápido, y a optado estar muy bien con el publico que al parecer también pueden estar en observación por los gobiernos? algo que en verdad me desconcierta es que mucha gente juega con sus videos de anonymus, aveces me pregunto si son gente del hacktivismo por que no borran las bromas, he aquí unos videos de anonymus pero si alguien sabe cual es el verdadero espero y me digan, así lo tendré presente. COMUNICADO GLOBAL ¿feliz navidad anonymus ? ¿bueno ahora esto?, supongo que tubo jenny que pagarle a tv azteca o television mexicana para que no hablace. alguien me explique. tio. bien tampoco pienso arruinarlos con mas y mas videos de anonymus que hay en la web se los dejo a su comentario. bueno un saludo espero vean el film, y den opiniones acerca de lo que creen que pasara.
bien como dice el titulo alguien se lo imagino asi o que opinan ustedes? El primer robot Android tenía este inquietante aspecto y era de colores. Menos mal que llegó Andy Todos conocemos al simpático robot de Android, también conocido como Andy que aparece en la pantalla de la mayoría de los smartphones del mundo, pero pocos conocen a su breve predecesor en el cargo ofical de mascota. Ahora ha salido a la luz cómo era este peculiar personaje. Antes de que emitas un juicio precipitado has de saber que… este primer dibujo fue un boceto que creó Dan Morrill en poco más de una hora para dar un toque de color en las presentaciones internas a desarrolladores de Android. Para ello utilizó una sencilla herramienta de dibujo llamada Inkscape que sólo permite combinar una serie de figuras geométricas y líneas vectoriales con bastantes limitaciones. Eso sí, su estilo tampoco podemos decir que fuese demasiado acertado. Esta primera versión de la mascota Android tuvo variaciones de diferentes colores, pero aún así su atractivo no mejoró. Su mirada perdida no inspiraba ninguna confianza y su inquietante sonrisa tampoco ayudaba a mejorar su imagen de robot psicópata. Afortunadamente en Google se dieron cuenta de que debían mejorar algo para el lanzamiento oficial y dejaron que la diseñadora Irina Block crease un nuevo robot Androide que es el que conocemos actualmente con su característico cuerpo rechoncho y color verde. Hoy en día Andy es mundialmente conocido -y mucho más disfrazable de postre- pero siempre nos quedará la duda ¿qué habría ocurrido de haber triunfado el primer candidato? ¿nos gustaría tanto Android? ¿habríamos sobrevivido?.
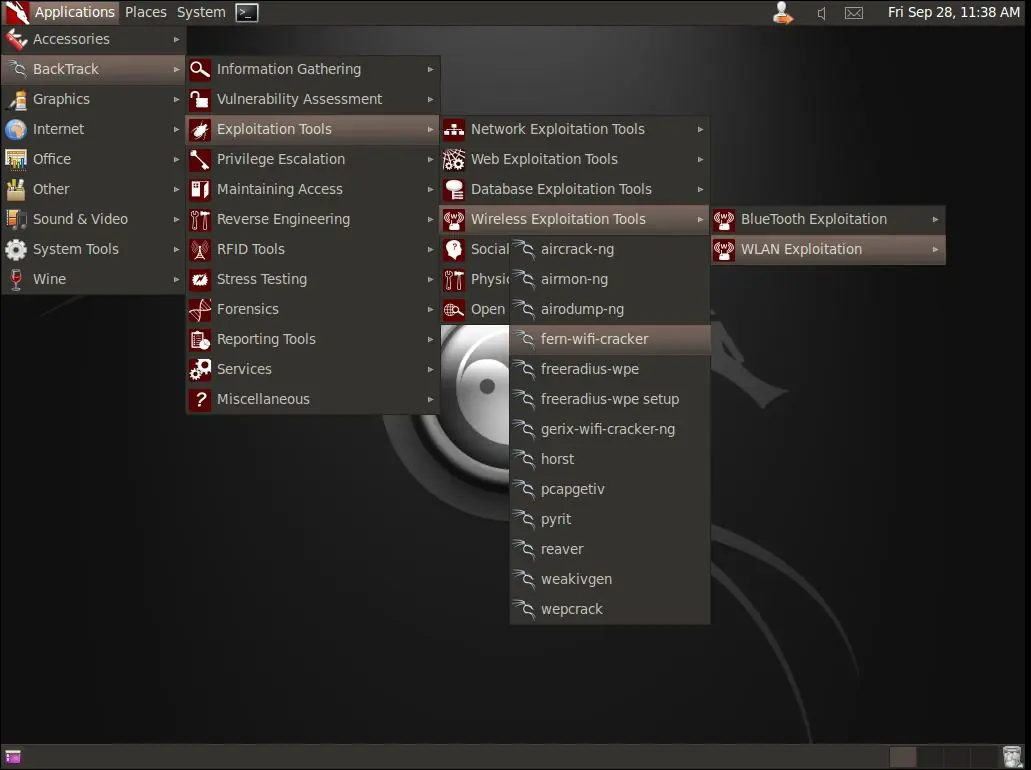
Bueno amigos esto como todos lo saben es clasico, hackear, robar, desencriptar como le llamen creo que todos lo han echo alguna vez, asi que aqui les dejo una herramienta en backtrack, que lo hace de manera mas sencilla por si no la conocian, saludos. Fern-Wifi-Cracker es un programa desarrollado en Python que proporciona una interfaz gráfica para el rompimiento de redes inalámbricas. Por lo regular, se nos hace necesario ejecutar aireplay-ng, airodump-ng y aircrack-ng por separado al querer romper redes inalámbricas, pero Fern-Wifi-Cracker nos simplifica este trabajo, actuando como un front-end sobre estas herramientas y ocultándonos todos los detalles intrincados. También viene con un montón de herramientas que nos ayuda a ejecutar ataques tales como secuestro de sesión (session hijacking), localizar un sistema específico mediante geolocalización en base a su dirección MAC, etc. Podemos encontrar Fern Wi-fi cracker en las herramientas de explotación categoría Wireless como se muestra en la siguiente figura: Antes de empezar con Fern-WiFi-Cracker, es importante tener en cuenta que debemos tener un adaptador WiFi que soporte la inyección de paquetes. En mi caso, tengo corriendo Backtrack 5 R3 como máquina virtual y le he conectado un adaptador WiFi externo ALFA. Podemos verificar si nuestro adaptador se puede poner en modo monitor con solo teclear airmon-ng y podremos ver la lista de interfaces que se pueden poner en modo monitor. Una vez hecho esto, podemos ejecutar Fern-WiFi-Cracker. Seleccionamos la interfaz apropiada para ejecutar el sniffing: Una vez se ha seleccionado la interfaz, se creará automáticamente una interfaz virtual adicional (mon0) sobre la seleccionada, como se observa en la siguiente imagen: Ahora, hacemos click en botón de análisis para buscar las redes disponibles. Como podemos ver en los resultados, se han encontrado 11 redes WEP y 27 redes WPA. En este caso, vamos a romper una red WEP llamada "hacknode_test" la cual he configurado para realizar pruebas. Seleccionamos del listado de redes detectadas "hacknode_test" y veremos información específica como el BSSID del punto de acceso, el canal en el que el punto de acceso está transmitiendo, etc. En la parte inferior derecha, se puede elegir entre una variedad de ataques como ARP Request Replay, Chop-Chop Attack, Fragmentation Attack, etc. En mi caso, voy a seleccionar el ataque ARP Request Replay. Una vez hecho esto, hacemos click en el botón "Attack" y se iniciará el proceso de rompimiento WEP. Ahora veremos que se estarán capturando algunos IV (vectores de inicialización) como se muestra en la imagen siguiente. La herramienta también nos indicará si el adaptador inyecta paquetes paquetes arp correctamente o no, como se muestra en la parte inferior derecha de la imagen a continuación. Una vez se hayan recolectado suficientes IV’s, se iniciará automáticamente el proceso de rompimiento de la llave WEP. saludos.
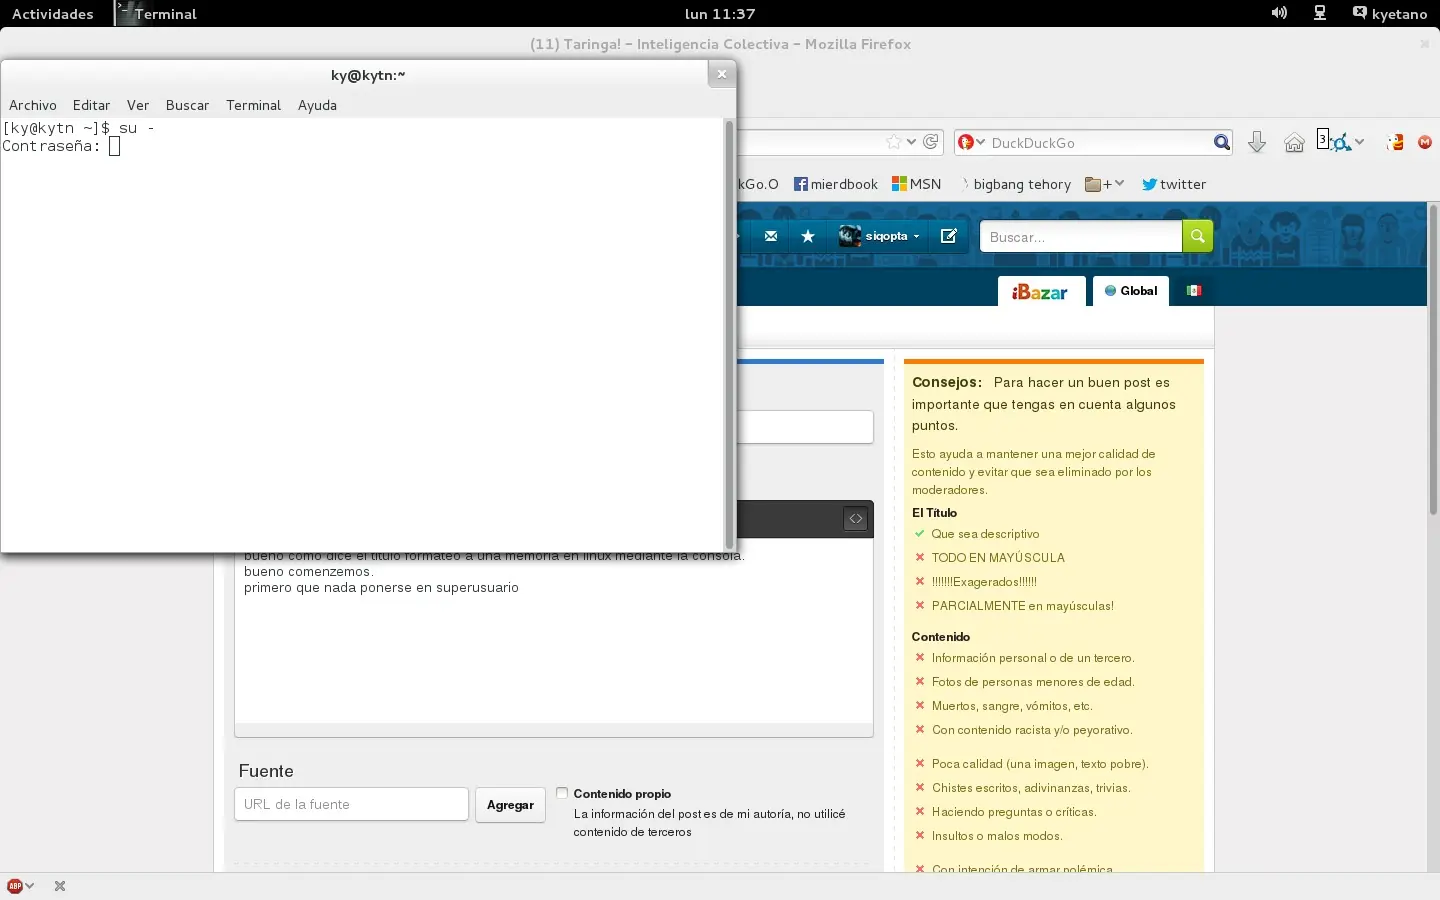
bueno como dice el titulo formateo a una memoria en linux mediante la consola. bueno comenzemos. primero que nada ponerse en superusuario $su - ahora tenemos que ver en donde se encuentra nuestra memoria usb. #fdisk -l ahora en este punto hay que buscar nuestra memoria y tendremos que ver algo asi: ahi se encuentra nuestra memoria en la parte final te podras dar cuenta por la capacidad, el ultimo es de 8gb y al anterior es de 4gb, los primeros son memorias del sistemas, ahora solo trabajaremos con el de 8gb. para eso tendremos que saber la ruta que ahi mismo aparece en la parte de arriba dice Dispositib. y ahi biene /dev/sdg1 en otros casos pueden aparecer como el de arriba de 4gb que es sdf1. bueno ahora procedemos a desmontar la unidad con el siguiente comando #umount /dev/sdg1 aqui se puede observar ya desmontado es el que dice kingston. ahora sii listo para formatear #mkfs.vfat -F 32 -v -n "Esp" /dev/sdg1 ahora una explicacion del comando: Una explicación del comando: mkfs.vfat: Es el formato que le daremos, en este caso es FAT, también puede ser ntfs con mkfs.ntfs o incluso ext3 con mkfs.ext3. -F 32: Esto indica que será del tipo FAT32, si no se pone esto por default se formateará en FAT16. -v: Esta variable es para que muestre el proceso más detallado. -n: Es para indicar que se le dará una etiqueta o nombre al dispositivo. “Esp”: nosmbre del usb. y aqui estan los resultados chequen: y aqui otra con la memoria bueno esto es todo. saludos nota: esto lo hago solo para aprender a hacerlo a travez de la consola cualquier comentario agresivo sera borrado.
bueno pues como dice, instalaremos skype en fedora 32bits o centOS, cualquiera pero tienen sus cualidades. bueno comenzemos. primero cambiamos a super usuario $su - ahora instalamos algunos paquetes para dependencias #yum install alsa-lib.i686 fontconfig.i686 freetype.i686 glib2.i686 libSM.i686 libXScrnSaver.i686 libXi.i686 libXrandr.i686 libXrender.i686 libXv.i686 libstdc++.i686 pulseaudio-libs.i686 qt.i686 qt-x11.i686 zlib.i686 en fedora es necesario instalar este paquete #yum install qtwebkit.i686 descargar el paquete de skype dinámico o estático dentro de temp. #cd /temp ## Skype 4.2 Dynamic for Fedora ## #wget --trust-server-names http://www.skype.com/go/getskype-linux-dynamic ## Skype 4.0 Static for CentOS / Red Hat (RHEL) / Scientific Linux (SL) ## #wget http://download.skype.com/linux/skype_static-4.0.0.8.tar.bz2 ahora se crean una carpeta en #mkdir /opt/skype ahora se prosigue a dscomprimir ## Extract Skype 4.2 on Fedora ## #tar xvf skype-4.2* -C /opt/skype --strip-components=1 ## Extract Skype 4.0 on CentOS / Red Hat (RHEL) / Scientific Linux (SL) ## #tar xvf skype_static* -C /opt/skype --strip-components=1 NOTA : ahora se prodigue a hacer esto pero en centOS, no en fedora ya no esnecesario. #cd /usr/lib #ln -s libtiff.so.3 /usr/lib/libtiff.so.4 bueno despues de esto crearemos unos launchers, sonidos, y tonos en la terminal #ln -s /opt/skype/skype.desktop /usr/share/applications/skype.desktop #ln -s /opt/skype/icons/SkypeBlue_48x48.png /usr/share/icons/skype.png #ln -s /opt/skype/icons/SkypeBlue_48x48.png /usr/share/pixmaps/skype.png #touch /usr/bin/skype #chmod 755 /usr/bin/skype ahora una vez hecho esto editaremos un archivo le ondremos unos comentarios alarchivo debe quedar igual como se muestra #!/bin/sh export SKYPE_HOME="/opt/skype" $SKYPE_HOME/skype --resources=$SKYPE_HOME $* listo ahora solo les queda configurar skype supongo que ya saben realizar esa tarea, aceptar la licencia, poner su usuario
Bueno saludos a aquellos usarios de linux, el dia de hoy les traigo una pequeña solucion que me di por ahi cuando intente ingresar a mi SO, por supuesto Backtrack, bueno al grano, al comenzar a ejecutar la mfsconsole me salio este pequeño error Run 'bundle install' to install missing gems, de acuerdo lo que dice creo es que corramos en la terminal bundle install de acuerdo, como se ve en la imagen lo hice pero que pasa nos manda un mensaje de error de nuevo que dice "Bundler::GemfileNotFound" bueno para esto el primer paso es ir a este directorio root@bt:~# cd /opt/metasploit/ruby/lib/ruby/1.9.1/x86_64-linux una vez ahi ejecutaremos con nuestro editor #gedit rbconfig.rb buscaremos la siguiente linea CONFIG["LIBRUBYARG_STATIC"] = “-Wl,-R -Wl,$(libdir) -L$(libdir) -l$(RUBY_SO_NAME)-static” la comentamos y sustituimos con esta otra CONFIG["LIBRUBYARG_STATIC"] = “-Wl,-R -Wl,$(libdir) -L$(libdir)" quedando algo asi bueno una vez hecho esto lo guardamo y ahora ejecutamo en otra consola lo siguiente #cd /opt/metasploit/msf3 luego dentro /opt/metasploit/ruby/bin/bundle install y quedara algo asi otra mas una vez hecho, cunando alla terminado ejecutan en la consola #msfconsole pasara algo asi, no se preocupen se esta configurando para tener todo listo y una vez hecho todo listo corriendo y haciendo prubeas. y pues eso es todo por si alguno le ha salido este pequeño error saludos.
Bueno el dia de hoy les mostrare como crear un servidor propio, casero para lo que ustedes deseen, bueno sin mas comenzamos. -------------------------------------------------------------------------------------------------------------------------- Nota: Abstenganse de hablar de mi ortografia, si creen que son mejores entonces no entren y se evitan la pena de criticar. gracias. ------------------------------------------------------------------------------------------------------------------------- bueno lo primero que tendran que hacer es redireccionar el puerto 80 de su modem para la maquina que desean hacer el servidro. eso dependera de su modem, para este poste tenemos este modem HG532e telmex. NOTA: lo que tuve que hacer para modificar el modem, fue entrar con windows ya que en linux aun no lo hechecado pero con tiempo realizare otro post para eso. primero tendran que entrar a firefox o chrome, y ingresar a la siguiente direccion http://192.168.1.254/ como pueden ver es el menu principal de su modem, ingresan ahi, con usuario TELMEX y contraseña del modem que es la del WIFI, listo una vez denttro podran ver algo asi (en el caso de este modem) una vez dentro podremos avanzar para el apartado avanzado asi: Dentro avanzado, en una sublista llamada NAT y en la subpestaña llamada Edición aplicaciones como se puede observar una vez ahi veremos una tabla algo grande al parecer son otros puertos abiertos bueno ahi dentro hay una pestañita pequeñita que dicen NUEVO, pues daremos click ahi asi: al momento de darle nuevo veremos en la parte de abajo, un apartado que dice Configuración ahi se colocara cualquier nombre que deseeen, una vez listo le dan Guardar. listo ahora les saldra algo asi le dan click donde dice Nuevo. una vez en nuevo les saldra una pestaña de mas con otros cuadritos de los puertos algo asi ahi dentro solo en los cuadritos colocaran el puerto 80 y le dan en guardar solo eso. una vez hecho eso, podremos avanzar a la siguiente pestaña que es Mapeo de puerto dentro seleccionamos Anfitrión interno. para mi caso yo ya tengo uno realizado que es beLinx entonces en ese apartado es muy importante, porque ahi determinaremos que dirección mac sera el servidor, o bueno la maquina que sera el servidor, en mi caso ya no me sale la de linux, kaly, donde realizo el post por que lo seleccione para el primero, me salen otros dispositivos, pero en su caso ustedes seleccionaran su maquina a ser el servidor. ------------------------------------------------------------------------------------------------------------------------------ BARRA SEPARADORA ----------------------------------------------------------------------------------------------------------------------------- Bueno una vez hecho esto, el siguiente paso sera, en mi caso entrar en Kali linux. una vez ahi tendremos que instalar apache, que en algunos casos creo ya viene instaldo cuando actualizamos, pero si no de todas formas en la terminal colocamos #apt-get install apache2 y instlan bueno una vez hecho esto, ahora tocara activar apache asi: Nota: si ustedes no activan apache no estara ni en red local el it works, menos en linea, asi que primero deben activarlo. una vez hecho eso nosotros ya estamos en linea, osea que ya tenemos nuestra propia pagina o un servidor pequeño, bueno para ingresar, lo aran, mediante su ip publica que lo podran encontrar de esta pagina http://www.whatismyip.com/ una vez dentro ahi, ustedes podran ingresar desde fuera osea de otro modem con esa ip a su maquina, de manera que les saldra el famoso IT WORK!!! en mi caso miren, bueno lo cheque con una red VPN desde otro pais, y miren bueno esa direccion se la di al registrarme en No-ip gratis para un dominiio y no tener que entrar puro con la ip, que ustedes tambien pueden hacer. este es el link http://www.noip.com/ ah , en kali linux usteds podran editar todo o poner cosas nuevas o checar la pagina de it works en esta direccion #cd /var/www y asi tendran bueno dentro de esa carpeta podran meter lo que quieran y lo demas pues sera todo en lenguaje HTML creo q eso esta de menos. bueno hasta aca ustedes podran hacer lo que deseen con una pagina, noce bloqs, o alguna idea que a ustedes se les ocurra, en micaso esperare bnn, por que este año si todo sale bien, vere base de datos, y creare un nuevo servers con algun arduino o raspberry y vere como mejorarlo, con el tiempo, asi es, asi ustedes pueden crear algo asi o mejor, ya lo demas pueden igual configurar apache bien para trabajr con el para carpetas usarios contraseñas, y mover a otro disco duro la carpeta donde guardaran su pagina, hay muchas cosas, igual y pueden dejar algunas ideas. y con esto me despido MATRIX, q buena pelicula the rabitt
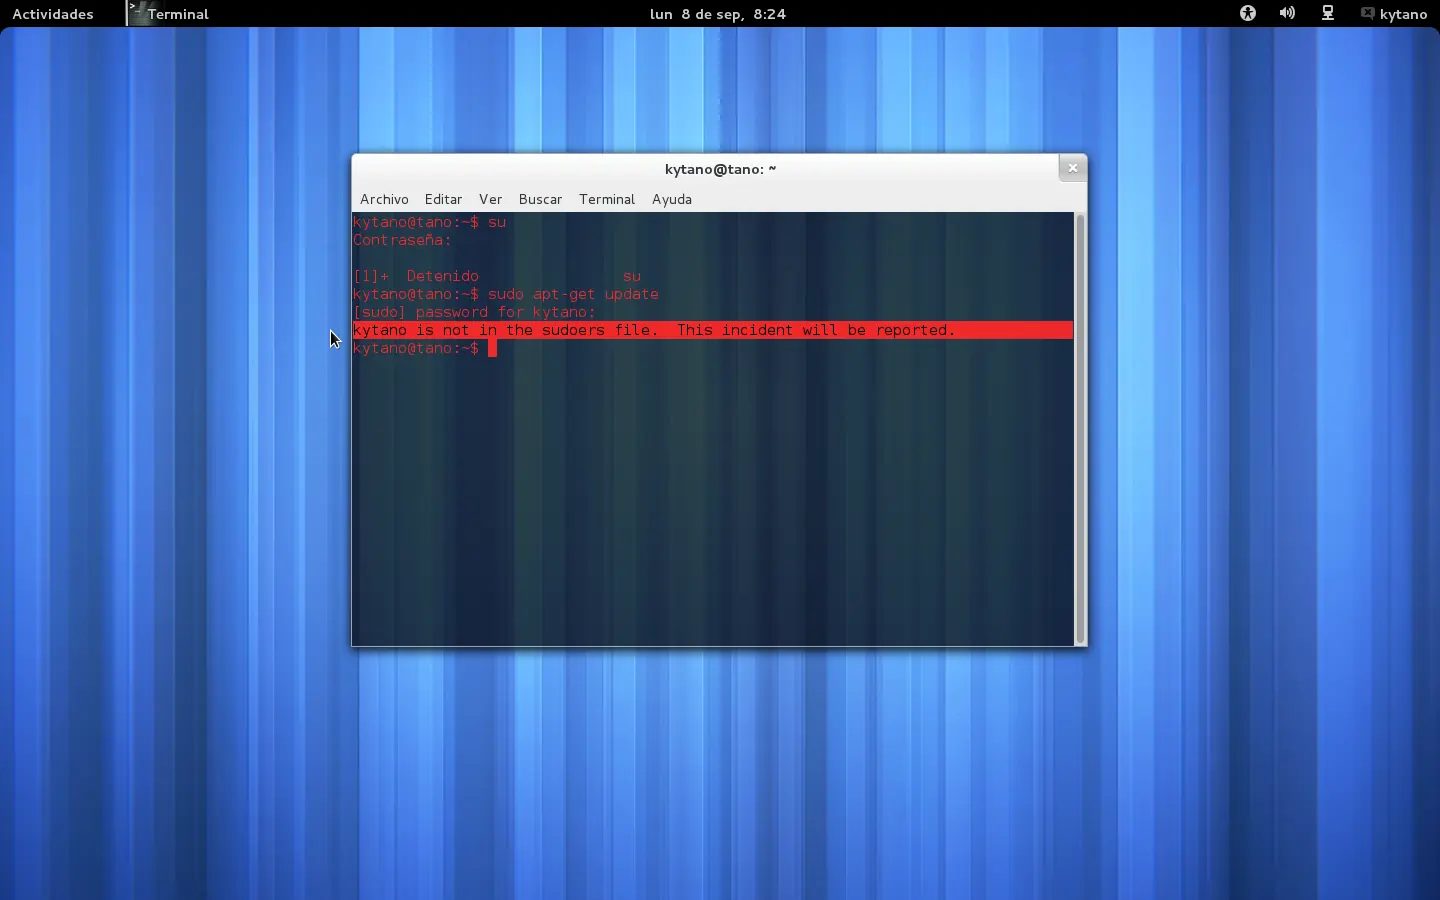
-Bueno saludos. y buenas a todos.. -Bueno el día de hoy quise instalar en mi debian un programa X, pero cuando quise ingresar el comando por lo menos para actualizar osea este $ sudo apt-get update me sale este error kytano is not in the sudoers file. This incident will be reported. entonces esto se debe a que en máquinas Linux basadas en Debian ocurre cuando tratamos de ejecutar una orden de root por consola usando sudo con otro usuario del sistema y éste no está reflejado en el archivo /etc/sudoers como usuario con permisos para usar sudo. entonces aquí una solución que les puede servir lo que aremos sera editar el archivo Lo que hacemos primero es entrar como súper usuario con su así listo una vez echo procedemos a hacerlo con vim o con cualquier editor, en mi caso mi querido vim #vim /etc/sudoers así bueno pero hay otra forma de hacerlo mas directa sin necesidad de ir al directorio y es escribiendo esta orden # visudo y sale algo así bueno en este caso pueden ver que un editor es vim y el otro es de nano asi que ustedes podrán elegir cualquiera de los dos o otro. bueno una vez dentro ahí procedemos a colocar abajo de la linea donde dice user privilege especification root listo una vez hecho esto veremos algo asi una vez detectada las lineas # User privilege specification root ALL=(ALL:ALL) ALL ok, entonces en la parte de abajo colocaremos esto username ALL=(ALL:ALL) ALL (Nota: con vim tendremos que poner i para editar) bueno como ven ahí dice username esto quiere decir que tendrán que poner el nombre de su usuario en este caso bueno de echo cuando sale este error ahi viene el primer nombre en la terminal en mi caso es kytano de echo en la parte de arriba en el titulo ahí viene igual su nombre de usuario. quedando así entonces. y al final procedemos a guardarlo en mi caso es con vim, para eso presionamos la tecla Esc y luego shift + dos puntos) y colocamos esta orden en el bin así :w !sudo tee % les saldrá una mensaje y tendrán que poner el ok así bueno una vez hecho esto seria todo ya guardado procedemos a ejecutar lo que queríamos el update y al final quedaría así y pues seria todo y les dejo esto es la descarga torrent de según las imágenes de iCloud de las actrices pero pues tendré que juzgar no. saludos