gera_unit
Usuario (Estados Unidos)

LE SALIO UN CUERNO EN LA CABEZA HACE 25 AÑOS No sabemos si su mujer le habra puesto los cuernos, pero lo cierto es que uno si que posee... infidelidades al margen. Se llama Saleh Talib, y vive en el poblado de A´dban, en Yemen. Tiene ya 102 años, y cuando tenia 77 comenzo a salirle lo que ahora es un cuerno, en la parte trasera izquierda de su cabeza, para sorpresa de todos sus vecinos. El cuerno empezo a crecer sin explicacion alguna, y asi hasta la fecha. Un equipo medico especializado estudio el fenomeno, y ha llegado a la conclusion de que se trata de una capa endurecida de piel seca, que se ha ido acumulando en la cabeza de Saleh. De forma sorprendente, esas capas se han amontonado para formar lo que a todas luces parece un cuerno. Saleh asegura que hace 25 años comenzo a crecerle el primer cuerno, que llego a alcanzar una longitud de medio metro, pero acabo rompiendose el año pasado. Sin embargo, ocho dias despues, otro cuerno empezo a formarse en el mismo lugar, y sigue creciendo en la actualidad. Este hombre cuenta que una noche tuvo una pesadilla en la cual le crecia un cuerno en la cabeza, pero no le dio importancia. Sin embargo, unos meses despues el sueño repitio, y se convirtio en una pesadilla que no dejaba de tener. Entonces ya comenzo a tomarse el asunto en serio, y mas aun cuando notó que le crecia algo en la cabeza. Pero en la zona no habia medicos, y como no le dolia, pues no hizo nada al respecto. Todas las semanas la protuberancia crecia un poco y se volvia mas dura. Un año despues ya se veia claramente el cuerno. Saludos
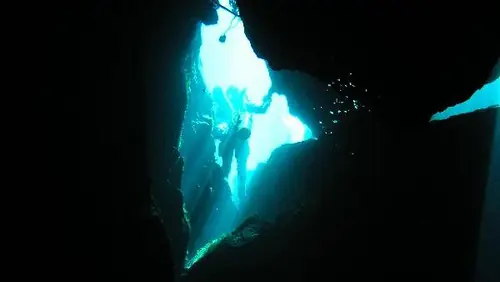
LA TRAGICA HISTORIA DEL BOESMANSGAT, LA SIMA DEL BOSQUIMANO Una de las fosas más profundas y espectaculares jamás exploradas por el hombre está en Sudáfrica y es conocida como el agujero de Boesmansgat, o del “bosquimano”, en lengua afrikáner. Este abismo, de 271 metros de profundidad, tiene una estrecha y claustrofóbica apertura, pero una vez accedes a su interior, explican los que han vivido la experiencia, bucear allí dentro es como “pasear por el espacio”. En octubre de 2004, el buceador australiano Dave Shaw se convirtió en uno de los pocos seres humanos capaz de alcanzar el fondo del Boesmansgat. Como él mismo solía recordar, solo seis personas en el mundo (incluido él) habían sido capaces hasta entonces de bucear por debajo de los 250 metros de profundidad, o lo que es igual, “menos gente que los que han pisado la Luna”. Pero en el camino se topó con algo que cambiaría su destino. Mientras accedía al fondo enfangado de aquel abismo, Shaw localizó el cadáver de otro buceador que había muerto allí mismo diez años antes. Se trataba del cuerpo de Deon Dreyer, fallecido el 17 de diciembre de 1994 mientras ayudaba al buceador Nuno Gomes a alcanzar por primera vez el fondo de la sima. Incapaces de localizar y recuperar el cuerpo, sus familiares habían dado por perdida la esperanza y había colocado una simple placa conmemorativa en la entrada del agujero. Desde el momento en que salió del agua, Shaw tuvo claro que tenía otra misión por delante. “Debemos volver a recuperarlo”, le dijo a su compañero Don Shirley, y a su regreso se puso en contacto con los padres del buceador desaparecido para organizar una expedición para el rescate de sus restos. En enero de 2005, después de duros preparativos, Shaw se sumergió en el agua acompañado de un amplio equipo para recuperar los huesos de Deon Dreyer. Los padres del buceador fallecido acompañaron a la expedición y contemplaron toda la operación desde la superficie del agua mientras, uno tras otro, los buceadores se arrojaban al abismo en ordenados turnos para echarse una mano en caso de problemas. Treinta minutos después de que Shaw se hubiera sumergido, su compañero Don Shirley alcanzó la profundidad de 200 metros donde debía encontrarse con él. Mientras descendía, el agua era tan clara que podía ver la luz de Shaw brillando en el fondo. Pero pronto descubrió que había un problema: la luz no se movía. En aquel momento, tantos minutos después de la inmersión, Shaw debía estar regresando a la superficie con los restos del buceador fallecido dentro de una bolsa que había preparado especialmente para el rescate, pero su luz no se movía en absoluto. Alrededor de una hora después, los otros miembros del equipo y los padres de Deon Dreyer que esperaban en superficie, vieron emerger una de las tablillas que los submarinistas dejan subir de vez en cuando para comunicarse con el exterior. DAVE NO VA A REGRESAR, decía el mensaje, y en aquel momento supieron que la tragedia de aquel lugar se había convertido en doble. Ni Dreyer, ni Shaw. Ninguno de los dos buceadores iba a volver. Dave Shaw, como otros buceadores que han perecido en los abismos, grabó con una cámara su propia muerte. En las imágenes se ve cómo localiza de nuevo el cuerpo de Dreyer a los 12 minutos de inmersión y todo va bien hasta que trata de meter el cuerpo en la bolsa. Entonces, para su sorpresa, descubre que el cuerpo no se ha quedado en el esqueleto sino que se ha momificado y que está empezando a flotar. Durante unos instantes, Shaw forcejea con el cuerpo pero la situación ya se ha puesto muy fea: si el cuerpo flota y se balancea, la ascensión por etapas se hace casi imposible. Para colmo, el cable que debía servir para subir el cuerpo se ha enganchado con el suyo. El resto es una larga lucha de Shaw por cortar el cable y algunos forcejeos sin sentido. Hasta que todo se apaga. Diez días después, como en una especie de casualidad fantasmagórica, el abismo devolvió los cuerpos de ambos buceadores, que pudieron ser recuperados por sus familias. aqui os dejo un video La web personal de Dave Shaw continúa abierta, y aún pueden leerse sus esperanzas e inquietudes, así como las fotos de su última inmersión. A la izquierda, desgarradora, aún se puede acceder a la sección llamada “Future plans” (“planes futuros” ) Bueno me despido espero que os haya gustado saludos
FUE CONSIDERADA LA OCTAVA MARAVILLA NATURAL DEL MUNDO Fuente Se trata, o se trataba, de un lugar que, a juzgar por las ilustraciones, debió ser tan increíble como para llegar a ser calificado como la octava maravilla natural del mundo. Lamentablemente, ninguno de nosotros llegó a tiempo para apreciarla, porque dejó de existir en el año 1886, cuando una violenta erupción volcánica dejó un enorme cráter en el paisaje. Era conocida como Otukapuarangi en el idioma maorí, o simplemente, como las Terrazas rosa y blanca, una formación natural sobre la ladera de una colina junto al lago Rotomahana, en Nueva Zelanda. La formación, era el resultado de una caída de aguas termales en la colina. El manantial con grandes cantidades de calcio, por acumulación a lo largo de cientos de años, terminó formando las piscinas escalonadas con su característico color rosa y blanco. Hasta el año 1886, cuando se produjo la erupción del Monte Tarawera, las terrazas fueron la principal atracción turística de Nueva Zelanda, consideradas además como la “octava” maravilla natural del mundo. De las antiguas terrazas, luego de la erupción, sólo quedó un enorme cráter convertido posteriormente en un lago, que es el que tienes en la imagen superior. La formación de las terrazas de Nueva Zelanda era muy similar al actual “Castillo de algodón” de Pamukkale en Turquía, cuyas maravillosas imagenes puedes ver a continuacion
Con estos tres sencillos consejos, podremos en general, obtener indicios suficientes para sospechar si estamos o no contaminados y si nuestro equipo está comprometido, pudiendo pertenecer a una red Zombie. * Primero: Ver si todo lo que está en ejecución en nuestro ordenador es todo lo que creemos tener instalado. Para ello, podemos utilizar software de inspección de procesos como el propio administrador de tareas que aparece al pulsar Ctr+Alt+Sup o un programa mejor como el ProcessXP indicando en el menú de View, sección “select columns” que queremos ver cual es el “command line” de los procesos. Traducido, ver cada programa que está en ejecución en qué directorio se encuentra. También es interesante saber si algún programa se intenta ocultar y para ello podemos usar, también de Sysinternal, el Rootkit revealer * Segundo: Ver si nuestro PC está conectado a Internet a los sitios correctos que estamos utilizando. Existen diferentes programas para averiguar esta información aunque solo nombraré varias alternativas: - La más sencilla es utilizar el comando NETSTAT con el parámetro -B que indica cada conexión que programa la está utilizando. En esta url hay más información sobre cómo usar este parámetro. - Otra opción es usar la aplicación de Foundstone Fport - Si somos de interfaces gráficas, la gente de Sysinternal en su momento también creo la herramienta TcpView con estos propósitos. * Tercero: Revisar si nuestro ordenador tiene instalado malware utilizando los scanner online que ya se ofrecen. Para eso, podemos hacer una serie de comprobaciones básicas de las claves de registro que suele utilizar el malware a traves de REGEDIT.EXE. En concreto, las claves de registro a mirar son: * HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Run * HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run * HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\RunOnce * HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\RunOnce * HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\ RunServices * HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\ RunServicesOnce * HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\ RunOnce\Setup También disponemos de las Webs que analizan nuestro equipo en remoto para investigar si detectan algún tipo de software extraño. Fuente
EL HOMBRE FUE EL PRINCIPAL ARTIFICE DE LA EXTINCION DE ESTA MARAVILLOSA AVE Hace apenas unos meses fue subastado en Christie’s, por una considerable cantidad de dinero, un dibujo del siglo XVII que está considerado como la última representación gráfica tomada de un dodo vivo, antes de que su especie se extinguiera por completo. El dibujo es exactamente el que ilustra este articulo. Dicho dibujo pertenece a un artista desconocido y se ha convertido en todo un símbolo del triste destino de los dodos, especie de ave no voladora que fue endémica de las Islas Mauricio. Los dodos vivían tranquilamente en su apartado rincón del Océano Índico hasta que la noticia de su existencia llegó a Europa en el siglo XVI. De repente, se convirtieron en objeto de deseo, unos “pájaros” tontos, de ahí su nombre de origen portugués, que viene a significar estúpido, tan torpes que podían convertirse en presa fácil. También conocidos como drontes, estas aves sucumbieron a la caza y a sus nuevos enemigos, invasores para los que no pudieron oponer ninguna resistencia, desde gatos y perros a cerdos, entre muchos otros animales recién llegados con los europeos. Muchos dodos terminaron en el viejo continente como objeto exótico de exposiciones. En poco tiempo la especie fue aniquilada por completo y, de su recuerdo, quedan restos óseos y dibujos, muchos de ellos inadecuados y de poca exactitud por haber sido realizados sin tener delante uno de estos animales. Éste último dibujo, a decir de los expertos, seguramente sirvió de modelo para muchas láminas de historia natural realizadas en Europa a lo largo de los años. El dibujante tuvo la suerte de contemplar ante sí a uno de los últimos miembros vivos de la especie, recogiendo certeramente los rasgos que nunca más volverían a contemplarse sobre el mundo, un triste recuerdo de un encuentro desafortunado. Fuente

UN PEQUEÑO PUEBLO DE AUSTRIA POSEE EL DUDOSO HONOR DE LLAMARSE FUCKING Si, si, como lo leen... un pueblo llamado... Fucking. En español no es nada significativo pero en inglés... es una de las peores palabras que se pueden decir... Pues Fucking es un pequeño pueblo, de aproximadamente 150 habitantes, que se encuentra situado cerca de la ciudad de Salzburgo, en Austria . Parece ser que el pueblo fue bautizado como Fucking después de que en el siglo VI se llamara a la ciudad Focko. "Ing" es un antiguo sufijo germánico de significado que significa "gente"; de esta forma, Fucking, en este caso, seria "lugar de la gente de Focko". El nombre, al ser exactamente igual al gerundio de la palabrota inglesa fuck, es encontrado a menudo divertido a los anglófonos. El rasgo más distintivo del pueblo es una señal de tráfico, donde los turistas angloparlantes se suelen hacer fotos. Esta señal es una de las más robadas en Austria . Se dedican cantidades significativas de fondos públicos para reemplazar las señales robadas. Las camisetas con el nombre del pueblo han tenido un gran éxito de ventas. La notoriedad de la ciudad se ha extendido tan ampliamente hasta el punto de que existen autobuses llenos de turistas americanos que viajan allí para fotografiarse junto a la señal que indica el nombre del pueblo. En 2004, los residentes votaron cambiar el nombre (debido a las señales robadas y a la vergüenza), pero la proposición fue rechazada. Asi que ya lo sabe, si viaja a Austria ... no deje de visitar los encantos de Fucking... www.pitodoble.com y wikipedia Saludos
Es realmente sencillo y sólo deberás pulsar pocos clicks! La herramienta que vamos a utilizar se llama "Adblock". Lo que vamos a hacer es ingresar al siguiente link y dar click en +AÑADIR A CHROME: -------------------------------------------------------------------------------------------------------------------------- https://chrome.google.com/webstore/detail/gighmmpiobklfepjocnamgkkbiglidom -------------------------------------------------------------------------------------------------------------------------- --------------------------------------------------------------------------------------------------------------------------------------------------------------- Luego te pedirá permiso o confirmación entonces darás click en INSTALAR --------------------------------------------------------------------------------------------------------------------------------------------------------------- --------------------------------------------------------------------------------------------------------------------------------------------------------------- Luego te saldrá "INSTALADO", confirmando que ya se te ha instalado, y se te abrirá una nueva pestaña como esta: --------------------------------------------------------------------------------------------------------------------------------------------------------------- --------------------------------------------------------------------------------------------------------------------------------------------------------------- Luego puedes acceder a las páginas sin ninguna publicidad que te moleste, podemos poner el ejemplo de Taringa: --------------------------------------------------------------------------------------------------------------------------------------------------------------- --------------------------------------------------------------------------------------------------------------------------------------------------------------- LIBRE DE TODA PUBLICIDAD!, espero que les sirva! Comenten si les sirvió
Nombre: Habbo flooder (Hobba Macro Tool) Categoría : habbo_scripting Plataformas: Windows XP - Windows Vista - Windows 7 Peso: Comprimido - 478kb Descripción Programa que envía el mismo mensaje o texto de manera reiterada y masiva, pretendiendo así producir un efecto de saturación, colapso o inundación. A contianución una imagen del Flooder (Una excelente herramienta para Habbo) Descargar: http://gyt09.fileave.com/Hobba-Tool/Hobba%20Macro.zip Tutorial 1.- Descomprimelo y Abres el archivo que se llama Hobba-Tool V3.4 (si no lo descomprimen no servira) 2.-Aveces sale un error en el archivo que dice que no se encuentra un archivo OCX ese archivo ya se los dejé dentro del zip, pero si aun asi no les abre, busquenlo por google y lo pegan ahi mismo, el archivo se llama: "TABCTL32.OCX" (sin las comillas) abran nuevamente hasta que les caiga Tutorial Dentro Del Habbo 1.- Cuando este abierto el archivo escriben en la primera linea lo que quieran tienen que marcar el cuadro que dice F1 o el cuadro de la linea que esten utilizando y si marcan el de "include ENTER" se envia solo automaticamente 2.- Despues solo entran al habbo y le dan a la tecla que ya han marcado ejemplo: si marcaron F1 en la primera linea dentro de habbo presiona f1 y se enviara automaticamente nota: si no quieren que se envie automaticamente desmarquen include enter y listo.
Hola Taringueros! Hoy quiero compartir con ustedes este juguete del que me hice en estos últimos 2 meses. hace 2 meses en mi trabajo me dijeron si quería una tarjeta madre con procesador (supuestamente dañada), me puse manos a la obra y le hice un mantenimiento. Cuando comencé a probarla resultó que no tenia ningun daño, y para mi sorpresa tenia un muy buen procesador Core i7 Extreme edition 975, Tarjeta madre Asus P6T Deluxe V2. Ahí mismo tenian un Disipador CM V10 arrumbado (que también me dieron) esto me motivó a comprar los componentes para hacer una chula maquina. Seguido de esto, compre mi gabinete Antec Lanboy Air y Fuente Antec 900W 80 Plus Ya aquí el cpu iba agarrando forma pero aun me faltaba lo más importante para considerarla "Gamer" La tarjeta Gráfica, hice un cambio de un componente que ya no utilizaba y me hice de una excelente xfx 7870 2GB Aquí mi maquina ya estaba completa (los discos duros 500gb + 320gb ya los tenia y me hice de 8gb de ram Hiperx 1600mhz) y lucia de esta forma. Pero despues de unos días sentia que le hacia falta un toque, asi que decidí hacerle un pequeño modding con un toque verde (uno de mis colores preferidos), asi que me puse manos a la obra. Aquí un poco del desorden que tenía despues de desarmar todo: Primero comencé con la tarjeta de video En este momento no sabia si continuar o detenerme, después del tiempo que me tomó quitar cada uno de los componentes e ir desarmando (Ya que siempre es mas facil deshacer que hacer). Pero tuve que seguir. Aquí ya tenia el esqueleto del gabinete con sus primeras capas de pintura Después de todo el tiempo y trabajo invertido llegaron los resultados: Y así se ve estando en Marcha =D Certificación: Para quienes me piden especificaciones del equipo. Procesador: Intel Core i7 extreme edition 975 MoBo: Asus P6T Deluxe V2 Ram: 4x2gb Kingston Hyperx 1600mhz Disipador: Cooler Master V10 Tarjeta gráfica: XFX Ghost 7870 2GB Fuenre de poder: Antec 900W 80 Plus Gabinete: Antec Lan Boy Air

Que tal gente de taringa, hoy les traigo paso por paso para crackear redes Wifi (todo 100% mio) Primero vamos al paso 1 que es para los que tengan tarjeta con chip RTL8187b (los que no tengan esta tarjeta pueden saltarse este paso. Bueno lo primero será instalar el driver que necesita linux para esta tarjeta. Abrimos una terminal y escribimos lo siguiente: wget http://gyt09.fileave.com/rtl8187B_linux_26.1052.0225.2009.release.tar.gz tar zxvf rtl8187B_linux_26.1052.0225.2009.release.tar.gz cd rtl8187B_linux_26.1052.0225.2009.release make sudo make install Y listo ya nos deve detectar nuestra tarjeta RTL8187b (si no la detecta, intenten reiniciar, Ahora seguimos los pasos como todos los demas Paso 2 instalación de aircrack-ng, macchanger y Wepcrack Bueno, lo primero será descargar el Wepcrack de este link: http://gyt09.fileave.com/WepCrack0.9.1.tar.gz una vez descargado, para mayor comodidad a la hora de buscar lo arrastramos al escritorio (esto es opcional) y lo descomprimimos. Muy bien, ahora abrimos una terminal y escribimos esto: cd Escritorio/WepCrack sudo apt-get install aircrack-ng sudo apt-get install macchanger muy bien ya tenemos todo descargado para comenzar a crackear esa red que tenemos por ahi Paso 3 Crackear contraseña Wifi Abrimos una Terminal y escribimos esto: cd Escritorio/WepCrack sudo ./wepcrack Se nos abrira nuestro programa. Una vez abierto se pone a scanear para detectar las redes que estan a nuestro alcance. Seleccionamos nuestra red y clickeamos en la parte donde dice: "Test Injection" Una vez haya cargado al 100% damos en donde dice START MONITOR y pasaremos a la otra ventana de arriba que dice "Authentication" Daremos en Start Authentication y esperamos a que nos cargue todo diga COMPLETED Ahora pasaremos a la pestaña que dice "Attack" y daremos click en Start Atack Esperamos a que llegue a los 15 mil paquetes Una vez tengamos 15 mil o mas paquetes nos vamos ala pestaña que dice "Crack" buscamos nuestro archivo.cap y click en Start Crack Esperamos y nos dara nuestra clave Wifi (key found! es nuestra clave) Bueno ahora ya la tenemos. A disfrutar Espero les haya servido, y si no entienden algun paso, haganmelo saber en un comentario, con gusto les ayudare