ajajjalol
Usuario (México)
TODOS LOS ALMBUMS ESTAN EN YOUTUBE,SOLO NECESITAS PONER EL NOMBRE Y LISTO, The saints link: https://www.youtube.com/watch?v=Q-GueNOKolo Banda australiana, Son Considerados como pioneros ya que se formaron en el 75 y lanzaron su single "im stranded" en el 76,tuvieron un crecimiento parecido a los Ramones al inicio. Recomiendo el primer almbum Buzzcocks link: https://www.youtube.com/watch?v=_MZbSCr8mSM Tambien pionera, su formacion con la cual formaron su primer LP contenia a howard devoto el cual se fue a formar otra banda post punk llamada Magazine, los demas LP corrieron a cargo de pete shelley quien hizo 2 discazos mas antes de su separacion Recomiendo spiral cratch (con howard) Another music in differet kitchen Love bites The dammed link: https://www.youtube.com/watch?v=rTfyUqVqX-0 Sus 3 primeros LP fueron de contenido punk y post,despues se adentraron a la musica gotica por 1981. Recomiendo Damned Damned Damned Music for pleasure Machine gun The adverts link: https://www.youtube.com/watch?v=mBE1VmThpAQ Una de las bandas mas infravaloradas y de mis preferidas,su primer y segundo album son muy buenos diria yo,magistrales. Recomiendo Crossing the red sea with the adverts +10 Cast of thousands (aqui se metieron a lo post punk y new wave pero con el estilo del album anterior un album hermoso) Live at the roxy (si les gusto el primer LP este live les gustara mas que el album de estudio) Magazine Fundada por el antiguo vocalista de buzzcocks,uno de los grandes innovadores y de lo mejor en post punk. link: https://www.youtube.com/watch?v=V5Ck0ipaV2c Recomendados Real life Second daylight (el mas malo pero a mi parecer tiene canciones buenas como mi favorita,permafrost) The correct use of soap Magic,Murder and the weather Eso es nada,todavia hay muchas bandas que no inclui pero me da paja y aparte tengo una mano quebrada en rehabilitacion y tome como terapia este post,capaz haga segunda parte
link: http://www.youtube.com/watch?v=GQqILHL9S5A Tratado McLane-Ocampo El Tratado McLane-Ocampo, formalmente Tratado de Tránsito y Comercio, fue un acuerdo entre los Estados Unidos y el gobierno liberal de México, encabezado por Benito Juárez, firmado en el puerto de Veracruz en México, el 14 de diciembre de 1859, el cual habría vendido a perpetuidad el derecho de tránsito por el Istmo de Tehuantepec a los Estados Unidos, por cuatro millones de dólares, desde el puerto de Tehuantepec en el sur, hasta Coatzacoalcos en el Golfo de México, y con la carga para México de emplear fuerzas militares para la seguridad de las personas que transiten (artículo V); ceder a perpetuidad el derecho de tránsito a favor del vecino país del norte, desde la ciudad de Guaymas hasta el Rancho de Nogales u otro punto conveniente de la frontera entre la República de México y los Estados Unidos (artículo VI); ceder a perpetuidad el derecho de tránsito a la unión americana, desde cualquier punto entre Camargo y Matamoros, u otro punto conveniente de la frontera de Tamaulipas, vía Monterrey, hasta Mazatlán (artículo VII). México mantenía su soberanía sobre los tres pasos y soberanamente podía modificar el tratado.1 Condiciones El tratado estipulaba que todo el tránsito que circulara por el istmo, sería libre de cualquier derecho o tarifa, tanto para los productos comerciales como para los militares y las tropas. Incluso garantizaba la obligación de las tropas mexicanas de ayudar al aseguramiento de los derechos permanentemente otorgados a los Estados Unidos. Adicionalmente, garantizaba derechos de paso por dos franjas de tierra mexicana: una que correría por el estado de Sonora desde el puerto de Guaymas en el Mar de Cortés, hasta Nogales, en la frontera con Arizona; y la otra del occidental puerto de Mazatlán, en el estado de Sinaloa, pasando por Monterrey, hasta llegar a Matamoros, Tamaulipas al sur de la actual Brownsville, Texas, en el Golfo de México. El tratado no autorizaba la construcción de ningún canal. 6 7 México tendría asimismo la obligación de construir instalaciones de almacenamiento en ambos lados del istmo de Tehuantepec. Todos los derechos de paso beneficiarían a los Estados Unidos de forma perpetua. De los $4,000,000 del costo total de estos beneficios, los Estados Unidos pagarían de inmediato únicamente dos millones al gobierno de México, mientras que la mitad restante permanecería en las manos de Estados Unidos, previendo los pagos de demandas de ciudadanos estadounidenses contra el gobierno mexicano por daños a sus derechos.8

Bienvenidos a este Post Hoy les Dire los detalles del sistema del nuevo sistema operativo de apple. Cinco meses después del anuncio de su lanzamiento, y apenas pasado un año desde que salió OS X Lion, su predecesor, ha visto la luz el último sistema operativo del Mac, OS X Mountain Lion. Por ello he creado este post para resumir todas sus novedadesEspero que les guste iCloud Tras el fiasco de no poder usarlo en Snow Leopard, y su aparición en Lion, ahora ya entra de lleno en nuestro Mac. A la sincronización automática de contactos, calendario, favoritos, las fotos en streaming, y de forma tosca las notas y los recordatorios (que ahora pasan a tener su propia app), ahora se le unen la lista de lectura offline de Safari, las pestañas abiertas, Game Center y los documentos de iWork. El resultado es claro: aunque pasemos de manejar un dispositivo a otro, la información esencial siempre estará ahí sin que tengamos que preocuparnos por exportaciones o sincronizaciones vía USB. Centro de notificaciones Aunque en su presentación no las tenía todas conmigo de que fuera realmente útil, en los diez días que llevo con Mountain Lion sí que me ha parecido una gran novedad. Almacena todas las notificaciones recientes, así como los eventos del Calendario. La activación es tan sencilla como arrastrar el cursor a la esquina superior derecha, sin preocuparnos por localizar un icono en concreto, y hacer click. Otra forma es arrastrar dos dedos hacia la izquierda desde el borde derecho del trackpad. Uno de los casos en que celebro la iOSificación del Mac. Twitter y Facebook Twitter es ahora otro protagonista en el Mac. Ya podemos compartir prácticamente cualquier contenido (fotografías, vídeos, páginas web, etc) en esta red social, como ya trajo iOS 5 a nuestros dispositivos iOS. Facebook llegará este otoño para hacer lo mismo que Twitter. Compartir el contenido que deseemos integrándose profundamente en el sistema, incluso añadiéndose nuestros amigos de esta red social a nuestra lista de Contactos. Y ambos naturalmente estarán también integrados en el Centro de Notificaciones. Safari Safari 6 incluye novedades interesantes. Además de la integración con las redes sociales anteriores, trae por fin la barra única (conocida como ‘Awesome bar’) a través de la cual podremos ingresar URL’s y realizar búsquedas en internet, en favoritos o en el historial. También llega la lista de lectura offline, con la que podremos guardar artículos interesantes para ojearlos incluso cuando no dispongamos de conexión a internet. Otro novedad es que se incluye la gestión de pestañas por iCloud, con la que podremos abrir en el Mac las pestañas abiertas en nuestro iPhone, iPad o iPod Touch. Además, hay un pequeño rediseño: el botón ‘Lector’ pasa a estar fuera de la barra de direcciones, y tenemos un botón que activa la vista por pestañas. Por último, los RSS han muerto, ni Safari ni Mail los soportan. Queda la vía de una app externa, lo cual, dados los resultados anteriores, es mucho más lógico. Se elimina lo que no funcionaba bien. Mensajes Esta aplicación llega para sustituir al histórico iChat. Con una interfaz y funcionamiento idénticos a los de iOS, podremos hacer uso de iMessage en el Mac para enviar mensajes a dispositivos con iOS 5 o superior. El iPhone, el iPad y el iPod Touch están ahora más conectados que nunca a nuestro Mac. Power Nap Esta es otra de las características que realmente engranpowe napdecen a un sistema operativo. Permite actualizar las novedades de todas las aplicaciones de iCloud que sucedan en otros dispositivos, así como descargar e instalar las actualizaciones del sistema operativo automáticamente mientras está en reposo, siempre y cuando tengamos el MacBook enchufado a la corriente. Lamentablemente esta característica sólo está disponible para los MacBook Air de 2010 en adelante (segunda generación) y los nuevos MacBook Pro retina, lo cual hace pensar que exige memoria SSD para su funcionamiento. También es de esperar que los Mac que vengan a partir de ahora irán incorporando paulatinamente este tipo de memoria, desechando los discos duros tradicionales. Air Play Mirroring Por fin. Tras disfrutarla en iPhone 4S e iPad 2 y el de 2012 con el Apple TV, llega la funcionalidad que continuará matando a los cables para conectar nuestro Mac a la TV. Apple TV mediante, podremos enviarle vídeo y audio desde nuestro Mac a 1080p. Una nueva vía para, por ejemplo, ver películas y series sin realizar conversiones y sincronizaciones. Game Center Desde iOS 4 en iPad, iPhone e iPod Touch, ahora también llega a nuestro escritorio. Aunque el catálogo de juegos es mucho menor, y menos aún si tenemos en cuenta los preparados para Game Center, sí hay varios títulos con los que podremos exprimir esta nueva aplicación (las últimas entregas de Asphalt, Real Racing 2 HD, etc). Lo interesante viene con que podremos incluso jugar online entre varios dispositivos, tal y como comentó Juan Díaz hace unas semanas. Gatekeeper Esta es la aplicación que gestiona qué podemos instalar y qué no en nuestro Mac. Permite seleccionar si queremos poder instalar únicamente apps de la Mac App Store, éstas y también las de desarrolladores autorizados por Apple, o en cambio cualquier cosa que descarguemos de internet. Así, los usuarios que quieran asegurarse de que sólo apps seguras entran en su Mac, verán reforzada su seguridad con esta novedad. Dictation La decepción por no contar con Siri es un poco menor al poseer al menos la función de dictado. Podremos ‘escribir’ con la voz en nuestro Mac, y no sólo en sus aplicaciones nativas, sino también en las de terceros. En la versión Golden Master de Mountain Lion los idiomas disponibles únicamente son el inglés (en las modalidades australiana, norteamericana y británica), japonés, francés y alemán. Ojalá, como con Siri, llegue pronto el español.
Grabó porno en la biblioteca de una universidad La rubia de la foto se llama Cameron Knight y tiene 22 añitos. Ella tiene un sueño, y para llevarlo a cabo, no le importa hacer lo que sea… El problema es que su sueño es ser actriz porno. Así, la señorita Cameron decidió hacer sus pininos en el mundo de los videos XXX en el lugar más apropiado: la biblioteca de la Universidad Cornell, en Estados Unidos. Como ni siquiera está inscrita en esta institución educativa, la ambiciosa muchacha se coló en el plantel y comenzó a planear cómo grabar el material con el que ingresaría al mundo de la pornografía. Nadie se enteró hasta que el video fue subido a la red interna de la universidad y se desatara el escándalo. El material dura unos 43 minutos y está cargado de alto contenido sexual, todo dentro de los pasillos de la biblioteca. Al principio nadie sabía quién era la güera voluptuosa de las imágenes, pero después fue identificada como Cameron Knight, amante de los perros, el café y los smartphones. La verdad queríamos verlo, no por morbo, sino para completar la información de esta nota. Lo malo es que el video fue eliminado por las autoridades universitarias, pero bueno, se han recuperado algunas imágenes: ¡Qué hermosos chicharrones doña Cameron! En la Universidad de Cornell ya buscan quién fue el responsable de haberle permitido el acceso hasta la biblioteca, ubicada en la facultad de ingeniería de la institución educativa. La vocera de la universidad, Claudia Wheatley, se encuentra tan afligida, que hasta recordó a su madrecita cuando habló del tema:“ Cuando era niña, mi madre me decía que mucha gente haría hasta lo imposible para llamar la atención, y 50 años después, aún me sorprende lo bajo que puede caer la gente”. Aunque la verdad, se ve que la chamaca tiene potencial, ¿o no? No se por qué se me antojó una torta rusa.

El 1 de mayo nacio yo roberto federico macias Un chico demasiado guapo que hiso historia en el mundo de los guapos al nacer mi madre dijo Ohh que ser tan bello no puede ser mas bello Ademas varios dijieron esto Cada bebé trae consigo una nueva bendición al mundo. Felicidades. Un nacimiento representa el principio de todo - es el milagro del presente y la esperanza del futuro. Felicidades por el nacimiento de tu bebé. Hoy las flores tienen un color especial, los pájaros cantan más, el sol brilla con una nueva fuerza y esta noche las estrellas sonreirán por el nacimiento de su nuevo bebé. Felicidades. Un bebé nace con la necesidad de ser querido. Y nunca pierde esta necesidad. Yo estaré entre los muchos que harán que tu nuevo bebé se encuentre entre los seres más queridos de nuestra planeta. El milagro de un nacimiento es un tesoro único e irrepetible para una mujer. Felicidades y que lo disfrute. Un bebé recién nacido llena un hueco que su madre nunca sabía existía en su corazón. El nacimiento de un bebé es la forma en la que la Madre Naturaleza nos concede otra oportunidad a la Tierra. Los bebés nacen con ojos dispuestos a ver todo lo precioso, abrazar todo lo alegre y querer sin condiciones con todo su corazón. Aqui mi foto de mi ser mas bello y crapero que pueda existir todos me dicen wachiturros pero yo les digo envidiosos Ademas les traigo unos temas mis queridos crapero adoradores de la belleza mia Oh si hermanos tambien les traigo pajas locas Si quieres el link mandar mp debes Eso ah sido todo
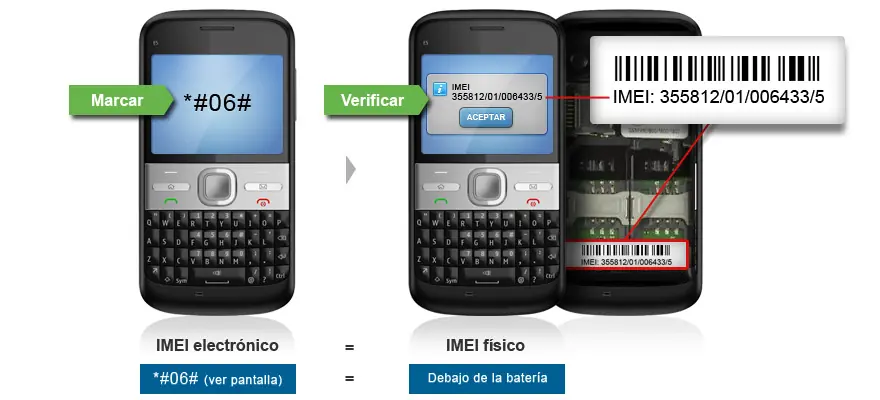
ómo saber si el celular que compraste es robado? Muchas veces, ya sea por complicidad tuya o desconocimiento. adquieres un equipo celular robado, he aquí una sencilla información para saber si el celular que compraste es robado, y algunas consecuencias de tener un equipo robado... Detalles: Este metodo, se basa a partir del IMEI de nuestro telefono movil. Que es el IMEI? Muy bien. Significa International Mobile Equipment Identity. Es un numero a partir del cual se identifican todos los telefonos. Como si fuera la patente en un automotor. Vendría a ser el DNI de cada uno de nosotros! Podemos conocer este número interno de varias maneras: • Marcando *#06# desde el equipo • Debajo de la batería, impreso en el equipo En la caja original del equipo Para asegurarnos que el equipo no sufrió ninguna adulteración los tres números (lo que dice la pantalla, el que está detrás de la batería y el de la caja) deben ser idénticos.- Ejemplo de número IMEI 355217 00 055956 8 • 355217 se denomina Type Approval Code (TAC), en donde los primeros dos dígitos indican la organización regulatoria del teléfono vendido. (Ej: 35: – Argentina). • 00 es el Final Assembly Code (FAC) e indica el fabricante del equipo. • 055956 es el número de serie del teléfono. • 8 es el dígito verificador (usado para validar el IMEI). Puede pasar que el Equipo haya sufrido un cambio de placa por un Servicio Técnico habilitado en el cual el TAC. Pasos a seguir: En primer lugar deberemos marcar en nuestro celular *#06#, el cual luego de esto nos va a otorgar un numero que va a ser nuestro dicho IMEI del celular. Este numero lo deberemos anotar en donde podamos, para luego compararlo. En segundo lugar, ya cerramos todo esto, debemos apagar nuestro celular. Quitarle la bateria, y debajo de la bateria tenemos que encontrar una etiqueta pegada al celular en el cual vamos a encontrar unos codigos de barra, y cerca del mismo vamos a encontrar impreso IMEI y una serie de numeros. Deberemos corroborar, que el IMEI que hemos apuntado en primer lugar, sea igual al IMEI que encontramos debajo de la bateria. Tal como a mi, seguramente les intrigará que hacen los ladrones una vez que hayan robado nuestro celular. Los delincuentes cambian el número interno de los equipos es decir, el IMEI (a este proceso se lo conoce como lavado). Esto lo realizan organizaciones delictivas, las cuales violan el programa o software de los teléfonos y logran cambiar el número interno (IMEI). De esta forma los vuelven a vender en el mercado por que el número interno cambió (es como si le cambiaran la patente o chapa a un auto). De esta forma las empresas celulares no detectan que es el teléfono robado (logran pasar la lista negativa) y no pueden bloquearlo. Las consecuencias que podriamos llegar a tener al poseer un celular con su IMEI cambiado serian fallas técnicas al momento de la comunicacion. Asi como tambien fallas a la hora de hacer valer la garantía que nos brinde nuestro proveedor de telefonia movil. Además, en un futuro ese IMEI falso o inválido, será bloqueado en todas las prestadoras para que no pueda ser utilizado. Para regularizar dicha situacion, es recomendable cambiar el equipo. Bueno, esto es todo. Y quizá, el dia que tengan que comprar un celular y les resulte mas económico comprarlo usado, les convendrá corroborar anteriormente este tema del IMEI, pidiendo probarlo antes y disimuladamente marcan para ver su IMEI (*#06#). Luego, le piden que le muestren la zona de la bateria a ver si todo esta en bién estado, y chusmean cuidadosamente el IMEI. Solo con recordar las ultimas tres cifras, y ver que son distintas, es suficiente. Con que un solo numero, sea incorrecto, ya sabremos que es robado. Solo tienen que entrar en esta pagina: http://www.numberingplans.com/?page=analysis&sub=imeinr INSTRUCCIONES PARA METER EL CÓDIGO ALCATEL • Deberás encender el móvil con una tarjeta de distinto operador dentro y nos pedirá el código de operador, introduces el código seguido de la tecla OK. • Alcatel ELLE y nuevos: Con tarjeta de su compañía, teclear: ###765*08#código ERICSSON • Deberás encender en móvil SIN tarjeta dentro y pulsarás la siguiente secuencia FLECHA IZQUIERDA, *, *, FLECHA IZQUIERDA, OK y después introduces el código NCK. Si tu móvil es un T100, deberás hacer lo mismo pero con la tarjeta dentro. MITSUBISHI • Deberás encender en móvil CON una tarjeta del operador dentro y pulsarás la tecla *, manteniéndola pulsada mientras escribes 787292. Después de esto te aparecerá un menú le dices que SI y te pedirá la contraseña que será el código que te hemos facilitado. LG • Para el LG U8150, necesitarás una tarjeta del OTRO operador. Enciendes el móvil tecleas el PIN, después aparecerá un mensaje que dirá USIM BLOQUEADO Tecleas 277634#*# aunque no aparezca nada al teclear y sin equivocarte, después accedes al MENÚ simlock en la posición 9 o 6 e introduces el código seguido de la tecla Confirmar y Listo. • Para el LG G7100, necesitarás una tarjeta del operador original del móvil. Enciendes el móvil tecleas el PIN y una vez que tiene cobertura, Tecleas 2945#*7101# después MENÚ Ajustes --> Conf. Seguridad --> Bloqueos de SIM --> Red --> Desactivar --> Código NCK, introduces el código seguido de la tecla Confirmar y Listo. • Para el LG L341i, necesitarás una tarjeta del operador original del móvil. Enciendes el móvil tecleas el PIN y una vez que tiene cobertura, Tecleas 2945#*7101# después MENÚ Ajustes --> Conf. Seguridad --> Bloqueos de SIM --> Red --> Desactivar --> Código NCK, introduces el código seguido de la tecla Confirmar y Listo. • Para el LG B1200, necesitarás una tarjeta del operador original del móvil. Enciendes el móvil tecleas el PIN y una vez que tiene cobertura, Tecleas 1945#*5101# y entrará en el Menú de desbloqueo, introduces el código seguido de la tecla Confirmar y Listo. • Para el LG 510W, necesitaras una tarjeta del operador original del móvil. Enciendes el móvil, tecleas el PIN y una vez que tiene cobertura, Tecleas 2945#*5101# después MENÚ 555 y entras en Menú Desbloqueo, Tecleas el código que has recibido seguido de la tecla Confirmar y Listo. • Para el LG G510, necesitaras una tarjeta del operador original del móvil. Enciendes el móvil, tecleas el PIN y una vez que tiene cobertura, Tecleas 2945#*5101# después MENÚ 555 y entras en Menú Desbloqueo, Tecleas el código que has recibido seguido de la tecla Confirmar y Listo. • Para el LG W7020, necesitaras una tarjeta del operador original del móvil. Enciendes el móvil, tecleas el PIN y una vez que tiene cobertura, Tecleas 2945#*70001# después MENÚ 555 y entras en Menú Desbloqueo, Tecleas el código que has recibido seguido de la tecla Confirmar y Listo. • Para el LG W3000, necesitaras una tarjeta del operador original del móvil. Enciendes el móvil, tecleas el PIN y una vez que tiene cobertura, Tecleas 2945#*5101# despues MENÚ 457 y entras en Menú Desbloqueo, Tecleas el código que has recibido seguido de la tecla Confirmar y Listo. • Para el LG L3100, necesitaras una tarjeta del operador original del móvil. Enciendes el móvil, tecleas el PIN y una vez que tiene cobertura, Tecleas 2945#*3101# después MENÚ Ajustes, Seguridad, Bloqueo SIM, y desactivar, tecleas el código que has recibido seguido de la tecla Confirmar y Listo. Para el f2300: • Necesitarás una tarjeta del operador original del móvil. Enciendes el móvil tecleas el PIN y una vez que tiene cobertura, Tecleas 2945#*7101# después MENÚ Ajustes --> Conf. Seguridad --> Bloqueos de SIM --> Red --> Desactivar --> Código NCK, introduces el código seguido de la tecla Confirmar y Listo. Para los nuevos KGxxx: • Encendemos el teléfono con una tarjeta sim de su operador y pulsamos la siguiente secuencia 2945#*1201# y se le activará un nuevo menú. Ahora accedemos al menú del teléfono y vamos a AJUSTES, SEGURIDAD y BLOQUEOS SIM. Pulsamos ACEPTAR y vamos a RED. Pulsamos DESACTIVAR y acto seguido nos pide el código NCK. (Gracias a BRACO por la aportación) Para los nuevos KU311: • LG KU 311 : con SIM del mismo Operador, 815118#*# Ir a Menú - Ajustes - Seguridad - Bloqueo Sim - Introducir Código y aceptar. MOTOROLA • Introduces una tarjeta SIM de un Operador diferente en el móvil. Tecleas el PIN. Cuando te pide el código de operador, tecleas el código de desbloqueo, seguido de la tecla ACEPTAR. • Motorola Nuevos L6 i-Mode y demás: Encender el teléfono sin tarjeta sim, pulsar * y manteniéndolo pulsado, teclear 787090 o 787292 y aparecerá un menú llamado Unlock Network , pulsar YES y a continuación introducir el código. NEC • Deberás encender el móvil sin tarjeta e introducir la siguiente secuencia: #7320*CÓDIGO# y presionamos OK Para el 121 y 342i: • Deberás encender el móvil con tarjeta de un operador distinto al que está bloqueado e introducir la siguiente secuencia: **00012*CÓDIGO# y presionamos OK Para el E122: • Con el móvil encendido pulsar #*7465625#. Seleccionar Red/Network e introducir el código. Para el n343i: • Deberás encender el móvil con tarjeta de un operador distinto al que está bloqueado e introducir la siguiente secuencia: **00012*CÓDIGO# y presionamos OK NOKIA Para todos modelos: • Encender el móvil CON una tarjeta SIM del operador del móvil, meter el PIN si lo solicita. • Después ya podemos introducir el código que facilitamos de esta forma: #pw+CODIGO+1# • Para introducir la P, la W y el signo + debes pulsar la tecla asterisco (*) varias veces. • Después de meter la ultima # te mostrará brevemente un mensaje de respuesta restricción del teléfono desactivada . Significa que ya se ha liberado. • Code error ó Error de código :El código introducido es erróneo o lo has introducido mal. • Not allowed , Imposible deshacer restricción , ó No permitido : Se ha superado el número de intentos máximo, tiene que llevar su teléfono a un SAT de Nokia para que le reseteen el software. PANASONIC • Deberás introducir el código proporcionado directamente desde la pantalla principal del móvil y pulsar OK o MENÚ. Para el x300: • Deberás encender el móvil sin tarjeta SIM e introducir esta secuencia: **00012*CÓDIGO# PHILIPS • Deberás encender el móvil con una tarjeta de distinto operador dentro y nos pedirá el código de operador, introduces el código seguido de la tecla OK. Para el 568: • Deberás encender el móvil sin tarjeta SIM e introducir esta secuencia: **00012*CÓDIGO# SAGEM • Deberás introducir una tarjeta sim de otro operador entonces te saldrá un mensaje parecido a este sim bloqueado , a continuación introduces el código de liberación y le damos a ok. SAMSUNG • Deberás encender el móvil SIN tarjeta dentro y marcar la siguiente secuencia: #0111*CÓDIGO# • Modelo Z510, Z130...: Tienes que introducir una tarjeta de otra compañía y cuando diga que la tarjeta es errónea teclear **código# • En algunos modelos no hace falta la secuencia #0111* basta con introducir una tarjeta de otro operador y el móvil te pedirá que metas el código de liberación. Para el sgh_c100: • Deberás introducir la siguiente secuencia: #0111*CÓDIGO# y si el resultado es correcto dirá Personalización cancelada . Para el sgh_x100: • Deberás encender el móvil con una tarjeta de distinto operador dentro y nos pedirá el código de operador, introduces el código seguido de la tecla OK. SIEMENS • Deberás encender el móvil SIN tarjeta dentro y marcar la siguiente secuencia: *#0000*CÓDIGO# Para el st55: • Deberás encender el móvil SIN tarjeta dentro y marcar las 2 secuencia que te facilitamos arriba, primero una y luego la siguiente. SONYERICSSON • Deberás encender en móvil SIN tarjeta dentro y pulsarás la siguiente secuencia: FLECHA IZQUIERDA, *, *, FLECHA IZQUIERDA, OK y después introduces el código NCK. Si tu móvil es un T100, deberás hacer lo mismo pero con la tarjeta dentro. En los nuevos modelos FLECHA IZQUIERDA significa una pulsación en el JoyStick hacia la izquierda. VITEL TSM • Deberás encender el móvil SIN tarjeta dentro y marcar la siguiente secuencia: #9917*CÓDIGO# Para el tsm7: • Deberás encender el móvil SIN tarjeta dentro y marcar la siguiente secuencia: ##**9987 Después te pedirá el código, metes el que te facilitamos y pulsas la tecla OK para terminar. Para el tsm100: • Deberás encender el móvil SIN tarjeta dentro y marcar la siguiente secuencia: ****987 y tecla de llamada Después te pedirá el código, metes el que te facilitamos y pulsas la tecla OK para terminar. Para el tsm100v: • Deberás encender el móvil SIN tarjeta dentro y marcar la siguiente secuencia: ##**9987 y tecla de llamada Después te pedirá el código, metes el que te facilitamos y pulsas la tecla OK para terminar. Para el tsm30: • Deberás encender el móvil SIN tarjeta dentro y marcar la siguiente secuencia: ##**9987 y tecla de llamada Después te pedirá el código, metes el que te facilitamos y pulsas la tecla OK para terminar. Para el tsm520: • Deberás encender el móvil CON una tarjeta de otro operador, el móvil te pedirá el código, simplemente introduces el código que te facilitamos para que quede libre tu teléfono. BLAKBERRY • Pulsa menú y vete hasta el menú configuración - Tarjeta SIM. • Mientras se presiona la Tecla SHIFT escribir mepd • Ahora podrás observar 5 categorías. • Mientras presionas la tecla SHIFT escribe mep2 • Suelta la tecla SHIFT. • Ahora preguntará por el código MEP. • Introduce el código que te facilitamos arriba. • Presiona Enter. • El dispositivo quedará totalmente desbloqueado. GRUNDIG Para el g402i: • Deberás encender el móvil SIN tarjeta dentro y marcar la siguiente secuencia: ##**9987 y tecla de llamada Después te pedirá el código, metes el que te facilitamos y pulsas la tecla OK para terminar.
Pregunta retórica para una noticia que se está esparciendo como reguero de pólvora por obvias razones, la cuestión surgió en Forocoches y en seguida muchos empezaron a revisar sus browsers y ver si también eran víctimas del robo de información. Pero la gran mayoría no se detuvo ni un segundo a analizar si era verdadera y sólo despotrica en base a lo que los demás dicen haber visto, para evitar ese tipo de mala retroalimentación de la información viciada nos pusimos con N3ri a revisar nuestros browsers ¿estábamos siendo víctimas de robo de información? No somos usuarios habitué del servicio de Cuevana por lo tanto la última vez que lo había instalado era de hace muchos meses, me fijé en los browsers de cada una de mis máquinas a ver cual lo tenía, al menos en dos instalaciones lo encontré ¿el resultado? negativo nada de phishing, pero eso no significa que una instalación más nueva no lo tenga, una pequeña ayuda para que puedan entender el problema y analizarlo y cómo cambiar el plugin de Cuevana para evitar seguir sufriendo robo de información. En GalactiCow hacen un muy buen resumen del proceso que ha llevado a encontrar este código ofuscado dentro del plugin de Cuevana. La cuestión es la siguiente, algunas instalaciones del plugin, aparentemente, tenían código malicioso, lo primero que se dijo fue que era de Cuevana queriendo robar datos, ahí es donde yo pongo en dudas las acusaciones. Lo intersante es que no es tan difícil detectar que el script en cuestión está robando información, con la extensión de Firefox Tamper que te permite analizar los encabezados HTTP/HTTPS y demás, y justamente gracias a eso se puede ver que todo envío de datos improtante, usuarios, passwords, era enviado a un sitio falso, cuevanatv.asia Phishing quí estamos ante un clásico acto de phishing, es muy común, la mayoría de estas acciones provienen de Asia donde no hay demasiada "justicia" actuando detrás de estos delincuentes, roban datos de cuentas bancarias, los acumulan en un servidor y luego con esa colección de datos roban dinero de cuentas comprometidas. En este caso en particular y mirando el código infectado es obvio que los servidores de Cuevana donde contienen las extensiones, el .xpi en el caso de Firefox, fueron comprometidas el 2 de Septiembre, hace dos semanas, al menos por la fecha del archivo javascript que está dentro del plugin. La versión del plugin no se actualizó, es la misma 4.2 de hace muchos meses, esto implica que difícilmente tu browser esté infectado si lo tenías instalado al plugin desde hace unos meses, pero seguramente esté infectado si lo habías hecho durante las últimas dos semanas. Analizando la infección Este phishing funciona tanto para Linux como Windows como Mac, va para todos por igual porque se hace dentro del browser. Firefox y Chrome estan comprometidos porque el plugin funciona para esas plataformas, yo sólo lo tenía en Firefox así que les cuento como ubicarlo allí: En Windows 7: /Users/nombredeusuario/Datos de programa/Mozilla/Firefox/Profiles/xxxxxx.default/extensions/ En Linux: /home/nombredeusuario/.mozilla/firefox/xxxx.default/extensions/ Allí encontrarán la extensión con el siguiente nombre: {a3a5c777-f583-4fef-9380-ab4add1bc2a8}.xpi El xpi es en realidad un archivo comprimido, simplemente cambiando la extensión a .gzip y ya lo pueden abrir y descomprimir. Dentro de él hay un archivo en particular, el infectado, llamado script-compiler.js En las versiones previas al 2 de Septiembre en la línea 232 no hay nada, pero he aquí que en el infectado hay una cadena eval: Las eval son típicas del phishing, básicamente es código javascript que traduce todo eso en nuevo código javascript que se ejecuta, es como encriptar algo para que no sea fácilmente identificable por el ojo inexperto o por antivirus. De esta forma lo que está adentro de ese "eval" básicamente lo que hace es: Es decir, llama en Cuevanatv.asia para tomar un contenido extra, el "payload" de este phishing, con nuevas instrucciones que se encargarán de sacar el contenido de tu PC. En Forocoches recopilan el contenido de javascript de lo que estaba del lado de cuevanatv.asia Responsabilidades Aquí quiero aclarar mi posición al respecto, desde mi punto de vista este acto deliberado de phishing no es por parte de Cuevana, es por parte de un tercero que aprovechó una vulnerabilidad en los servidores donde está alojado el script. La razón para concluír esto es múltiple, primero simplifiquemos, es demasiado rebuscado que Cuevana registre un dominio .asia para hacer phishing, podría hacerlo en su propio servidor tranquilamente sin tantas vueltas ¿ofuscar el código? ¡inútil! simplemente podría llamar a otro javascript en el servidor de cuevana y hacerlo sin necesidad de esconder nada. Por otra parte, el creador de Cuevana es ya una persona con exposición pública, no me lo imagino robando cuentas bancarias cuando la justicia ya sabe donde vive y todo. Por ende, por simplificación, no lo veo como responsable directo. Pero si tiene una responsabilidad directa en la comunicación de esto. Inmediatamente se corrió la voz alguien del lado de Cuevana reemplazó el archivo infectado por el original sin el phishing pero NADIE de Cuevana salió a decir esto. Es gravísimo desde el punto de vista de sus usuarios, es necesario que se enteren y por eso hago este post, porque si instalaste el plugin entre el 2 y el 16 de Septimbre hay muchas posibiliades de que estés infectado y tus datos de cuenta bancarias, gmail, paypal y todo comprometido. Cuevana está obligado moralmente a avisarle a sus usuarios de que los datos personales de cada uno han sido comprometidos, si fuesen inteligentes no sólo darían aviso si no que cambiarían el número de versión del plugin para forzar la actualización atomática del mísmo. Que hacer Desinstalá el plugin, reiniciá el browser y volvé a instalarlo si todavía querés usar Cuevana. Cambiá las contraseñas de todo servicio web importante que usaste en las últimas semanas Da aviso a tu banco de lo sucedido en caso de que seas muy paranoico o que realmente te falte dinero en tu cuenta comprometida Nunca te te sientas completamente seguro utilizando plugins de sitios de poca confiabilidad como Cuevana. En otros momentos varios "clones" de Cuevana utilizaban sus plugins para reemplazar los banners de Adsense de los sitios que visitabas por los propios de ellos sin darte aviso. Eso era phishing sin grandes problemas (no te sacaban dinero), pero seguía siendo turbio, esto que han hecho ahora es utilizar la misma idea pero para robar información importante. El sitio cuevanatv.asia fue dado de baja apenas esta noticia se supo, así que no van a estar en riesgo durante los minutos que leen este post y desinstalan el plugin La gente de Cuevana debería dar aviso ya mísmo a sus usuarios, no me voy a poner a discutir aquí si es legal o ilegal lo que hacen con las películas, si ganan o no dinero y toda esa cosa. Hacerte famoso no te hace experto en seguridad informática, ellos tuvieron éxito pero un cracker encontró un hueco en su servidor, subió un plugin "tuneado" y esparció la mugre. ¿La culpa de quien es? no es importante ahora hasta que no dejen de estar comprometidas tantas cuentas, lo importante es informar y mientras ellos no lo hagan es peor.
Google Chrome 22.0.1229.79 final es la nueva versión del rápido y cada vez más utilizado navegador de Google que ya está disponible para descargar a través de su canal estable, en la que se incluyen mejoras en Windows 8, se incluye una nueva API y se corrigen importantes problemas de seguridad. Como en sus versiones anteriores, el navegador con diseño minimalista Google Chrome nos permite realizar navegación privada, cuenta con sugerencias en las búsquedas y nos ofrece una navegación rápida gracias a su motor JavaScript basado en WebKit. Conoce más detalles a continuación. Google Chrome es un navegador en continuo crecimiento desde su aparición allá por finales de 2008. La prueba de ello es que mes a mes está captando cada vez más usuarios gana adeptos a costa de usuarios descontentos con Internet Explorer, hasta el punto de llegar a ser el navegador más utilizado en España y también en todo el mundo. Este navegador multiplataforma está disponible en español para los sistemas operativos Windows XP, Vista, Windows 7 y Windows 8, además de Mac OS X y Linux. En Google Chrome 22.0.1229.79 final se han corregido nada menos que 24 vulnerabilidades de seguridad, de las cuales una es de severidad crítica, quince son de criticidad alta, cinco son de importancia media y tres de severidad baja. Podéis ver los detalles de los problemas de seguridad solucionados en este enlace . Además, se ha incluido una nueva API de bloqueo de ratón en JavaScript, se han incluido mejoras en Windows 8 y mejoras para las pantallas Retina y HiDPI. Desde SoftZone os recomendamos, dada la importancia de las correcciones de seguridad que se aplican en esta nueva versión, actualizar Google Chrome a esta nueva versión en cuanto sea posible, en caso de que ya lo tengáis instalado en el sistema. Podemos bajar Google Chrome en su versión estable más reciente desde el siguiente enlace oficial de Google, o bien actualizar Google Chrome desde el propio navegador (opción recomendada en caso de tenerlo ya instalado): Ahora como instalarlo Nos vamos a la llave de arriba en mi caso un signo de = Despues vamos ah acerca de google chrome y nos aparecera esto les aparecera otra mini ventana ami no me sale por que ya lo instale

Las cervezas han estado con nosotros desde hace mucho tiempo desde los años de los barriles y los jarrones de cuero. De hecho, la decisión de almacenar la cerveza había atormentado a la gente por siglos. Antes de los días de la pasteurización (proceso térmico realizado a líquidos objeto de reducir los agentes patógenos que puedan contener: bacterias ), el almacenamiento de la cerveza era una verdadera calamidad. La cerveza tenía que ser tomada rápidamente antes de que se echara a perder. La idea de embasarla en botella fue desarrollada por un monje hace ya varios siglos. El había colocado cerveza en una botella de vino para llevarla a un picnic y dejo la cerveza en esta botella por un tiempo considerable. Más tarde cuando la busco para tomársela todavía estaba fresca. Ese fue el inicio de la cerveza embotellada. El próximo problema era encontrar una tapa adecuada para la cerveza. Los fabricantes de cerveza lo probaron casi todo, desde cera , hasta corcho. El corcho duro cientos de años, hasta que la tapa actual fue desarrollada muchos años mas tarde. Por un largo tiempo las botellas de cerveza eran más pequeñas, en forma de campana y cerradas con un alambre de un tipo especial. La mayoría de fabricantes imprimían el nombre de su cerveza en la misma botella. Esto fue antes de era de las etiquetas, puesto que imprimir era la única forma que las personas podían identificar el producto que estaban consumiendo. La impresión fue usada para identificar a la cerveza hasta el siglo pasado cuando la etiqueta de papel fue desarrollada. A través del tiempo, la forma de la botella fue cambiando, haciéndose mas delgadas y también más alta (asemejándose más a lo que es hoy día). Las botellas de cervezas permanecen marrón o verde (en algunos casos) hasta el presente. Estos colores fueron adoptados mayormente porque antes de la refrigeración ser inventada era difícil mantener una cerveza a una temperatura estable y mantenerlas alejadas de la luz solar era importante para mantenerla fresca. Después que se invento la refrigeración, ya no era importante mantener la botella oscura, pero muchos fabricantes la mantienen así por tradición. Solo recientemente algunas compañías han empezado a romper la tradición y han embasado sus cervezas en botellas claras. La mayoría de ellas son importadas, como es el caso de la cerveza “Corona ” que viene de mexico. Otra teoría del ? porqué las botellas de cervezas son oscuras, tiene que ver con el procesamiento del vidrio. Esta teoría nunca ha sido probada, pero muchas personas creen que en siglos anteriores era mucho más difícil fabricar botellas claras que las de color oscuro. Aparentemente, el cristal claro requiere un proceso que no fue desarrollado hasta la revolución industrial. Independientemente de la razón que usted piense del ? porqué, las botellas de cerveza son oscuras, el hecho permanece, de que la tradición es difícil de cambiar. Las personas están acostumbradas a ver botellas de cervezas marrones o verdes, y las nuevas cervezas que se han lanzado embotelladas en colores diferentes al marrón y al verde, han tenido mucha dificultad en ser aceptadas y exitosas. Es un hecho que en épocas modernas las cervezas fabricadas en America, si saben más frescas y mejor en botellas marrones. Muchas cervezas americanas pierden su textura y sabor cuando son expuestas a la luz solar. La cerveza es la segunda bebida más popular en el mundo, detrás solamente del té.
En "Say the Word" (3x05), que se estrena el próximo Domingo 11 de Noviembre en AMC, el Lunes 12 de Noviembre en FOX España y el Martes 13 de Noviembre en FOX Latinoamérica. Michonne intenta advertir a Andrea de la verdadera naturaleza del Gobernador. Tras un breve descanso en The Walking Dead con la presentación de Woodbury, la introducción del Gobernador (David Morrissey) y el regreso de Merle Dixon (Michael Rooker), la acción volvió al último capítulo de la ficción zombie de AMC con la emisión en USA de 'Killer Within' (3x04), que esta noche se estrena en Fox España. Los acontecimientos se precipitan y, aunque de momento no existe confirmación oficial, la complicación de las tramas y las nuevas amenazas prometen que muy pronto la cadena estadounidense anuncie la renovación por una esperadísima cuarta temporada.Como adelanta Robert Kirkman, la decisión de matar a Lori y no al bebé -al contrario que en los cómics, donde pierden ambas la vida- se explica por razones creativas. "Según vaya avanzando la temporada, los espectadores sabrán por qué lo hicimos así [...] Ahora Rick (Andrew Lincoln) está completamente solo. Tiene que proteger a su hijo y además tiene que encargarse de un bebé". Por su parte, Mazzara detalla la importancia de amnas muertes: "Ninguna de las dos es gratuita. Son completamente devastadoras [...] No queremos hacer una serie donde simplemente haya muertes impactantes. Queremos que sean muertes que sorprendan a la audiencia. Además, Kirkman ha respondido en parte a una de las mayores incógnitas de la serie: ¿De quién es el bebé, de Rick o de Shane? "Preferiría que lo dejáramos ambiguo pero, para todo el que haya visto la serie, parece más probable que se trate del Mini Shane. Aunque nunca se sabe". A pesar de dos muertes tan importantes como las de Lori y TDog, Mazzara no descarta que haya más muertes en lo que queda de tercera temporada. "Siempre hay que esperar muerte en The Walking Dead. Es lo que hacemos. Se trata de una historia de supervivencia y los riesgos son tremendos. Nadie está a salvo y nos lo tomamos muy en serio". En el próximoepisodio, 'Say the Word' (3x05) del próximo 11 de noviembre en USA, Rick intentará hacer frente a la muerte de Lori mientras el resto de los supervivientes buscará la forma de conseguir leche para el bebé. Mientras tanto, Michonne (Danai Gurira) advertirá a Andrea (Laurie Holden) sobre el Gobernador aunque ella, de momento, no escuchará. link: http://www.youtube.com/watch?feature=player_embedded&v=qZ6yTnmZIrM link: http://www.youtube.com/watch?feature=player_embedded&v=Wi9iYw1ioAM Pobre Grone