MrPywy
Usuario (Argentina)
link: https://www.youtube.com/watch?v=ZlCVKar_LFQ Conocido como el Maligno, es quizá uno de los referentes de seguridad informática y hacking a nivel mundial. Ingeniero Informático de Sistemas por la Universidad Politécnica de Madrid - donde ha sido nombrado Embajador Honorífico por su excelente carrera profesional, e Ingeniero Informático y Master en Sistemas de Información por la Universidad Rey Juan Carlos ha sido premiado como Most Valuable Professional en Enterprise Security por Microsoft durante 8 años. En la URJC ha realizado su Doctorado en Informática dedicado a técnicas de auditoría de seguridad web. Miembro fundador de Informática 64, donde trabaja como consultor e investigador de Seguridad desde hace 14 años. De su trabajo en Informática 64, han salido herramientas populares de la seguridad informática como FOCA, MetaShield Protector o la reciente Forensic FOCA, y desde donde han salido las publicaciones de técnicas hacking como Time-Based Blind SQL Injection, (Blind) LDAP Injection o Connection String Parameter Pollution. Recorre el mundo participando en conferencias de seguridad de renombre internacional como Defcon, BlackHat, ShmooCON, HackCON, SEC-T, DeepSEC, RootedCON, NoConName, Ekoparty, Yahoo! Security Week, Digital Crime Consortium, FIRST, ToorCON, etc… donde ha dado más de 100 conferencias por todo el mundo. Ha sido invitado por Yahoo! para las jornadas de Seguridad en San Francisco. Famoso por su gorro a rayas, Chema Alonso ha publicado más de 50 artículos en congresos académicos y revistas técnicas, siempre sobre seguridad informática y es coautor de varios libros de Seguridad Informática. Escribe a diario su blog “Un informático en el lado del mal”, tocando temas de actualidad, hacking y seguridad desde hace 7 años. En el año 2012 fue elegido en los premios Bitácoras como el mejor blog de seguridad informática del año. Además es colaborador y mentor en Talentum Startups de Telefónica, director del Master de Seguridad de la Universidad Europea de Madrid y profesor del Master de Seguridad de la Universidad Oberta de Catalunya y de la Universidad Politécnica de Madrid. ESPERO QUE SEA DE SU AGRADO.

link: https://www.youtube.com/watch?v=kdAg9Mkzdnc Parce ser que el acelerador de particulas van hacer culpable de lo que suceda en Este mes Sin mas Espero seguir haciendo Posts después del 23.
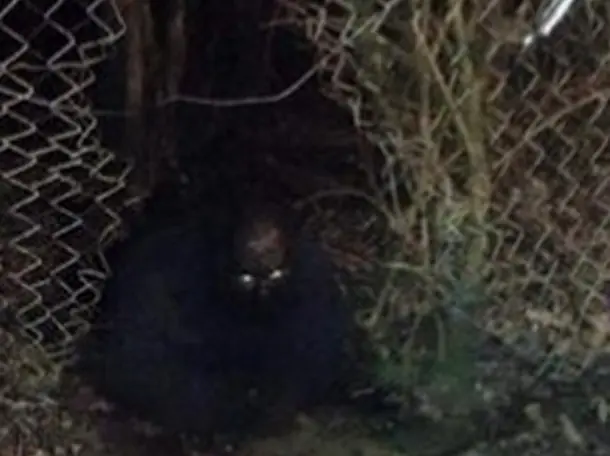
Una historia que recientemente a causado revuelo en las redes sociales de Escocia, es la de un hombre que se comporta cómo un gato y que según muchos testigos aseguran lo han visto desde hace más de 4 decadas, está es la historia. En el pintoresco pueblo pesquero de Greenock, a sólo 25 millas al oeste de Glasgow, se enorgullece de su rica historia marítima y un lugar que se encuentra entre las 50 mejores rutas de senderismo en Escocia, la ciudad se enorgullece de sus edificios victorianos bellamente restaurados. De hecho, ha sido considerado como una de las ciudades más bellas del país. Pero cuando el sol se pone y la noche desciende en sus orillas residentes Greenock saben que algo se arrastra en la oscuridad, observando en silencio, y se apresura a casa. Con los años, las historias sobre Catman (hombre-gato), una criatura con ojos brillantes en la oscuridad, los residentes lo perciben como un cuento de hadas, pero hubo testigos que jurarón que habían visto una figura de negro que salió de la tubería del drenaje con una rata moribunda en su boca. Para algunos, Catman era unha bestia de cryptozoological. Para otros, la leyenda de él era la obra de bromistas locales tratando de asustar a la gente, el caso fue llevado por la policía, que a menudo recibió informes de avistamientos de Catman, estaban seguros de que era el fruto de la imaginación. Pero en la década de 2000, un video impactante capturado en un teléfono celular, cambió todo. Catman parece ser real, por otra parte, era un hombre. Vídeo impactante del hombre gato y las nuevas imagenes: ¿Te imaginas cómo el video se ha convertido en un tema candente de discusión de jóvenes de la localidad? Antes de subir el vídeo a la Internet, el Departamento de Trabajo Social de la ciudad, envió a su trabajador para encontrar al hombre-gato, con el objetivo de puede ayudar en algo a él, pero en el hombre misterioso nunca fue encontrado. Nadie sabe cuánto tiempo Catman lleva escondido en los túneles de Greenock. Según algunos informes, los muchos testigos lo han visto desde a mediados de los años 70. Algunos dijeron que era un marinero que se escapó de la nave y se quedó en Escocia. Otros afirmaron que era víctima de una banda criminal. Algunos han argumentado que Catman era un prófugo de un hospital mental local. Pero Catman no quiere comunicarse con la gente y prefieren ser salvaje. La comida principal de él son las ratas. A día de hoy, nadie sabe la verdadera historia Catman, dónde está y cómo llegó a existir en los túneles Greenock. Pero el hecho de que él está allí durante medio siglo fue un shock, él probablemente no habría vivido todo ese tiempo. Lo más interesante es que Catman todavía está vivo, su piel está completamente ennegrecida, inmóvil y sus ojos brillan en la oscuridad. Sus últimas imágenes fueron tomadas en abril de 2015.
Google planea introducir una versión especial reducida de Google Play Store y Android lo lleva a la China continental. Pero espera, si no me equivoco ... Google había terminado lazos con China hace cinco años. Entonces, ¿qué hace Google para volver a establecerse en China una vez más? Negocios ?? Informes recientes de Amir Efrati en la información https://www.theinformation.com/articles/google-nears-re-entry-to-mainland-china de estado que Google tiene grandes planes para volver a establecerse en la China continental El gigante motor de búsqueda es el objetivo de obtener la aprobación de China (el país poblado más grande del mundo) para: Reviviendo Google como el proveedor de servicios de Internet El diseño de una tienda de juego Google hecha a medida para China Software Android Wear para el portátil existente en China Medidas inteligentes, sin embargo, pero lo que pasó en el 2010? Google y China siempre se contradicen entre sí, las leyes de Internet en China y Google de censurando el motor de búsqueda fue una batalla. En 2010, Google famosamente se retractó de su buscador Google.cn de China continental, después de haber hecho acusaciones de que el gobierno chino para el robo de datos de la propiedad intelectual no especificada de sus sistemas internos. Ellos sospechaban que algunos hackers patrocinados por el estado llevó a cabo un ataque cibernético dirigido a Gmail de Google, que más tarde se negó China. ¿Fue un error entonces, o es el comienzo de un nuevo capítulo ahora ?; ¿Por qué tomar un cambio de sentido? Lo pasado, pasado ... Google tiene que romper el hielo pronto. Ver lo que es un mes de edad CEO de Google Sundar Pichai tiene que decir al respecto. Informe realizado hoy Lunes, 07 de septiembre 2015: Fuente :https://www.theinformation.com/articles/google-nears-re-entry-to-mainland-china

Una imagen que ha sido dada a conocer donde se muestra un supuesto Extraterrestre, captado en Decatur, Georgia, EE.UU. el pasado 1 de junio de 2015. Lo que afirma el testigo: Esta foto fue tomada cerca de una pila de basura, tome la foto porque me di cuenta que había movimientos extraños en la basura, se movian las bolsas y pense se trataba de algun animal, un mapache o una zarigüeya, las bolsas de plástico comenzarón a moverse verticalmente de 3 a 4 pies (1.2 metros) varias veces, así que tome una foto. Después ya en mi computadora al ver la foto tomada me di cuenta que había captado una figura humanoide, me di cuenta que podría ser un Extraterrrestre. Lo extraño es que cuando tomé la foto no vi absolutamente nada sólo el ruido de las bolsas de plástico de la basura es cómo si este extraterrestre fuera invisible a la vista humana. Nadien de mi familia durmió esa noche ya que todos teniamos mucho miedo! ¿Real o Photoshop?

Liri Browser es un navegador multiplataforma basado en Chromium y diseñado para Papyros, una distro GNU/linux actualmente en desarrollo que sigue las directrices del lenguaje de diseño Material Design, popularizado por Google en sus últimas versiones de Android. Aspecto diáfano y colorido, abundancia de animaciones, así como de efectos basados en luces y sombras para destacar las áreas más importantes de cada aplicación, conceptos que en Papyros y por ende en su navegador Liri llegan de la mano de Qt5 y QML. El objetivo de Liri Browser es ser un navegador simple, lo suficientemente minimalista para permitir al usuario que se concentre en el contenido del mismo y por supuesto manteniendo siempre ese estilo Material Design. Un look que podemos personalizar desde las preferencias del programa, eligiendo entre los tres temas disponibles (Monokai Sublime, Zenburn, Solarized Light) en diferentes colores, y habilitando opciones como la integración de la barra de direcciones, o los colores de las pestañas. En mi caso lo probé en Manjaro, instalándolo desde los repositorios comunitarios de AUR mediante: 1 yaourt -S liri-browser En la página del proyecto en Github encontraréis las instrucciones para instalarlo en otras distribuciones o sistemas. Los usuarios de Debian, Ubuntu y derivadas disponen de un paquete deb específico (solo 64 bits), que pueden descargar desde aquí. https://github.com/liri-browser/liri-browser/releases Como curiosidad comentaros que el nombre Liri proviene de una palabra albanesa que significa “libertad”. Vía | Marco’s Box

Ingenieria social informatica Muy pocos la calificarían como método de hacking, pero realmente es una técnia que da resultados por si sola y que puede apoyar a otras muchas para lograr un objetivo. En el mundo hacking no hay programa o métodología estándar para conseguir hacer una intrusión, existen un conjunto de técnicas, métodos y herramientas que bien utilizadas pueden dar con mayor o menor posibilidades el éxito en una intrusión. El uso de esta técnica está al alcance de cualquiera ya que no se necesitan conocimientos previos para poder llevarla a cabo. Ahora bien si la está utilizando un hacker experto podrá obtener información relevante para poder lanzar sus ataques con una mayor efectivadad. ¿Qué es la ingenieria social? Definición? La definición de ingeniería social es el arte de sacar información a alguien sin que la persona que está siendo "atacada" se de cuenta. Este sería el resumen corto, y en un sentido mas ámplio se utiliza también para inducir al usuario a realizar acciones que o bien le pondrán en una posición de baja seguridad o bien nos ayudará a crear una situación en la que nosotros como atacantes estamos en posicón ventajosa para lograr el objetivo que estamos persiguiendo. Esto no es algo que se aplique exclusivamente en el ámbito informático, es una técnica basada en el engaño y la confianza por parte de la víctima. Podemos ver ejemplos de aplicación de esta técnica en los trileros por ejemplo. Para los que desconocéis qué son los trileros son personas que se dedican a sacar dinero a los transeuntes mediante un sencillo "juego". El juego consiste en que ponen una bolita en la mesa y 3 cubiletes pequeños. Tapan la bolita con un cubilte y los mueven entre si varias veces a gran velocidad. Tu como jugador debes adivinar cual de los 3 cubiletes tiene la bola, pero no lo vas a lograr ya que aunque aciertes el trilero al levantar el cubilete ocultará la bola y perderás. Claro, si la persona se pone en la calle a esperar que alguien venga y apueste dinero porque sí entonces el "negocio" no le va muy bien. ¿Cómo lo mejora? aplicando un truco de ingenería social que consiste en tener un gancho que apuesta varias veces delante de la gente y "gana", en realidad no gana, el trilero le deja ganar, la gente al ver lo fácil que es ganar dinero empieza a jugar también y aquí es donde el trilero le saca los cuartos. Esta sería la esencia de este tipo de "hacking", que aunque pueda parecer un tanto básico a veces puede dar mejor resultado que la técnica mas avanzada que tengas en tu repertorio. ¿Cómo puede afectarte la ingenería social si tienes un hijo? Si eres padre de un menor de edad que está empezando a coquetar en internet deberías poder ser capaz de ver con quien se está relaccionando, ya que por desgracia para todos sabemos que puede convertirse en el objetivo de algún adulto con malas intenciones. Al igual que a todos nos han dicho alguna vez "no hables con desconocidos" en la red ocurre lo mismo. Solo que en la red es mas dificil detectar para el crío saber si realmente está hablando con otro chaval o con alguien que se está haciendo pasar por un niño. Esta gente suele ganarse la confianza de tus hijos haciéndoloes creer que son también menores y poco a poco se los van llevando a su terreno hasta que tu hijo hará exactamente lo que el adulto pretendía desde el principio. La única forma de que puedas proteger a tu hijo de estos individuos es tener la capacidad de ver qué esta ocurriendo en el ordenador cuando tu no estás delante. Y este es uno de los objetivos de este curso sobre seguridad informática y hacking. Ingeniería social aplicada a empresas Si eres un empresario ten presente desde ya la siguiente frase en mente "una cadena se rompe siempre por el eslabón mas débil". Esto es, de nada te servirá que tu red sea la más segura de la zona si tus empleados no está bien educados. Si no tienes un protocolo de actuación bien definido un atacante ducho en ingeniería social podría sacar información suficiente de tu empresa sin ser descubierto en tan solo unas horas. El siguiente es un ejemplo de ingeniería social real que se ha dado y se dará en multitud de ocasiones. Un atacante digamos que quiere acceder a las entrañas de la empresa "Inseguridad informática SL" descubre que tiene una web www.inseguridadinformaticasl.com y en ella ve que aparece el típico logo de la empresa que le ha creado la web. Ve además que que la web tiene un formlario de contacto y que no está muy protegido contra el spam. Con este escenario su objetivo será colarse en la empresa para instalar un software de control remoto (un troyano) en un ordenador de dentro de la empresa. ¿Cómo podría actuar? En primer lugar podría utilizar el formulario de contacto para ver si hay alguien al otro lado que responde a los correos que llegan. Lo que está buscando es dar con la persona que hay detrás de la web en la empresa. Una vez verifica que hay alguien ya sabe que mediante ese formulario interactúa con un empleado y esto ya aunque no lo creas es la primera vía de entrada a la empresa. Si es hábil podrá averiguar el nombre de la persona que responde a ese formulario de contacto e incluso si tiene una extensión telefónica dentro de la empresa. Ya lo ha hecho, tras unos días haciendo esta indagación ya sabe que Manolo Garrido con la extensión 001 es quien gestiona el formulario de contacto de la web. Siguiente paso, poner nervioso a Manolo. Mediante algún programa de SPAM podría hacer que le llegaran cientos de peticiones falsas mediante este formulario de contacto. Manolo no sabe bien qué está ocurriendo y se está poniendo nervioso, evidentemente no sospecha nada de que esto es parte de una estrategía de ataque mayor. En mitad de este caos el atacante podría hacer una llamada a la empresa diciendo que es alguien de la empresa que le ha hecho la página web y que le han dicho que hable con Manolo porque han detectado una incidencia (se la está jugando, porque podría ser que Manolo ya estuviera en contacto con la empresa de la web por el caos en el que está inmerso pero lo único que puede pasar es que su ataque falle y tenga que buscar otra estrategía). Lo normal sería que Manolo aún esté un poco sin saber bien que hacer, le pasan una llamada, y le dicen "te paso a Juan (nuestro atacante) es de la empresa que ha hecho la web". Ya tenemos a nuestro atacante hablando directamente con Manolo. Ahora Juan le podrá decir a Manolo que ha detectado que la web está funcionando mal y que se está generando un montón de correos porque en el ordenador de Manolo está ocurriendo el problema de turno que se le ocurra a Juan, su objetivo concertar una cita con Manolo dentro de la empresa. Juan llega a la empresa, pregunta por Manolo y le llevan a su despacho, Manolo le dice que está que no puede trabajar debido a todo lo que le está entrando y Juan le pide que le deje ver su ordenador para ver qué está ocurriendo ya que ha detectado en la web que su PC se están haciendo peticiones extrañas, mete su pendrive con su "antivirus" y acaba de hacer que el ordenador de Manolo sea controlable de forma remota desde cualquier lugar del mundo, a la par que hace esto detiene su programa que estaba haciendo SPAM, Manolo ve que realmente el problema se ha solucionado y le da las gracias a Juan. Juan vuelve a casa y ya puede conectarse al PC de Manolo, acaba de hacer una intrusión sin que Manolo sospeche lo mas mínimo. Esto es solo un ejemplo de intrusión real mediante ingenería social aplicada a empresas. Ingeniería social aplicada a obtener contraseñas de correo Si bien que cada vez que abrimos una cuenta de correo electrónico con el proveedor que sea nos obliga a crear una contraseña también nos suele dar un método alternativo en caso de que olvidemos la contraseña. Este método alternativo suele ser escoger una pregunta a la cual solo nosotros conozcamos la respuesta y nos sea fácil recordar. Esto tiene un problema y que muchas personas eligen preguntas del tipo: "Mi profesor favorito", "Mi equipo de futbol favorito", "Mi actor favoríto" "Nombre de mi abuela materna"... Evidentemente si pierdes tu clave, le das a recuperar contraseña olvidada y el sistema te hace cualquiera de esas preguntas las vas a poder responder sin muchos problemas. Pero precisamente este es el problema. Si un atacante descubre que tienes una pregunta de ese estilo podrá entablar una conversación contigo y sacarte el tema de forma disimulada para que tu mismo le des la respuesta. En cuanto tu le des la respuesta estará en posición de hacerse pasar por tí respondiendo correctamente a la pregunta que el sistema de recuperación de claves le está formulado. Este método no suele ser muy efectivo, pero si que es cierto que si el atacante conoce a la víctima y la pregunta es sencilla podrá hacer un par de pruebas que le llevarán menos de 5 minutos antes de descartar el método. Ingeniería social aplicada a intrusión en equipos El objetivo en este tipo de escenarios es inducir a la víctima a descargar malware en su equipo. En función de los conocimientos informaticos de la posible víctima al atacante le será más fácil o difícil engañar a su objetivo. Un ejemplo muy común es colgar una web falsa con algún tipo de software malicioso, y después ya sea por correo electrónico, chat o cualquier medio generarle un interés a la víctima para que visite la web, si además se conoce el navegador que suele utilizar se podría prepara un exploit que con solo visitar la web se le instalara el malware. De ahí que si el atacante es capaz de hacer una página con esas características y suma la ingenería social podrá lograr su objetivo. Ingenieria social resumen de ejemplos Como habrás podido comprobar la ingeniería social es casi siempre una técnica de apoyo a otras técnicas, y es haciendo la suma de todas como ciertos atacantes logran sus objetivos. En ciertas ocasiones buscar una vulnerabilidad en un software, red o servidor puede ser una tarea tediosa, llevarte horas y horas y nadie te garantiza tener éxito en la intrusión. Sin embargo la vulnerabilidad puede estar en la persona, es decir si la persona es vulnerable a estos ataques será el esabón más débil de la cadena y será ese eslabón el que habrá comprometido la seguridad de todo el sistema. Las redes sociales, sobre todo si tienes un perfil público pueden ser una mina de información para alguien que busca la pieza que le falta para poder poner en marcha su estrategía de ataque. Ten en cuenta esta posibilidad en tu día a día y plantéate siempre la información que estás dando y a quién.
Localizador de moviles, un arma de doble filo Los lacalizadores de móviles hasta hace muy pocos años era un servicio completamente restringido y destinado a los organismos gubernamentales y a los cuerpos y fueras de seguridad del estado (policía, guardia cívil...) Esto era así porque antes la única forma que había para conocer la posición exacta de un teléfono móvil era mediante la triangulación con las antenas de telefonía. A groso modo esta técnica consitía y consiste, ya que hoy día sigue siendo válida y se utiliza, en ver el tiempo de respuesta del dispositivo en várias antenas. Una vez medidos estos tiempos de respuesta y realizando unos cálculos matemáticos se puede dictaminar con un margen de error de varios metros la posición del terminal. Esta técnica también se conoce cómo localización por GSM y es una técnica por la cual es la compañía telefónica quien es capaz de triangular la posición del teléfono movil. Estos datos al ser sensibles no son accesibles a cualquiera y por este motivo solo alguien con autoriación tiene potestad para pedir estos datos a la compañía telefónica .¿Por qué ya no está restringido el uso del localizador de móviles? Si nos ceñimos a la localilización por GSM sigue siendo necesaria una orden judicial para realizar la localización del móvil. Lo que ocurre es que hoy en día, con el avance de las nuevas tecnologías la mayoría de los móviles inteligentes o smartphones tiene servicio de GPS y servicio de red 3G, 4G o wifi lo cual nos birnda un nuevo y ámplio abanico de opciones para obtener la posición exacta del teléfono en un momento dado. Y ya no solo podemos conocer la ubicación del terminal móvil, además podemos activar sus sensores y escuchar el sonido ambiente, activar la cámara y ver lo que está ocurriendo en las proximidades del celular. Un smartphone ya sea basado en IOS (iphone) o en android no es mas quen un pequeño ordenador con un sistema operativo instalado. Ningún dispositivo es 100% seguro, y menos si el usuario instala programas de terceros sin tener un mínimo de precaución. A día de hoy, encontrar un fallo de seguridad en este tipo de terminales móviles es una tarea complicada que solo los hackers más experimentados son capaces de lograr. Pero normalmente cuando alguien quiere localizar un teléfono móvil está buscando localizar su propio terminal (por que haya sido robado por ejemplo) o incluso pensando en tener malas intenciones en localizar la posición del móvil de la pareja para ver dónde está. Si se tiene acceso físico al terminal no es complicado instalar alguna aplicación para este efecto. Normalmente con el objetivo de averiguar dónde se encuentra el movil en caso de ser robado. Es un servicio que normalmente ofrecen las grandes empresas para la protección y seguridad de sus clientes. El problema viene cuando este servicio se vuelve en nuestra contra. Cuando alguien lo utiliza para solucionar el como saber donde esta un movil sin que se entere su dueño. Activando el servicio de localización del teléfono móvil Te acabas de comprar tu nuevo terminal, el último Iphone, el último Galaxy, Nexus... cualquiera, empiezas a comprobar todas las opciones que tiene y tarde o temprano llegas a la opción de localización del teléfono en caso de robo, la opción rastreador de moviles. En apple es este, compruebas sus características y te acaba convenciendo. De hecho, si no te paras a pensar las consecuencias son todo ventajas. El teléfono se te pierde y puedes: saber dónde está, activar la cámara, micrófono, bloquearlo, hacerlo pitar.... básicamente controlarlo en remoto. Parece una opción realmente buena. Si te lo roban podrás seguir los pasos del ladrón y recuperar tu terminal. Se han dado casos de éxito gracias a este servicio, y otros en el que ladrón es tan "poco prudente" que ni desactiva la sincronización de fotos como es este caso.http://applediario.com/2012/05/23/%C2%BFque-pasa-cuando-un-estupido-se-roba-un-iphone/ ¿Dónde está el problema? En que alguien pueda acceder a tu panel de gestión de la aplicación que controla el servicio. Al usuario medio resulta extremadamente sencillo incitarle a revelar la contraseña con sencillas técnicas de ingeniería socialhttp://www.taringa.net/posts/info/18919664/Nivel-Basico-Hacking--Ingenieria-social-informatica.html que se pueden llevar a cabo en apenas unos minutos con la ayuda de una máquina virtual y un servidor web para simular el portal real. Si esto ocurre, la persona que tenga acceso a tu panel tendrá acceso a la posición de tu terminal en cualquier momento, podrá escuchar lo que hablas siempre que le plazca (incluso hay servicios que permiten la grabación para luego poder reproducirlo y analizarlo). En definitiva, tu móvil es un aparato que está siempre contigo, oye lo que tu oyes, y ve casi todo lo que tu ves, si alguien te lo controla te está controlando. Por este motivo es de vital importancia que si decidimos instalar uno de estos servicios en nuestro terminal establezcamos una contraseña robusta, que no utilicemos para más cosas y a ser posible cambiar con cierta frecuencia. Además de lo anterior debemos de tener en cuenta una variable más. En la mayoría de las ocasiones, si un ladrón consigue robar un móvil lo primero que hace es apagarlo, mientras el teléfono esté apagado cualquier servicio de localización que tengamos dejará de funcionar. Hay quien dice que uno de los motivos por el cual no se puede extraer la batería a un Iphone es que aunque lo apagues el teléfono mantiene unos servicios mínimos para poder ser rastreado, pero esta afirmación no ha sido demostrada. En cualquier caso, tu servicio de localización no estará operativo. Quizá puedas pensar que es cuestión de tiempo que lo encienda, y así es. Cuando se encienda el móvil el servicio se volverá a activar, el módulo GPS calculará la posición y mediante la conexión de datos se enviará al dueño la posición. Hay un pequeño problema. Si el ladrón toma precauciones le reinstalará el sistema operativo (restaurará a modo fábrica) y una vez hecho esto de localización dejará de funcionar. Solo te quedará avisar a la compañia y que al menos bloqueen el terminal por IMEI. Resumiendo, tener controlado el móvil de una persona es realmente sencillo si tienes acceso físico al terminal, con activar uno de estos servicios sin que la persona en cuestión se entere es suficiente. Si decides activar este servicio en tu teléfono móvil por seguridad debes de tener en cuenta una buena política de contraseñas, y saber que para lo que realmente sirven estos servicios es para encontrar móviles perdidos (o móviles robados por ladrones torpes). Servicios de localización de móviles Finalmente, y ya que estos artículos intentan tener un enfoque mayormente práctico vamos a ver que servicios, y aplicaciones hay tenemos disponibles para los dos sistemas operativos principales a día de hoy; IOS y android. Administrador de dispositivos en android Para android Google nos ha creado una solución completa que viene integrada ya en el propio sistema operativo. También conocida cómo Android device manager es una aplicación que permite rastrear el móvil tal y como se ha visto en líneas anteriores: link: https://www.youtube.com/watch?v=6hug3TY6hd4 Encontrar mi dispositivo Iphone La compañía Apple nos ofrece otra solución conocida con el nombre Find my Iphone y al igual que en adroid tiene un sistema de trabajo muy parecido: link: https://www.youtube.com/watch?v=d3gfcrgckK0 Si te ha sido de utilidad Compárte
Curso Javascript basico Como vimos en la última publicación Javascript tiene un papel fundamental en en mundo del hacking. En http://www.taringa.net/posts/info/18917482/Nivel-basico---Hacking-desde-0-para-principiantes-3ra-Parte.html hablábamos sobre la problemática de inyectar código en un sitio web para que el internáuta que navegase por la web realizara acciones que normalmente no haría si de el dependiera. En la lección de hoy vamos a adentrarnos en el mundo de javascript para ver cómo se programa y poder utilizarlo tanto a la hora de hacer un análisis de pentesting en una web 2.0 como a la hora de crear scripts para mejorar tu propio sitio web. Utilidad práctica del curso Javascript Los motivos por los que debes tener unas nociones básicas de javascript y continuar leyendo este curso javascript básico es que además de que te permitirá estar en posición de analizar, crear y defender tu sitio de ataques de inyección de código con Javascript podrás realizar: Generar contenido en un documento, cambiar atributos de etiquetas y parámetros, lograr interacción básica con el usuario y con el código fuente de la página, etc... Controlar los exploradores sacándole botones, agregando textos, adornando la pantalla, etc... Interactuar con formularios, tomando datos, validando el contenido de las variables, actuando sobre eventos entre el usuario y los mismos, etc... Interactuar con el usuario, mostrando mensajes de confirmación, cuadros de dialogo generales, peticiones para insertar o definir variables, etc... Trabajar con toda la página HTML en donde está embebido, pudiendo tener casi control total sobre esta y sus propiedades así como de todas la ventanas que se abran a partir de ella o de las que la han abierto. Crear efectos, tales como transición de imágenes, bloques de texto, etc... Lo que "NO" podrás hacer con Javascript No podemos leer ni escribir archivos en el disco, exceptuando las cookies, para quienes no saben las cookies son pequeños archivos de texto que se guardan en la carpeta de archivos temporales con la finalidad de recordar preferencias de usuario o datos de "sesión" entre este y el sitio. No podemos usar ningún recurso del Sistema Operativo (impresoras, escáneres, pendrives...) No podemos generar gráficos. No podemos hacer networking, lo mas parecido será cargar otra página HTML dada o llamar otro script de forma remota. Y hemos dicho un "no" entrecomillado porque en la informática el "no" absoluto no existe, lo que ocurre es que estas acciones no se pueden realizar de forma directa, pero si de forma indirecta. ¿Un ejemplo? Cada vez que se descubre un fallo de seguridad en el que mediante código javascript se puede tomar el control total del navegador. Para los que recien estáis empezando en el mundo de la seguridad informática esto os resultará algo chocante, para que lo podais entender, pensad que el navegador que utilizáis (ya sea chrome, firefox, safari, opera, Internet explorer...) es un programa que lee el código fuente de un sitio web, lo interpreta y muestra un resultado en pantalla. Y justo ahí es donde se puede producir la falla de seguridad, a la hora de interpretar el código que está leyendo. Es posible crear códigos que el navegador no sepa interpretar y actúe de forma fraudulenta. Cuando esto ocurre el navegador se dice que ha sido explotado, y el atacante ha tomado el control del navegador, es a su vez implica que ha tomado el control de prácticamente todo el PC si trabajáis desde windows. Para que podáis ver en profundidad un caso real de esto que acabamos de ver os dejo el siguiente caso práctico: Exploit internet explorer a fondo https://nakedsecurity.sophos.com/es/2013/10/11/anatomy-of-an-exploit-ie-zero-day-part-1/ , mirar el Link.- Core Javascript Primero veamos cual es la estructura léxica del lenguaje, con esto me refiero a obtener resultados correctos con la sintaxis que utilicemos. Javascript es key sensitive, esto quiere decir que diferencia las palabras mayúsculas de las palabras minúsculas; Un ejemplo: variable es igual a variable. VARIABLE es distinto que variable. Lo mismo ocurre para las funciones. Si creamos una función llamada ObtenerNombre y queremos usarla tendremos que hacerlo empleado el nombre de la función respetando las mayúsculas y las minúsculas. Si intentamos llamar a la función así "obtenernombre" no funcionará ya que la fución "obtenernombre" no está definida, la que sí está definida es la función "ObtenerNombre". En JavaScript hay una serie de caracteres especiales que no podremos representar con sus propias letras o números, al igual que en HTML y que en todos los lenguajes interpretados aquí existen los caracteres de escape, necesarios para escribir aquellos caractéres especiales tales como comillas, tabulaciones, saltos de línea, etc.. Para evadir este problema existen los caracteres de escape y para representarlos como texto se escriben con una notación especial que comienza por una retrobarra (una barra inclinada al revés de la normal “”) y luego el código del carácter a mostrar, veamos los más comunes... Para que se entienda aún mejor vamos a poner un pequeño ejemplo de código Javascript en el que vamos a probar el carácter especial de salto de línea /n. Para el ejemplo vamos a a utilizar la función alert. Esta función lo único que hace es generar un mensaje al usuario. Cuando se está trabajando haciendo análisis de pentesting es muy común utilizarla para ver si el código javascript que estamos intentando inyectar se ejecuta correctamente o no. El ejemplo es el siguiente: <script> alert('Mi primer codigo javascript…n 1 n 2 n 3…') </script> . Lo único que tenéis que hacer para probarlo es abrir un bloc de notas, escribir dentro el código y guardarlo como prueba.html Cuando lo tengaís solamente debeís hacer doble click en el archivo prueba.html y vuestro navegador de internet predeterminado lo cargará y lo ejecutará; obtniendo como resultado esta respuesta En Javascript las distintas instrucciones de cada programa se separan convenientemente para que el navegador no indique errores de sintaxis. Las dos técnicas que podemos utilizar para esto son : . El carácter punto y coma al final de cada instrucción. . Un salto de línea al final de cada instrucción. Por esta razón si solo colocamos una instrucción en cada línea las sentencias Javascript no necesitan acabar en punto y coma, pero si colocamos dos o mas instrucciones en la misma línea si será necesario separarlas con punto y coma al final de cada instrucción. Si la instrucción o sentencia ocupa varias líneas en pantalla será necesario indicar dónde acaba haciendo uso del punto y coma. Pasemos a ver un par de ejemplos para que se vea más claro: Ejemplo1. <script> alert ('Una única instrucción en 1 sola línea, no es necesario “;” ') alert ('Segunda instruccion') </script> Ejemplo 2.. <script> alert ('Esta instrucción ocupa mas de una línea, y por tanto sera' + 'necesario que finalicemos la instrucción con ;'); </script> Te recordamos que puedes y deberías copiar cada uno de los ejemplos en tu archivo de prueba e ir probándolos. La forma correcta de adquirir habilidad en cualquier lenguaje de programación es práctica, práctica, práctica y luego más práctica. Asi que aprovecha todos estos ejemplos, por sencillos que sean y haz distintas pruebas, te servirán para ir quedándote con la sintáxis a la vez que profundizas en el lenguaje. Comentarios de código javascript y protección Ahora que ya sabemos como escribir varias instrucciones en un script javascript llega el momento de agregar comentarios. Los comentarios son de gran ayuda en todos los lenguajes de programación ya que ayudan al programador a entender el código de una forma más eficiente. Pero desde el punto de vista de la seguridad infomática pueden ser un arma de doble filo cuando hablamos de scripts interpretados y no ejecutados como es el caso de javascript. Veamos como podemos realizar comentarios en el código fuente javascript. Existen 2 mecanismos para llevar a cabo un comentario. Utilizando dos barras inclinadas “//” podremos insertar comentarios en una línea del programa. Desde que el intérprete de Javascript las encuentre y hasta que llegue al final de la línea (línea de la pantalla), todo el texto será considerado comentario, por ejemplo: <script> var saludo = 'Hola!!'; //Declaro la variable saludo con el valor Hola!. alert (saludo); //Esta vez no necesite comillas en el alert. </script> Para comentar fragmentos de código completos se puede utilizar los símbolos barra inclinada y asterisco “/*” para iniciarlo y viceversa “*/” para cerrarlo. Estos símbolos definen zonas de comentarios que pueden extenderse a través de varias líneas. Todo lo que esté dentro de esos símbolos será considerado un comentario, incluso si se trata de código real, aquí va un ejemplo: <script> var saludo = 'Hola!!'; /*Y ahora…*/ alert (saludo); </script> ¿Por qué estos comentarios pueden suponer un problema de seguridad? La respuesta es muy sencilla, en javascript los comentarios que tu pones en el código son visibles por todo el mundo, basta con que alguien pulse con el botón derecho sobre tu web y seleccione la opción "mostrar código fuente" y ahí verá absolutamente todo el código javascript que has programado o incluido. Con tus comentarios puedes facilitar mucho la vida a un usuario que pretenda hacer una intrusión, ya que le estás dando la "guía" de tu código fuente. Esto no quiere decir que si no tienes comentarios el supuesto hacker no vaya a ser capaz de analizar tu código y comprenderlo, por supuesto que no, lo único que estamos poniendo de manifiesto es que se lo vas a poner más fácil y en el peor de los casos (para ti como webmaster) le vas a dar pistas sobre qué pruebas realizar para practicar la intrusión. De aquí la conclusión que debes sacar es que incluir comentarios en el código fuente javascript es algo beneficioso pero si se hace con cierta precaución. Hay también una técnica que está bastante extendida que consiste en tener 2 versiones de cada script javascript. En una de ellas el código está limpio, tabulado y comentado. Es el que se utiliza para implementar nuevas funcionalidades o corregir erroes, y de ese archivo se saca otro que contiene el mismo código fuente, pero sin comentarios, sin tabulaciones, sin saltos de línea e incluso totalmente ofuscado. La ofuscación de código consiste en aplicar una serie de técnicas para dificultar la lectura e interpretación del código a aquellas personas que no dispongan de la fuente original. Esto se logra cambiando de nombre las variables, quitando todo el formato al código, introduciendo código que no hace realmente nada.... Para hacer esto de forma automática nos econtramos ofuscadores de código como jasob LinK http://www.jasob.com/ o myobfuscate.LinK http://myobfuscate.com/?lang=es Para que puedas ver la dificultad para el analista de leer un código ofuscado vamos a ofuscar uno de nuestros primeros ejemplos con la herramienta myobfuscate: Codigo Original <script> alert('Probando…n 1 n 2 n 3…') </script> Código Ofuscado Sabed que esto se hecho para ofuscar una instrucción simple, imaginad que aplicamos esta técnica a un código complejo.... resulta mas que evidente que el personal que tenga que lidiar con este código ofuscado lo tiene realmente difícil. Si que es cierto que existen por ahí herramientas para desofuscar el código, pero aquí la cuestión es establecer un nivel de protección para dificultar al máximo la tarea a un hacker que pretenda hacer una intrusión en nuestra web. Continuamos en la siguiente entrega. Cualquier duda o sugerencia como siempre puedes exponerla utilizando los comentarios. Miren los link de Esta pagina practiquen prueba y error es la mejor manera de aprender.-
Antergos es una de esas distribuciones que ha contribuido a acercar y popularizar el universo de Arch Linux. Como sabéis nos ofrece una manera sencilla de instalar el sistema de forma gráfica, sin tener que seguir las instrucciones de la excelente wiki de Arch (y eso no son palabras huecas, en mi experiencia las soluciones que plantea sirven para la mayoría de distros, algo que también se podría extender a sus foros), dejándonos un sistema listo para usar en escasos minutos, de extraordinaria belleza, con variedad de escritorios (aunque su fuerte tradicionalmente ha sido GNOME y en su reencarnación anterior Cinnamon) y compatibilidad total con los repositorios de la distro madre. Ahora desde el blog de Antergos nos llega la última novedad de la distro, un centro de software encargada de la gestión de paquetes, con nombre provisional Poodle, construido sobre Python e interfaz de usuario creada en HTML/CSS/Javascript renderizada por QtWebEngine. Según nos comentan buscan encontrar un equilibrio, entre los diseños de aplicaciones creadas para la web y los programas de escritorio. link: https://www.youtube.com/watch?v=-L2WSC2_FyE Aún está en un desarrollo preliminar sin fecha de lanzamiento definida, pero en su bonita y sencilla interfaz (a ver si cogen alguna idea los de Ubuntu Software Center) ya vemos que nos ofrece la oportunidad de gestionar las actualizaciones clasificándolas por prioridad, descubrir nuevas aplicaciones o buscarlas por categorías para su instalación y acceder a las novedades del proyecto. Al igual que sucede con muchos otros proyectos, es de esperar que en un futuro pueda ser adoptada por otras distros, y sumarse a otras alternativas como Octopi o Pamac, a la hora de gestionar el software de Arch Linux y sus derivadas. Vía | Marco’s Box