Crakermaster
Usuario (Argentina)
Wenceslao Casares El fundador de Patagon creó Xapo, una empresa para gestionar esta moneda virtual y presentó un plástico para poder realizar pagos a través de ese servicio. La compañía desarrolló una bóveda virtual (Xapo Vault) para conservar los bitcoins de manera segura gracias a un protocolo de seguridad creado por la empresa. *Hay que pensarlo como una caja de seguridad de un banco*, sostuvieron en su blog oficial. Además, los usuarios cuentan con un seguro en caso de qué algo llegue a pasar con la cuenta de cada usuario y se le devolverá el total de los bitcoins que se lleguen a perder. Por otra parte, la empresa también cuenta con una billetera virtual para poder utilizar los bitcoins. La compañía no cobra ninguna tarifa ni tiene ninguna limitación geográfica en su uso. Según sostiene la empresa, el paso de monedas desde la bóveda a la billetera es "simple y seguro". Siguiendo esta línea, Xapo presentó su propia tarjeta de débito para utilizar los bitcoins como si fuese efectivo, tomándolos directo desde la billetera virtual. Wenceslao Casares link: https://www.youtube.com/watch?v=9zT-f3_oKkM link: https://www.youtube.com/watch?v=0tlam9KbOdU El bitcoin es la moneda de la Red link: https://www.youtube.com/watch?v=bBqqdCWDLU4 GIF GIF @xapo esta aquí Aun no tienes cuenta en xapo / clic en la imagen y date de alta GIF
El Puntero láser El puntero láser ese juguete que tuvo tanta controversia que era malo peligroso etc, mas allá de eso estaba bueno tenia distintas tapitas con figuras y aparte eran otros tiempos link: https://www.youtube.com/watch?v=PDsBclANhf4 link: https://www.youtube.com/watch?v=ZGatxUQdfoA Más de un niño (y papá también) que han visto a Luke Skywalker peleando con Darth Vader de la película La Guerra de las Galaxias creen que los artefactos de luz láser son novedosos. Lo que ellos no saben es la siguiente información: Cuando estos artefactos no se operan de manera segura, o sin ciertos controles, la luz altamente concentrada que emite el láser, incluso en aquellos juguetes, puede ser peligrosa, y causar lesiones graves en los ojos e incluso la ceguera. Y no sólo a la persona que utiliza un láser, pero a cualquiera persona que esté al alcance de la luz láser La Administración de Alimentos y Medicamentos (FDA) está especialmente preocupada por el peligro potencial que estos juguetes presentan para los niños y aquellos a su alrededor, y ha emitido un documento de normas sobre la seguridad de los juguetes láser. Según Dan Hewett, oficial de promoción de salud del Centro para Dispositivos y Salud Radiológica de la FDA, "Un rayo de luz láser que se alumbre directamente a los ojos de una persona puede dañar los ojos en un instante, sobre todo si el láser es muy poderoso". Sin embargo, las lesiones de láser por lo general no duelen, y la visión se deteriora lentamente con el tiempo. Las lesiones oculares causadas por la luz láser pueden pasar desapercibidas, por días e incluso semanas, y podrían ser permanente, dice Hewett. Algunos ejemplos de juguetes láser son: láseres montados en las armas de juguete que pueden ser utilizados para apuntar "al objetivo;" trompos que emiten una luz láser mientras giran; láseres de mano utilizados durante el juego de "espadas de luz," y láseres destinados para el entretenimiento que crean efectos ópticos en una habitación abierta.
¿Te llaman pero no se oye nada? Podría ser fraude telefónico GIF GIF Seguro que alguna vez han llamado a tu casa y, al cogerlo, no ha contestado nadie. Posiblemente se trate de fraude telefónico y, a continuación, te vamos a explicar por qué comienza con una llamada silenciosa. Posiblemente, al otro lado de la línea se encuentre un sistema informático automatizado que llama a tu número (y a otros cientos) para, posteriormente, realizar una lista de personas a las que timar. GIF Vijay Balasubramaniiyan, CEO de Pindrop Security, una empresa de Atlanta que se dedica a detectar fraudes telefónicos, dice que los criminales cargan una serie de teléfonos en un dispositivo para que, después, el software los llame. Pero, ¿De dónde sacan esos números? Puede que los saquen de una tienda que ha sido hackeada o que la víctima se haya inscrito en un concurso online para ganar un iPad Mini. Todo es posible. De acuero con la Comisión Federal de Comercio de Estados Unidos, este timo cada vez se cobra más víctimas debido a los precios de las llamadas online desde servicios como Skype, por ejemplo. Esa llamada silenciosa inicial es el punto de partida que los estafadores usan para iniciar el fraude telefónico. Lo que el software intenta identificar es si, al otro lado del teléfono, hay un ser humano. Les vale con escuchar una tos, por lo que es especialmente sensible. Cómo recopilan información personal El siguiente paso de los delincuentes es intentar obtener información sobre la tarjeta de crédito. El procceso es el siguiente: la víctima recibe una llamada de un contestador que dice algo similar a esto: "Esta llamada se debe a un importante fallo de seguridad con su tarjeta de crédito. Si usted es el titular de la línea pulse 1. De lo contrario, el responsable debe llamar al teléfono XXX". Si el software detecta que lo están ignorando, la voz pregrabada advierte que alguien ha intentado acceder a su cuenta bancaria y que necesitan verificar que es el titular de la misma. Después, este software reenvía la llamada a otro dispositivo y le hace una serie de preguntas para recolectar información personal, como su fecha de nacimiento, su tarjeta de crédito y su PIN de seguridad, la fecha de caducidad de la misma, o su número de la seguridad social. En definitiva, recolecta todas sus credenciales para robarle. Puede que caigas en la trampa porque muchos bancos tienen un sistema de comprobación telefónica similar. Sin embargo, Balasubramaniiyan recomienda no dar estos datos por teléfono nunca. El CEO recuerda una estafa en 2014 en la que los delincuentes se hacían pasar por el Servicio de Impuestos Internos de Estados Unidos, que se encarga de la recaudación fiscal. Los estafadores decían que la víctima le debía dinero al Gobierno y que, si no lo ingresaba antes de que finalizara la llamada, llevarían a la policía a la puerta de la casa. En definitiva, otro caso de fraude telefónico. La compañía asegura que 1 de cada 2.200 llamadas son una posible estafa. Si, por lo que sea, no has podido coger el teléfono en ese momento, e intentas devolver la llamada, comienzan a recoger información de tu línea. Si la víctima decide llamar desde otro número, te saldrá un mensaje que dice: "Este teléfono se encuentra desactivado". De esta forma, la víctima piensa, de forma incorrecta, que se encuentra fuera de servicio. Comienza el robo Una vez los delincuentes tienen todos los datos personales de la víctima, llama a su entidad bancaria. Tras realizar todas las preguntas de seguridad para saber si es la persona adecuada, el estafador le dice al operador que si puede decirle la cantidad de crédito disponible en la cuenta. Si le parece que la cifra merece la pena, le dice al banco que actualice su dirección. Y ya se ha realizado el timo. Soluciones Pero, ¿Qué es lo que podemos hacer para evitar este tipo de fraudes telefónicos? Por parte de entidades bancarias, se puede identificar al estafador debido a los cortes en la voz que se realizan en la llamada. El tiempo entre esos cortes varía dependiendo del país y del tipo de conexión que se tenga. Pindrop tiene una herramienta que usa 147 claves para identificar una llamada fraudulenta. De esta forma, aunque el número diga que es de un fijo de Atlanta, el audio puede indicar que procede de un país de África. Este servicio ya lo utilizan cuatro de los bancos más importantes de EEUU, pero Balasubramaniiyan prefiere mantener el anonimato de sus clientes. Gracias a ello, han identificado a un grupo que opera desde Nigeria. Desgraciadamente, no hay ninguna herramienta disponible que identifique de forma similar el fraude telefónico para un usuario medio. Sin embargo, recomienda que, si sospechas de una llamada, compares el número con el de la oficina de tu banco. Por su parte, la Comisión Federal de Comercio de Estados Unidos aconseja colgar ante cualquier llamada automática.
GIF Saga de Géminis Saga estaba considerado como un Santo justo y bueno por las personas cercanas al Santuario, y era admirado y respetado por todos al punto de ser considerado como un dios por su bondad y poder Fue candidato junto a otros distintos caballeros a sustituir a Shion de Aries quien era el Sumo pontífice (***patriarca***) y líder del santuario. Pero al final Shion proclama a Aioros como nuevo Patriarca al notar maldad dentro del corazón de Saga. Encontró la muerte al quitarse la vida, producto de su arrepentimiento por haber levantado los puños contra su Diosa. Posteriormente fue resucitado por Hades junto a Shura de Capricornio y Camus de Acuario hasta terminar sus 12 horas de vida. Revive brevemente con los demás caballeros dorados para sacrificarse en el Muro de los Lamentos. link: https://www.youtube.com/watch?v=1kfff6gUaD4 GIF link: https://www.youtube.com/watch?v=JMFmesah8iM

GIF Por qué nunca debes buscar “Kelly Brook” en Internet Kelly Brook, es una modelo, actriz, diseñadora de trajes de baño y presentadora de televisión inglesa (By Wikipedia), pero es también la celebridad más peligrosa del mundo según una investigación de Intel Security. La investigación revela que al “googlear” Kelly Brook es muy probable infectarse de virus y malware, más que con cualquier otra celebridad británica. La mencionada modelo supera en el top a otras estrellas como Rita Ora, Victoria Beckham y Katie Middleton. Esta es la primera vez que Kelly Brook ha aparecido en la investigación de Intel Security, lo que sugiere que puede haber atraído a algunos nuevos fans después de su aparición en la serie de comedia de NBC Ellen DeGeneres. Este es el noveno año que Intel Security elabora este informe, y el top 10 de celebridades más “peligrosas” es el siguiente: 1. Kelly Brook 2. Jordan / Katie Price 3. Nick Grimshaw 4. Rita Ora 5. Victoria Beckham 6. Kate Middleton 7. Idris Elba 8. Frank Lampard 9. Jeremy Clarkson 10. Tom Hardy Los cibercriminales siempre están buscando maneras de aprovechar el interés del consumidor en los eventos de cultura popular, incluyendo concursos de talentos, estrenos de películas, lanzamientos de discos, las rupturas de celebridades, y más, de ahí que haya tantos artistas y personalidades en el top 10. Los cibercriminales a menudo se aprovechan eventos, noticias o celebridades para atraer a los incautos usuarios de internet a sitios infectados con malware. *La mayoría de los internautas no son conscientes de los riesgos potenciales a los que se están exponiendo al hacer clic en sitios que les proporcionan novedades y entretenimiento*, concluye uno de los investigadores de Intel Security.

Hitler se suicidó el 30 de abril de 1945 (supuestamente datos oficiales) Adolf Hitler, el dictador que dirigió Alemania entre 1933 y 1945, y responsable del genocidio judío. Más allá de su diabólica figura, Hitler escondía una serie de filias y fobias que se fueron descubriendo con el paso de los años. Los secretos de Adolf Hitler Así, el *führer* fue muy pudoroso con su cuerpo. Jamás dejó que nadie le viera desnudo o mientras se bañaba. Además, nunca usaba colonias ni ningún tipo de esencias para perfumarse. En la mesa mostraba malos modales, se mordía las uñas y se pasaba el dedo una y otra vez por debajo de la nariz. No comía carne, solo ingería hortalizas y fruta hervida, y bebía una o dos copas de cerveza. Prefería las infusiones al café y le encantaban los postres, lo que le provocó que se le agravaran los trastornos digestivos que padecía. Otra curiosidad es que prohibía fumar en su presencia. Durante las cenas con invitados era habitual que se arrancara con alguno de los monólogos que ensayaba en sus ratos libres. Sus favoritos eran 'Cuando fui soldado' - 'Cuando estuve en Viena' - 'Cuando estuve en prisión' - y nadie se atrevía a interrumpirlo. Hitler sufría a menudo ataques de cólera que descargaba sobre sus oficiales, quienes vivían continuamente atemorizados. En una ocasión, cuando un comandante que estaba de guardia una noche no le transmitió un mensaje sobre el comienzo de la retirada de El Alamein, Hitler le espetó: "Si se le ocurre decir una sola palabra en su propia defensa, mandaré que le fusilen". Respecto a su relación con Braun, comentaba que no se había casado porque no quería que la preocupación por una familia interfiriera en su deber hacia Alemania. Finalmente se acabaría casando con ella poco antes de suicidarse ambos en el búnker. ¿Y los rumores sobre sus tendencias homosexuales? Un teniente coronel alemán que pasó varios meses del año 1943 en la llamada 'Madriguera del Führer', su cuartel general en Rastenburg (Prusia Oriental), desmintió que mantuviera relaciones con hombres. Hitler era un gran amante del circo. Solía enviar a los artistas chocolates caros y flores, además siempre mostró preocupación por ellos y sus familias cuando sufrían algún accidente durante el espectáculo. Otra de sus pasiones era el cine. Solía ver películas todas las noches en su cine privado, generalmente filmes extranjeros que estaban prohibidas en Alemania. Su género favorito era la comedia y cuentan que se reía mucho con comediantes judíos. También se sabe que mandaba rodar películas para él sobre tortura y ejecución de prisioneros políticos, y sus asistentes le conseguían fotos y películas porno. En cuanto a la música, le gustaban algunos cantantes judíos, aunque lamentaba que no fueran de raza aria. Le encantaba además la música gitana, así como las óperas de Wagner y las marchas de colegios de fútbol americano de EEUU. No tenía interés en los deportes. De hecho, jamás practicó ninguno más allá de alguna caminata, como las que hacía en sus habitaciones, siempre en diagonal y silbando la misma melodía. Un último dato: su impecable letra manuscrita llevó al psicólogo Carl Jung a definirle como "un hombre con esencial instinto femenino" link: https://www.youtube.com/watch?v=J6VSQx0VGx4 link: https://www.youtube.com/watch?v=1ZkWSEex5w8
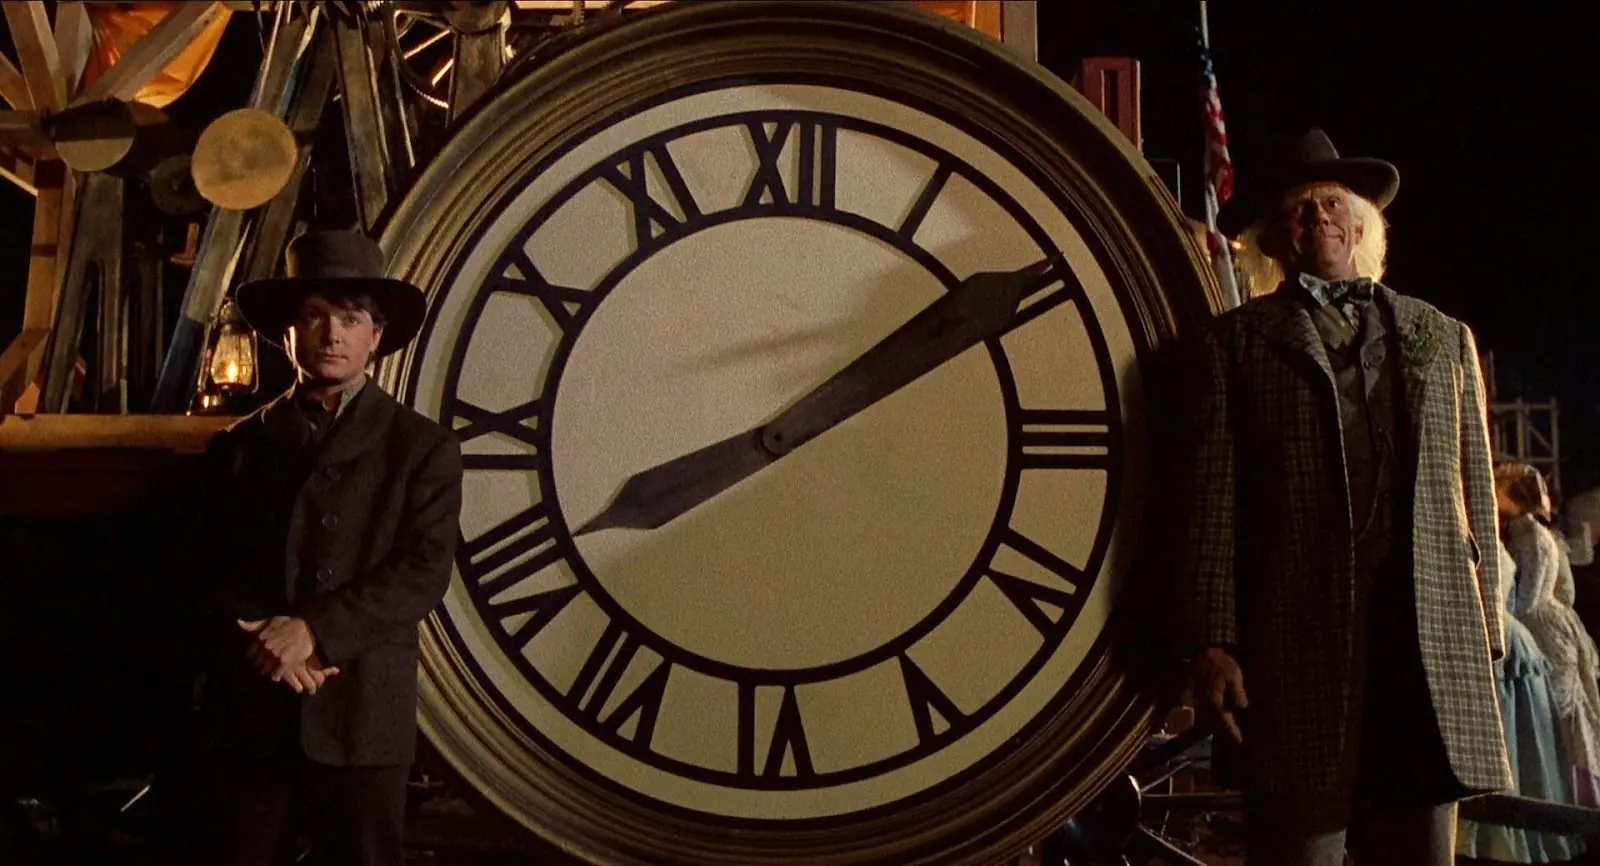
Volver al futuro: la ciencia estudia la posibilidad de viajar en el tiempo Ante la inminente llegada del día en que Marty McFly aterrizará en nuestra época, un grupo internacional de científicos liderado por expertos de la Universidad de Birmingham, Inglaterra, abrió el debate acerca de la posibilidad de viajar en el tiempo. Alastair Wilson, científico a la cabeza de la investigación, plantea una de las claves para indagar este fenómeno: la noción lineal que tenemos los seres humanos del tiempo es solo nuestra manera de percibirlo. Propone considerar la temporalidad como una dimensión de la misma naturaleza que las que conforman el espacio. Si podemos viajar con tanta facilidad entre las primeras tres dimensiones, ¿por qué sería imposible hacerlo a través de una cuarta? Según Wilson, la posibilidad se encuentra en algún lugar del universo, cerca de un agujero negro. Allí podría hallarse lo que los físicos denominan como “curva temporal cerrada”, una suerte de puerta hacia la cuarta dimensión. Por otro lado, el grupo de investigación se dedicó a desmontar las conocidas paradojas que los viajes en el tiempo nos presentan. Una de ellas plantea que si un explorador temporal realizara en el pasado algo que evitara su nacimiento (por ejemplo, matar a su abuelo), ya no existiría en el presente y, por lo tanto, tampoco sería posible su viaje. La paradoja se resuelve con la existencia de universos paralelos: cada modificación inicia una cadena de sucesos distinta que se desarrolla en otra realidad, sin cambiar la del viajero. A pesar de sostener la posibilidad de los viajes en el tiempo, los científicos de Birmingham rechazan la idea de que una herramienta para estos fines pueda ser construida por el ser humano. Famosas creaciones como el DeLorean de “Doc” Brown seguirán siendo propiedad exclusiva de la ciencia ficción. Extra exclusivo fanáticos de volver al futuro Clic en la imagen
GIF Mujeres Hackers Los hackers femeninos. La lista que se presenta continuación son las hackers más sensuales del mundo. Anna Chapman Originaria de Rusia, Anna Vasil'yevna Chapmanis se encontraba en la ciudad de Nueva York cuando fue detenida junto con otras nueve personas bajo el cargo de trabajar para la red de espionaje del Programa Ilegales bajo la agencia de inteligencia exterior de la Federación Rusa. Nació el 23 de febrero de 1982. Chapman ganó el estatus de celebridad después de su arresto por el FBI. Sus fotos y videos se volvieron virales en la web. Chapman de nuevo obtuvo una gran atención mediática el 3 de julio 2013, cuando le pidió publicamente a Edward Snowden casarse con ella. Para recordar, Edward Snowden es un especialista informático estadounidense y ex empleado de la CIA y contratista de la NSA que reveló detalles clasificados de alto secreto de los Estados Unidos, Israel, y los programas de vigilancia masiva del gobierno británico a la prensa. Adeanna Cooke Cuando un amigo de la ex modelo de Playboy Adeanna Cooke, utilizó sus imágenes en internet para ganar dinero y ridiculizarla, en lugar de ir a las autoridades de la delincuencia cibernética, hackeó el sitio web para conservar su dignidad. Ella no sólo borró todas sus fotos, pero también ayudó a muchas otras chicas a salir del mismo tipo de situaciones. Kristina Svechinskaya Estudiante de la Universidad de Nueva York, Kristina Vladimirovna Svechinskaya es uno de los nombres más comunes en el mundo de la piratería. Fue acusada de estafar a varios bancos británicos y estadounidenses de sumas y uso de pasaportes falsos considerables. De acuerdo a informes, Svechinskaya atacó a miles de cuentas bancarias y se las arregló para abrir al menos cinco cuentas en Bank of America y Wachovia a través de Zeus Trojan Horse. De esto, ella recibió $ 35.000 (£ 22.000) de robo de dinero. Según las estimaciones, Svechinskaya con otras nueve personas robaron $3 millones USD. Svechinskaya fue apodada "la hacker más sexy del mundo" por sus delitos. Joanna Rutkowska Hacker ético polaco e investigadora de seguridad informática, Joanna Rutkowska, es particularmente famosa por sus investigaciones sobre la seguridad de bajo nivel y de malware indetectable. Ganó mucha popularidad después de la conferencia Black Hat en Las Vegas, que se celebró en agosto de 2006. Rutkowska aquí presentó un ataque contra el mecanismo de protección de núcleo de Vista, y otra técnica apodada como 'la píldora azul'. La Píldora azul utiliza la virtualización de hardware con el fin de convertir a un SO que se ejecuta en una máquina virtual. Más tarde fue mencionada entre los cinco hackers que puso una señal a 2006 por eWeek Magazine. Rutkowska también ganó algunos titulares cuando envió un consejo abierto al Vicepresidente de la Unidad de Tecnología de Seguridad de Microsoft para apretar aún más la seguridad en el sistema Windows Vista. Un hacker de elite y empresario, Rutkowska, lanzaron su propia puesta en marcha de servicios de seguridad Invisible Things Lab en Varsovia, Polonia. Ying Cracker Popular como una de la más bella hacker, Ying Cracker es una profesora de Shanghai, China. Es conocida por enseñar a la gente los fundamentos de la piratería que incluyen cosas como cambiar la dirección IP y limpiar las contraseñas de oficina. ¿Cómo pudo ascender en la escala de popularidad? Fue publicando en un foro en línea "Chinese Hottie Hackers" que Cracker consiguió ser vista por muchos en Internet y creó una enorme base de fans. No se puede negar el hecho de que su trabajo es impresionante. Ella es un experta en la escritura de software pirata y cobra un buen dinero para cursos sobre herramientas de hacking simples, también cobra por ayudar a otras personas a 'crackear'(utilizar sin licencia legitima) software.
Un grupo de arqueólogos de la Universidad Bar-Ilan ha descubierto, durante excavaciones en el Parque Nacional de Tel Zafit, ubicado en las colinas de Judea, la puerta de entrada a la ciudad bíblica de Gat, donde vivía el gigante Goliat, soldado filisteo que fuera herido y derrotado por David con una honda y una piedra. El notable hallazgo tuvo lugar en un punto intermedio entre Jerusalén y Ashkelon, en el centro de Israel. Esta monumental puerta es una de las más grandes que se han hallado en Israel, lo que evidencia la importancia que llegó a tener la ciudad de Gat antes de su destrucción alrededor del año 830 a.C. Cerca de la entrada se descubrieron también una gran muralla, un templo y una planta de producción de hierro. Esta expedición, de la que participan especialistas de distintos lugares del mundo, tiene el objetivo de investigar la historia de uno de los lugares más importantes de Medio Oriente. Por ahora los logros han sido abundantes y variados, ya que se han hallado templos de los filisteos del siglo XI al IX a.c, evidencia de un terremoto en el siglo VIII a.c, posiblemente conectado con el terremoto que se menciona en el libro de Amós, y la primera inscripción filistea descifrable, que contiene dos palabras similares al nombre Goliat.
Antivirus compatibles con Windows 10 Windows 10 ya está en el mercado vía actualización gratuita desde Windows 7 y 8.1, mediante copias en retail (USB y DVD) o pre-instalado en equipos nuevos que ya están llegando al mercado. Entre sus novedades también se incluye mejoras de seguridad, con funciones como la autenticación en dos pasos, el almacenamiento de las credenciales de usuarios en un “contenedor” seguro, mayor control sobre las VPN o reconocimiento biométrico o facial con Windows Hello. link: https://www.youtube.com/watch?v=1AsoSnOmhvU También ha mejorado el antivirus integrado Windows Defender aunque Microsoft sigue enfocándolo como protección básica, AV-Comparatives ha probado los principales desarrollos y ha realizado un listado con los antivirus compatibles con Windows 10 No serán los únicos porque compañías como G Data han anunciado una actualización gratuita para asegurar la compatibilidad de sus soluciones con el nuevo S.O. de Microsoft. En breve lo harán todos los fabricantes. Eso sí, si vas a utilizar la actualización gratuita a Windows 10 que ofrece Microsoft, se recomienda desinstalar el antivirus para la migración, instalando en Windows 10 la última versión disponible.